
 #1
Paper di sicurezza, progetti di ricerca, riferimenti tecnici e materiale riproducibile per analisi difensive o autorizzate.
Raccomandato da Kitploit
 osmancanvural/cve-2025-68722
Vulnerabilità CSRF in Axigen WebAdmin
 sivaadityacoder/cve-2025-68621
PoC didattico e analisi di CVE-2025-68621, un attacco di temporizzazione sul login di sincronizzazione di Trilium Notes. Dimostra il recupero…
 nixon-h/cve-2025-68434-ospos-csrf
PoC e analisi per CVE-2025-68434: CSRF critico in OpenSourcePOS. Sfrutta una configurazione del filtro disabilitata per consentire ad attaccanti non…
 n132/cve-2025-68325
PoC CVE-2025-68325
 x0root/cve-2025-68116
Una documentazione di CVE-2025-68116
 dharan10/cve-2025-67730
Una divulgazione pubblica di CVE-2025-67730 in Frape lms da parte di dharan ragunathan
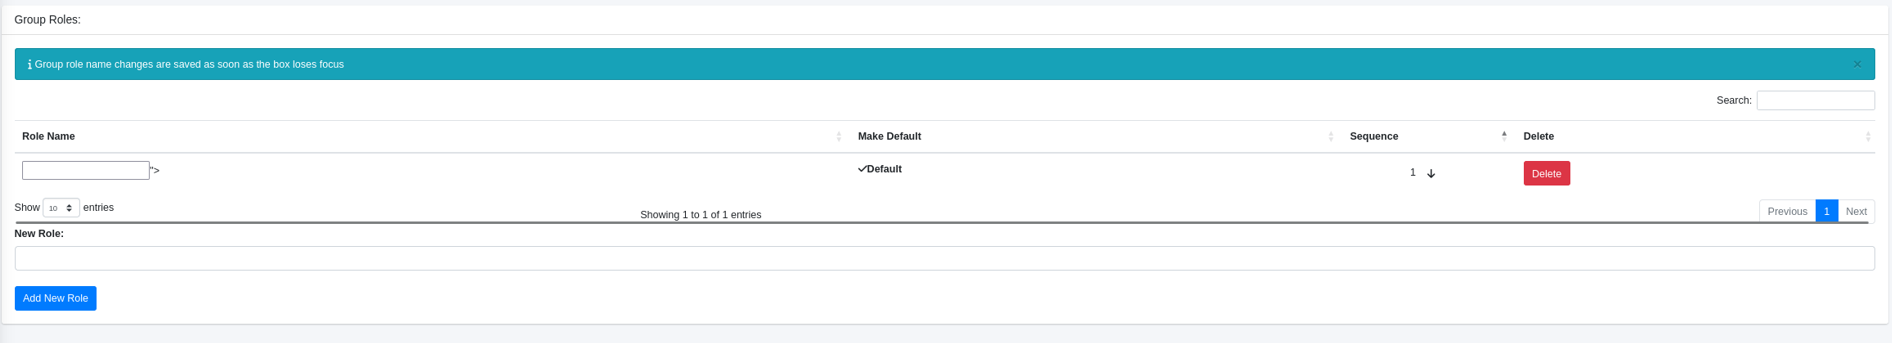 lukasz-rybak/cve-2025-67876
Dimostrazione proof-of-concept dettagliata di CVE-2025-67876 che mostra una XSS persistente nei nomi dei ruoli dei gruppi in ChurchCRM, che porta al…
 lukasz-rybak/cve-2025-66024
Proof-of-concept per CVE-2025-66024: XSS memorizzato in XWiki Blog Application tramite titolo di post non escapato nel tag title HTML. Include…
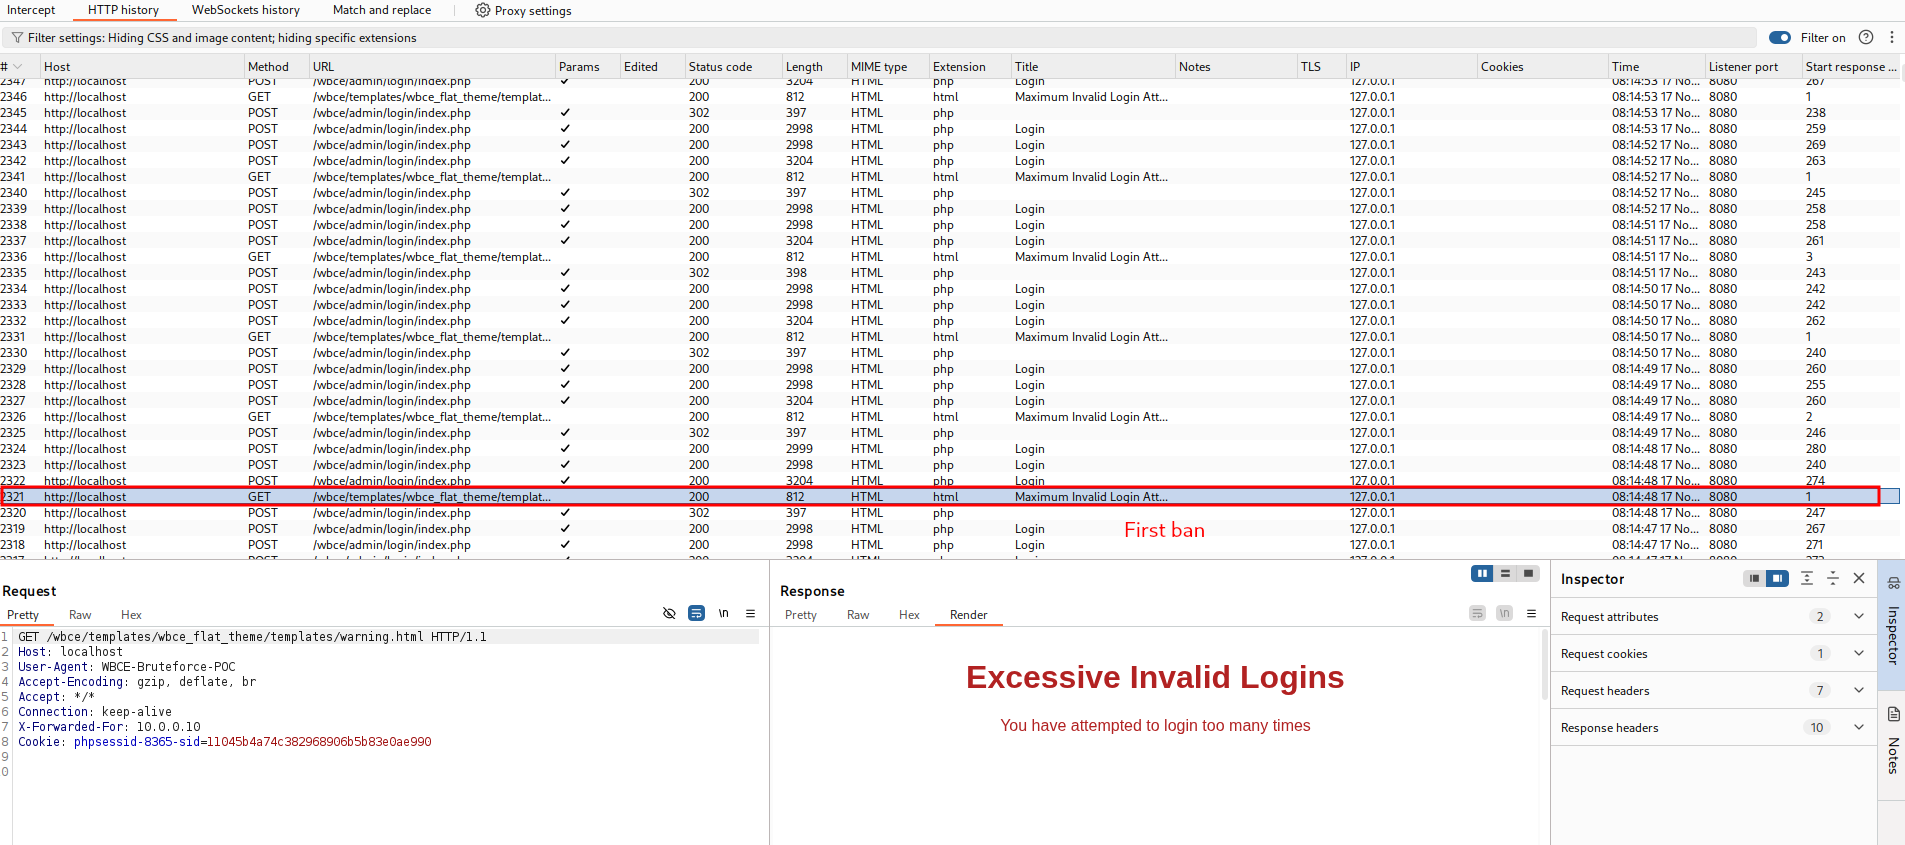 lukasz-rybak/cve-2025-66204
Proof-of-concept per CVE-2025-66204: bypass della protezione brute-force in WBCE CMS tramite header X-Forwarded-For falsificato, con script di…
 rishavand1/cve-2025-65791
CVE-2025-65791 — Iniezione di comandi in ZoneMinder
 vincenzo-emanuele/cve-2025-65640
Avviso pubblico per CVE-2025-65640: vulnerabilità XSS persistente in Globe Document Intelligence.
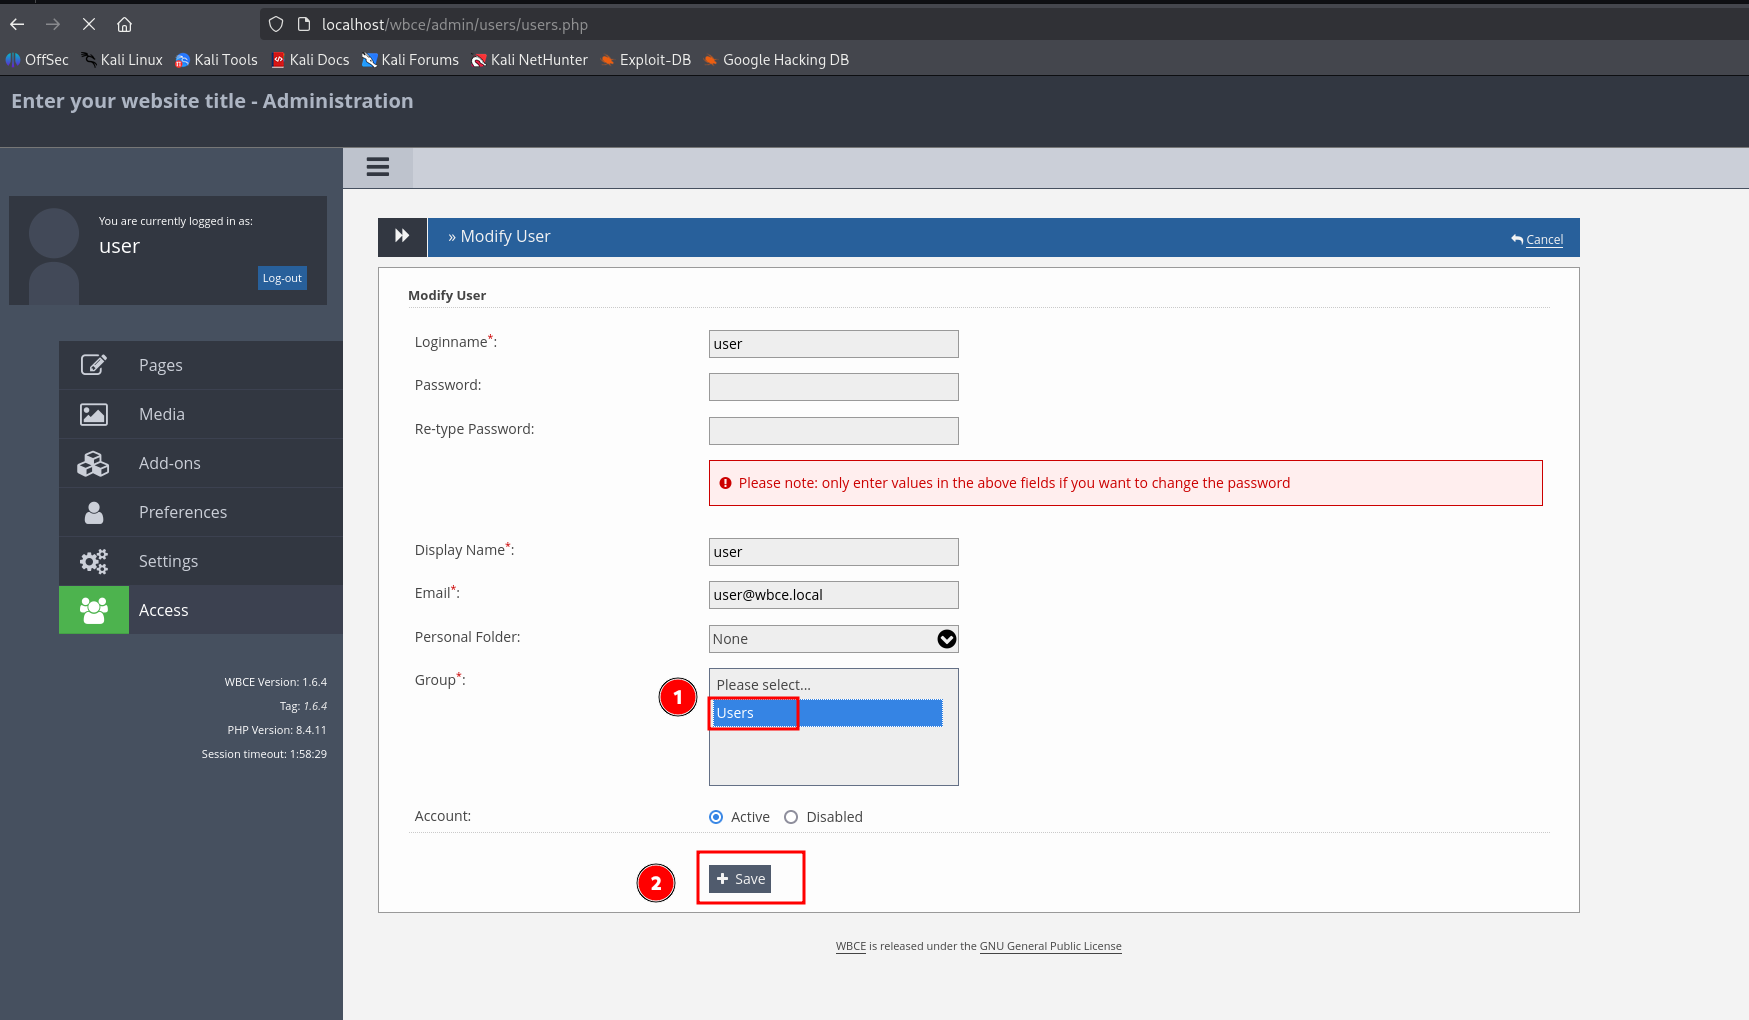 lukasz-rybak/cve-2025-65094
Proof-of-concept per CVE-2025-65094: escalatione dei privilegi tramite IDOR in WBCE CMS. Dimostra la manipolazione dell'ID di gruppo per ottenere…
 pescada-dev/cve-2025-61505
Deserializzazione non sicura in e107 CMS install.php
 mrtiz/cve-2023-35671
Problema di sicurezza del PIN delle app Android che consente pagamenti non autorizzati tramite Google Wallet
 dotadrien/cve-2025-60654
Proof-of-concept per CVE-2025-60654: cross-site scripting memorizzato (XSS) nel campo descrizione annuncio di Script Pag. Dimostra l'elusione del…
 dotadrien/cve-2025-60656
Proof-of-concept della vulnerabilità XSS memorizzata per il modulo 'Recent Ads' di Script Pag, che sfrutta doppi apici non sanificati nei campi URL…
 h4zaz/cve-2025-60503
Vulnerabilità XSS su ultimatefosters
 lytnc/cve-2025-59284-poc
Prova di concetto per l'exploit di libarchive CVE-2025-59284








