
 #1
Paper di sicurezza, progetti di ricerca, riferimenti tecnici e materiale riproducibile per analisi difensive o autorizzate.
Raccomandato da Kitploit
 zebberncve/cve-2026-40579
Avviso per git-js ⌯⌲ 11 milioni di download settimanali
 r00tali/cve-2026-39200
Il valore del parametro di richiesta produk viene copiato nel valore di un attributo di un tag HTML racchiuso tra virgolette doppie. Il payload…
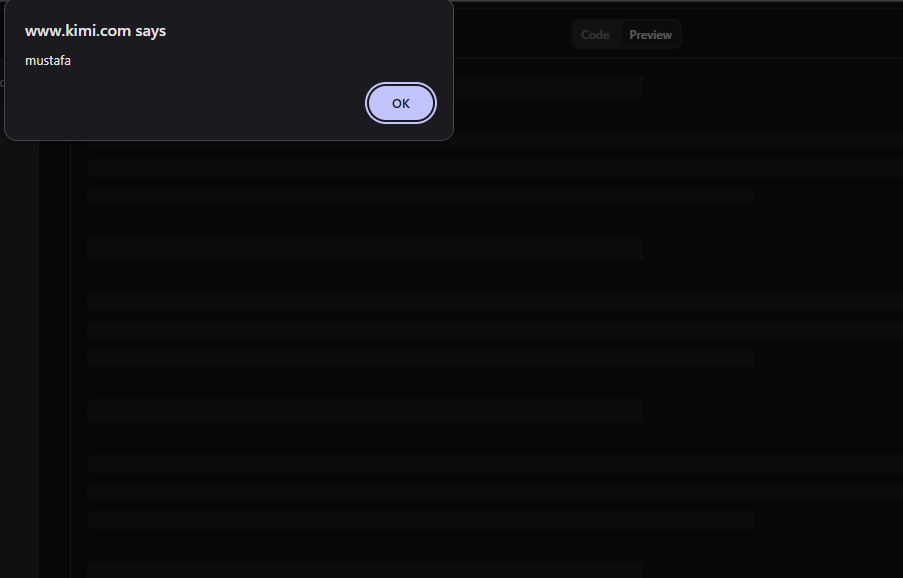 mgtx2/cve-2026-39107
Divulgazione dettagliata di una vulnerabilità XSS persistente nella scheda Anteprima di Kimi AI v1.0, con scenario di attacco, PoC e indicazioni di…
 rat5ak/cve-2026-3805-curl-smb-uaf
CVE-2026-3805: Use-After-Free nel riutilizzo della connessione SMB di curl - divulgazione di informazioni dall'heap
 pavanvootla-sec/cve-2026-37196
Divulgazione di vulnerabilità XSS memorizzata per nirix traq v3.9.0 con PoC, analisi della causa principale e guida alla mitigazione per ricercatori…
 redteamfortress/cve-2026-36425
CVE-2026-36425 Avviso di controllo di accesso improprio in OPSWAT AppRemover (ardrv.sys)
 michaeladamgroberman/cve-2026-32662
CVE-2026-32662: Codice di debug attivo in produzione — Gardyn Home Kit (ICSA-26-055-03)
 walidriouah/cve-2026-30691
CVE-2026-30691: Cross-Site Scripting Memorizzato (XSS) in @cyntler/react-doc-viewer
 michaeladamgroberman/cve-2026-25197
CVE-2026-25197: Bypass dell'autorizzazione tramite IDOR — Gardyn Home Kit (ICSA-26-055-03)
 trajanox/cve-2026-25541-fuel-analysis
Analisi dell'impatto di CVE-2026-25541 per l'infrastruttura Fuel (overflow intero nella crate bytes)
 sh4den/cve-2026-24061
Prova di concetto: CVE-2026-24061 è una vulnerabilità critica di bypass dell'autenticazione in GNU inetutils-telnetd che consente a remoti aggressori…
 m8seven/cve-2026-22874-gitea-ssrf-allowlist
Analisi di CVE-2026-22874: lista di permessi SSRF incompleta nei webhook/migration di Gitea (transizione IPv6 e metadati cloud). Risolto in Gitea…
 reactivezero/cve-2026-20251
CVE-2026-20251 — Vulnerabilità RCE da deserializzazione jsonpickle in Splunk Secure Gateway (CVSS 8.8) | ReactiveZero Security Research
 heshamash/cve-2026-11417-aws-cdk-rce
Analisi tecnica e prova di concetto (PoC) per CVE-2026-11417: iniezione di comandi di sistema / esecuzione di codice remoto (RCE) in NodejsFunction…
 shaheeryasirofficial/cve-2025-8088
CVE-2025-8088 è una vulnerabilità critica di path traversal in WinRAR 7.12
 d4rkks/cve-2025-7771-vulnerability-exploration
Elevazione dei privilegi nel sistema da driver non firmato usando la vulnerabilità ThrottleStop
 mein-0/cve-2025-7771
Exploit proof-of-concept per CVE-2025-7771, una vulnerabilità del driver kernel Windows in ThrottleStop.sys che consente lettura/scrittura arbitraria…
 sak110/cve-2025-69219
Exploit di prova di concetto per CVE-2025-69219, che dimostra l'esecuzione remota di codice in Apache Airflow Providers HTTP tramite…








