
 #1
Paper di sicurezza, progetti di ricerca, riferimenti tecnici e materiale riproducibile per analisi difensive o autorizzate.
Raccomandato da Kitploit

 trailofbits/polytracker
Uno strumento di instrumentazione basato su LLVM per il taint tracking universale, l'analisi dei flussi di dati e il tracing.
 h3n1s3/react2shell-research
Analizza e riproduci CVE-2025-55182, fornendo approfondimenti tecnici e proof-of-concept per i ricercatori di sicurezza.
 l1m3syc/cve-2024-4947-poc
Prova di concetto educativa per CVE-2024-4947, una confusione di tipo in V8 Maglev, che dimostra una catena completa dall'innesco fino all'esecuzione…
 oscerd/cve-2026-28672
Replicatore proof-of-concept per l'iniezione di comandi OS in Apache Ranger UnixUserGroupBuilder (CVE-2026-28672), che dimostra la vulnerabilità e…
 oscerd/cve-2026-60093
Riproduttori proof-of-concept per la vulnerabilità di path traversal di Apache Camel (CVE-2026-60093) in camel-azure-storage-datalake, che dimostrano…
 oscerd/cve-2026-63039
Proof-of-concept per CVE-2026-63039, che dimostra l'iniezione SQL ORDER BY nella AuditAlertRule di Apache InLong tramite orderField/orderType, con un…
 oscerd/cve-2026-59230
Replicatori proof-of-concept per l'iniezione di header MimeMultipart in Apache Camel camel-mail (CVE-2026-59230), che dimostrano SSRF tramite…
 oscerd/cve-2026-63621
Replicatori proof-of-concept per l'iniezione di header CloudEvent strutturati in Apache Camel camel-knative (CVE-2026-63621), che dimostrano…
 oscerd/cve-2026-66906
Riproduttori proof-of-concept per la vulnerabilità di path traversal di Apache Camel (CVE-2026-66906) in camel-azure-storage-blob, che dimostrano la…
 oscerd/cve-2026-66907
Proof-of-concept per la riproduzione del path traversal di Apache Camel camel-google-storage (CVE-2026-66907), che dimostrano la scrittura arbitraria…
 oscerd/cve-2026-71300
Riproduttore proof-of-concept per l'iniezione nell'header di dispatch di Apache Camel camel-atmosphere-websocket (CVE-2026-71300), che dimostra come…
 trailofbits/break-golf
Golf di crittanalisi: rompi gli schemi e dimostralo in Lean 4. Bacheca proof-of-concept.
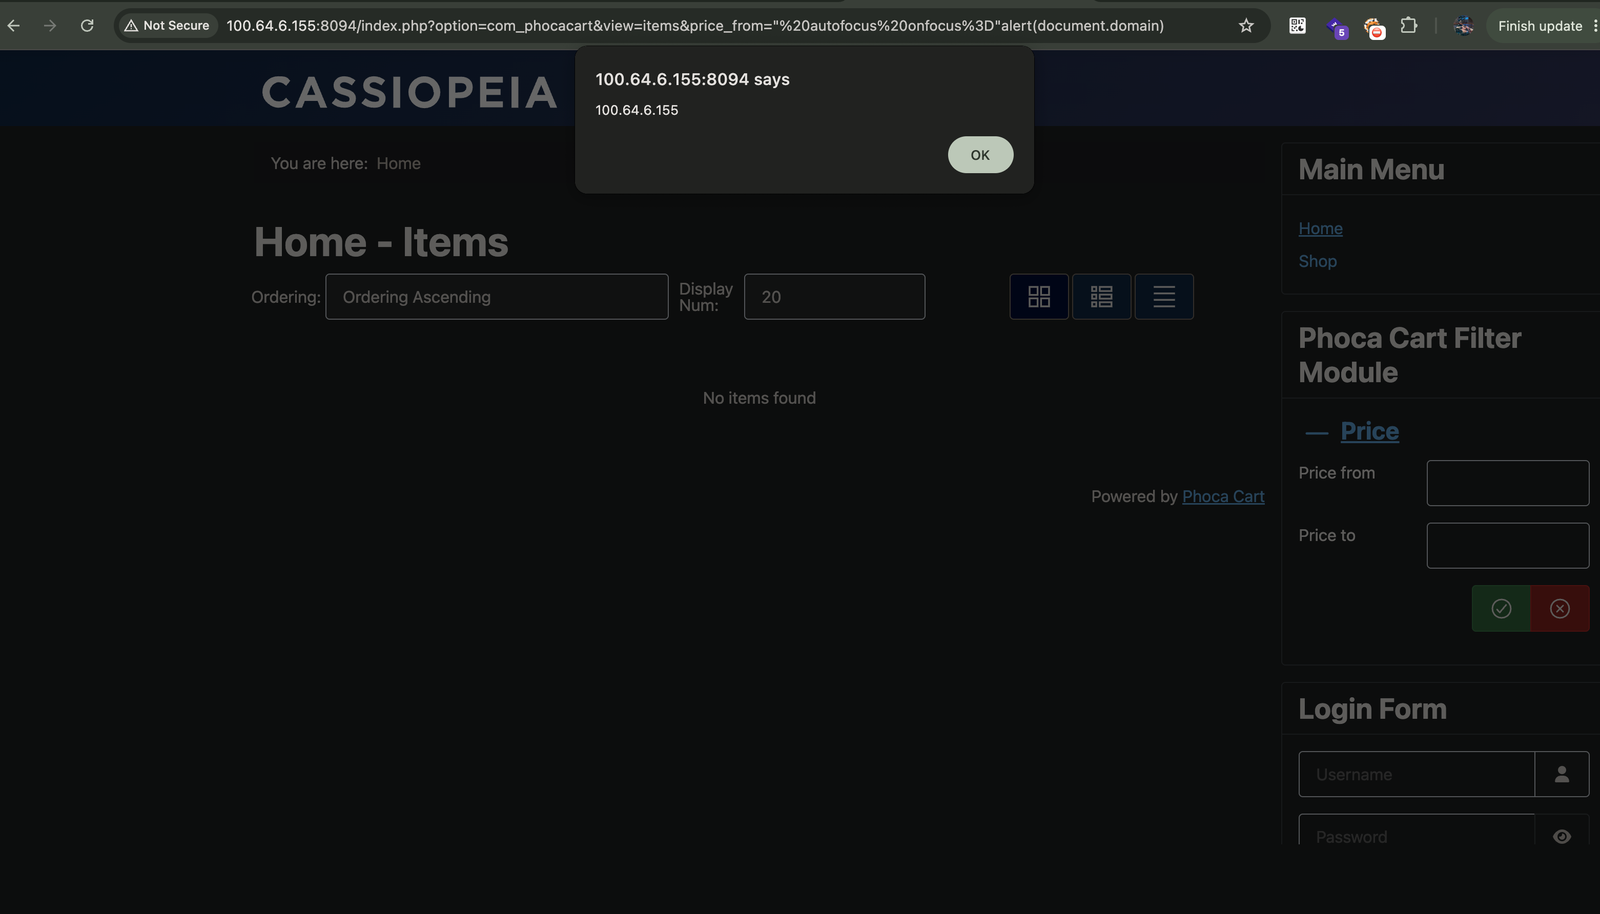 toanln-cov/cve-2026-76565
XSS riflesso tramite i parametri del filtro price_from & price_to in PhocaCart
 0xroi/cve-2026-77113
Analisi tecnica della CVE-2026-77113, una vulnerabilità di path traversal in apport-unpack di Apport in cui chiavi di report appositamente create…
 vivianuba/grandstream-cve-2026-2329-analysis
Progetto di ricerca difensiva sulle vulnerabilità che confronta il firmware Grandstream GXP1600 vulnerabile e patchato per la CVE-2026-2329,…
 xingchenrs/cybermeowfians
La fase successiva di CyberMeowfil (CVE-2026-43499 e 43074),Possibilmente orientato verso i dispositivi vivo?
 toanln-cov/cve-2026-76564
XSS persistente tramite User-Agent nella visualizzazione degli ordini admin in PhocaCart
 gpt-laboratory/trustworthyrag
Un agente di valutazione per rilevare disinformazione e avvelenamento della conoscenza nei sistemi di generazione aumentata da recupero.








