
 #1
Paper di sicurezza, progetti di ricerca, riferimenti tecnici e materiale riproducibile per analisi difensive o autorizzate.
Raccomandato da Kitploit

 kaleth4/cve-2026-20180
Analisi tecnica approfondita delle vulnerabilità RCE di Cisco ISE, incluse tecniche di sfruttamento, metodi di evasione e strategie di remediation…
 d7ead/cve-2026-22722
Una vulnerabilità logica basata sullo stato nel Kernel NUIF di VMWare Workstation Pro
 d3b0j33t/cve-2026-2441-poc
Proof-of-concept per CVE-2026-2441, una use-after-free in CSS di Chrome che porta a RCE nel renderer in sandbox. Include tre metodi di trigger, heap…
 fevar54/cve-2026-20805-poc
PoC di CVE-2026-20805: divulgazione di informazioni in Desktop Window Manager (dwm.exe) di Windows.
 cesarbtakeda/pp_cve-2024-38998
Analizza CVE-2024-38998, una vulnerabilità di prototype pollution in requirejs 2.3.6, dimostrando come input di configurazione dannosi possano…
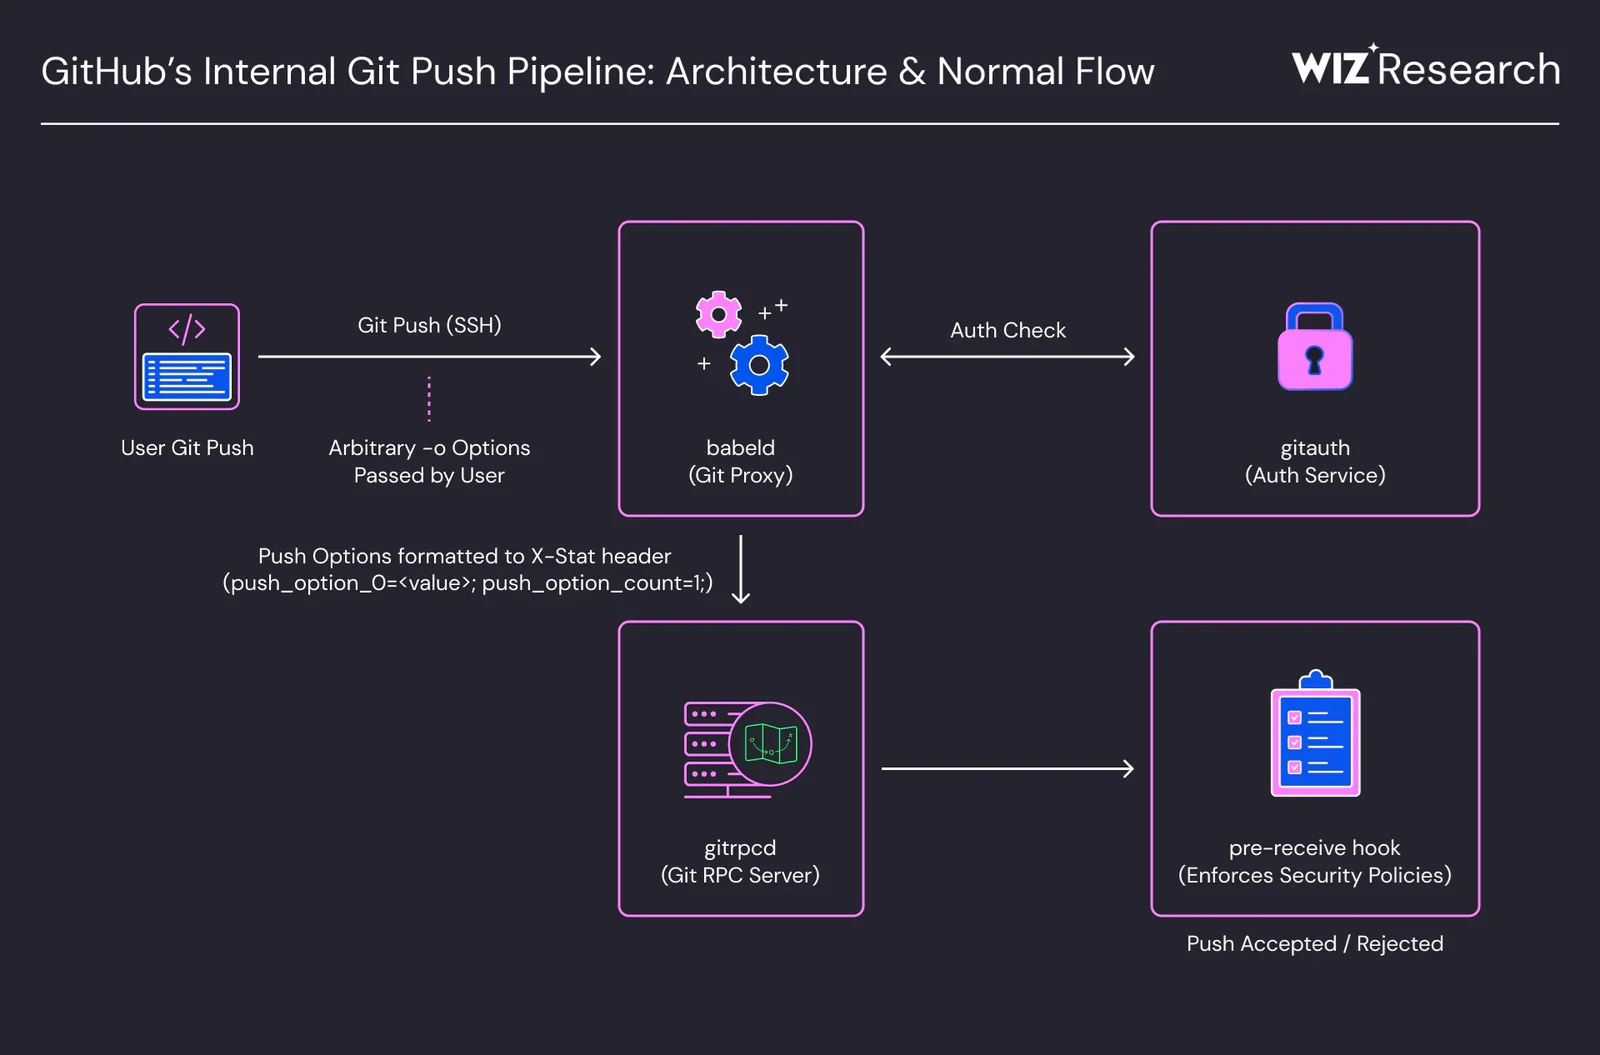 5kr1pt/cve-2026-3854
Analisi tecnica di CVE-2026-3854, una RCE su GitHub tramite header injection in git push, che spiega la vulnerabilità, la tecnica di sfruttamento e…
 chinyemba-ck/moveit-cve-2023-34362
Una presentazione video che analizza i dettagli tecnici, la portata e le lezioni da trarre dalla MOVEit CVE-2023=3462 (Progetto finale di CS50…
 biranperetz/docling-core-cve-2026-24009
Technical write-up e PoC per CVE-2026-24009, che dimostrano il caricamento non sicuro di YAML in docling-core e percorsi pratici di mitigazione.
 amaljafarzade/cve-2025-61319
Stored XSS in ReNgine <= 2.2.0 — divulgazione pubblica
 ak777177/dirty-frag-analysis
Dirty Frag (CVE-2026-43284/43500) - Analisi Tecnica Approfondita dell'LPE del Kernel Linux di Bomb
 0xn4no/cve-2026-30048
# Vulnerabilità XSS persistente in NotChatbot WebChat <=1.5.0 con payload PoC, analisi dell'impatto e indicazioni di rimedio per un rendering sicuro…
 threedr3am/learnjavabug
Demo di vulnerabilità e tecniche relative alla sicurezza Java: exploit di deserializzazione nativa Java, Fastjson, Jackson, Hessian2 e XML, nonché…
 zer0qs/cve-2021-35042
Un'analisi di base su CVE-2021-35942. Iniezione SQL in Django.
 haomin-yu/cve-2024-13176-timing-analysis
Analisi strumentata e materiali di riproducibilità per la perdita di temporizzazione dell'ECDSA in OpenSSL CVE-2024-13176
 ericpardee/fire-hd-ownership
Compromissione di un tablet che Amazon continuava a spegnere — write-up su CVE-2022-38181, quattro modelli di IA e un blog
 binzhwang/tnc-defense
Codice di ricerca per rilevare e disintossicare backdoor nei modelli di diffusione text-to-image, con pipeline per Stable Diffusion v1.4, v1.5, XL e…
 jianshuod/ipi-exposure-signal
Pipeline di ricerca per rilevare segnali latenti di esposizione a prompt injection indiretti in LLM agentici tramite sonde sugli stati nascosti,…
 pppyb/secopd
Implementazione di ricerca per mitigare le iniezioni di prompt adattive tramite distillazione on-policy, con ricette di addestramento e valutatori…








