
 #1
Paper di sicurezza, progetti di ricerca, riferimenti tecnici e materiale riproducibile per analisi difensive o autorizzate.
Raccomandato da Kitploit

 xrseccd/202605_dirty_frag
CVE-2026-43284 e CVE-2026-43500 scoperti da Hyunwoo Kim
 sneakynachos/cve-2026-12295-uxxs-in-my-wasm
Firefox content->parent srcdoc forge (N-day, bug 2040160): PDocumentChannel contraffatto con SrcdocData su un URI non-about:srcdoc -> HTML…
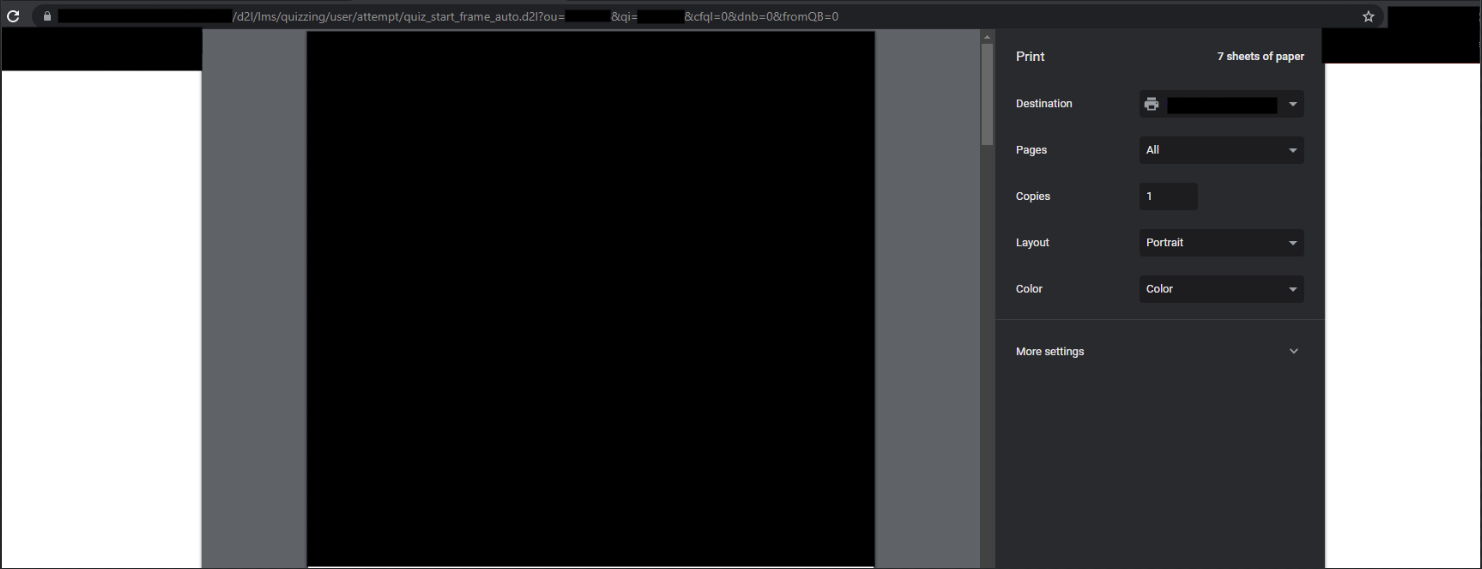 skotizo/cve-2021-43129
Vulnerabilità nel Learning Management System (LMS) di D2L Brightspace
 simoesctt/-cve-2026-23829-ctt-mailpit-phase-reconstruction-
È un'iniezione CRLF nel server SMTP di Mailpit — una classica vulnerabilità di corruzione dei dati. Ma sotto CTT, non è solo un bug. È un'opportunità…
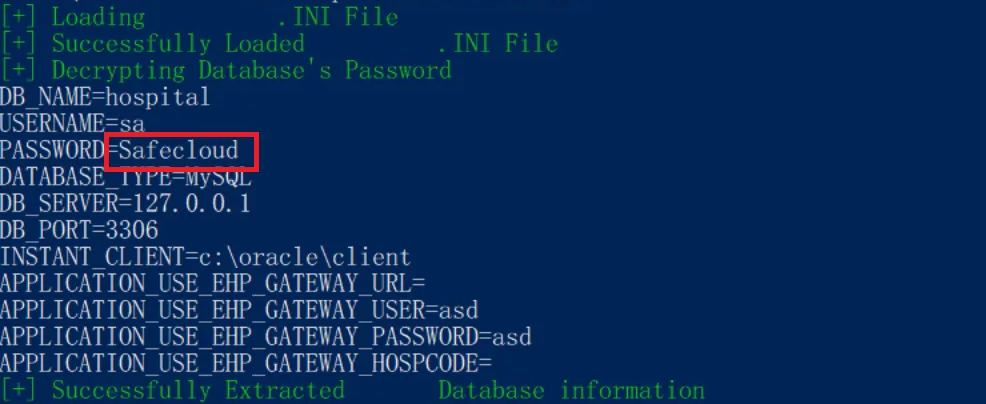 safecloudth/cve-2024-53522
Proof-of-concept exploit per CVE-2024-53522, che dimostra la decrittazione delle credenziali del database HOSxP XE utilizzando una chiave privata-IV…
 rickidevs/cve-2026-34070
Ho trovato una vulnerabilità zero-day in langchain — Ecco come è andata
 pixel-defaultbr/cve-2026-6227
Dimostrazione educativa proof-of-concept per CVE-2026-6227, una Local File Inclusion autenticata nel plugin WordPress BackWPup, inclusa analisi della…
 nexxus67/cve-2026-25676
Ricerca e proof-of-concept per CVE-2026-25676, una vulnerabilità di hijacking del percorso di ricerca DLL nel programma di installazione di M-Track…
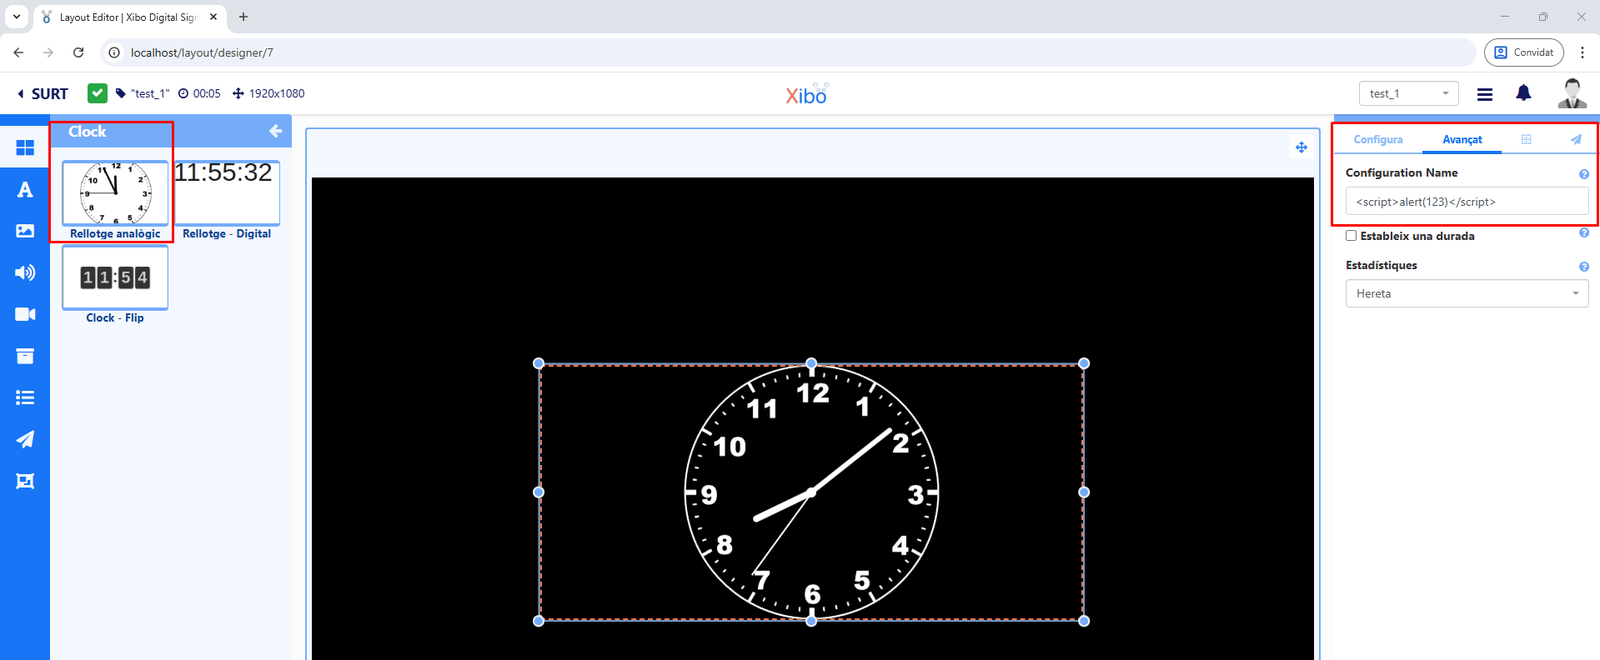 marinafabregat/cve-2025-41089
# Riflessione Cross-Site Scripting (XSS) in Xibo CMS v4.1.2 di Xibo Signage, a causa della mancanza di una corretta validazione dell'input utente.
 kelnor/cve-2026-3494_verfication
Riproduce e analizza CVE-2026-3494, un bypass del logging di audit nel plugin server_audit di MariaDB, utilizzando test multi-versione basati su…
 darioomatos/cve-2026-31431-copyfail
Analisi didattica di CVE-2026-31431, una escalation locale dei privilegi nel kernel Linux tramite l'operazione in-place di AF_ALG AEAD, inclusi causa…
 kowntaewook/cve-2026-41651-analysis
Analisi approfondita di CVE-2026-41651 (Pack2TheRoot), un'escalation dei privilegi locale in PackageKit. Include la scomposizione della…
 joakimbulow/cve-2026-24688
Proof-of-concept exploit per CVE-2026-24688, una vulnerabilità di denial-of-service nel parsing degli outline di pypdf. Include un generatore di PDF…
 uky007/cve-2026-20841_notepad_analysis
Investiga la vulnerabilità RCE di Microsoft Notepad CVE-2026-20841 tramite analisi binaria e sviluppo di exploit PoC a scopo educativo.
 sw0rd1ight/cve-2026-1207
Django framework, quando si utilizzano query PostGIS su dati raster geografici, se l'input utente non verificato viene passato direttamente come…
 george0papasotiriou/llm-jailbreak-via-chain-of-logic-injection-cve-2026-3098
Tecnica di injection multi-fase che aggira l'allineamento di sicurezza degli LLM tramite riassegnazione dell'identità, soppressione dei rifiuti e…
 jodonnel/copyfail-briefing
CVE-2026-31431 (Copy Fail) — Briefing sulla sicurezza e confronto delle misure di rimedio
 kaleth4/cve-2026-33825
Analisi tecnica di CVE-2026-33825 (BlueHammer), una vulnerabilità di escalation dei privilegi locali in Microsoft Defender, inclusi il flusso di…








