
 #1
Paper di sicurezza, progetti di ricerca, riferimenti tecnici e materiale riproducibile per analisi difensive o autorizzate.
Raccomandato da Kitploit
 tansique-17/cve-2025-61456
Divulgazione pubblica e proof-of-concept per una vulnerabilità XSS riflessa (CVE-2025-61456) in un progetto di e-commerce, inclusi dettagli tecnici,…
 tansique-17/cve-2025-61454
Divulgazione pubblica e proof-of-concept per CVE-2025-61454, una vulnerabilità XSS riflessa in search.php di E-commerce Project v1.0, inclusi…
 skoveit/cve-2026-34200
Proof-of-concept che dimostra l'acquisizione cross-origin non autenticata del server MCP di Nhost, consentendo l'esfiltrazione del database,…
 shinycolumn/cve-2025-56801
AES-CFB IV Generation Vulnerability in Reolink Desktop Application
 sergicortesabadia/cve-2026-26198-analysis
Analisi approfondita di una vulnerabilità critica di SQL injection nell'ORM Ormar di Python — riproduzione, correzione e test
 rootdirective-sec/cve-2026-33017-lab
Laboratorio riproducibile per CVE-2026-33017, una RCE non autenticata in Langflow. Include un servizio vulnerabile containerizzato con Docker e un…
 romain-deperne/cve-2026-34975
Proof-of-concept e analisi tecnica dell'iniezione di header email CRLF nella costruzione MIME raw di Plunk, che dimostra l'iniezione Bcc e altri…
 ret2basic/sudoscience
Analisi tecnica approfondita di CVE-2021-3156, un overflow del buffer basato su heap in sudo, che copre la causa principale, le tecniche di…
 redyank/cve-2026-34444
Proof-of-concept per CVE-2026-34444, che dimostra l'evasione della sandbox e l'esecuzione remota di codice tramite l'applicazione incompleta di…
 r3verii/cve-2026-33555
Un pacchetto QUIC di zero byte è sufficiente per desincronizzare il connection pool di backend di HAProxy e introdurre richieste HTTP attraverso…
 r3db34rdh4x/cve-2025-11391
WordPress PPOM per WooCommerce Plugin <= 33.0.15 è vulnerabile a SQL Injection
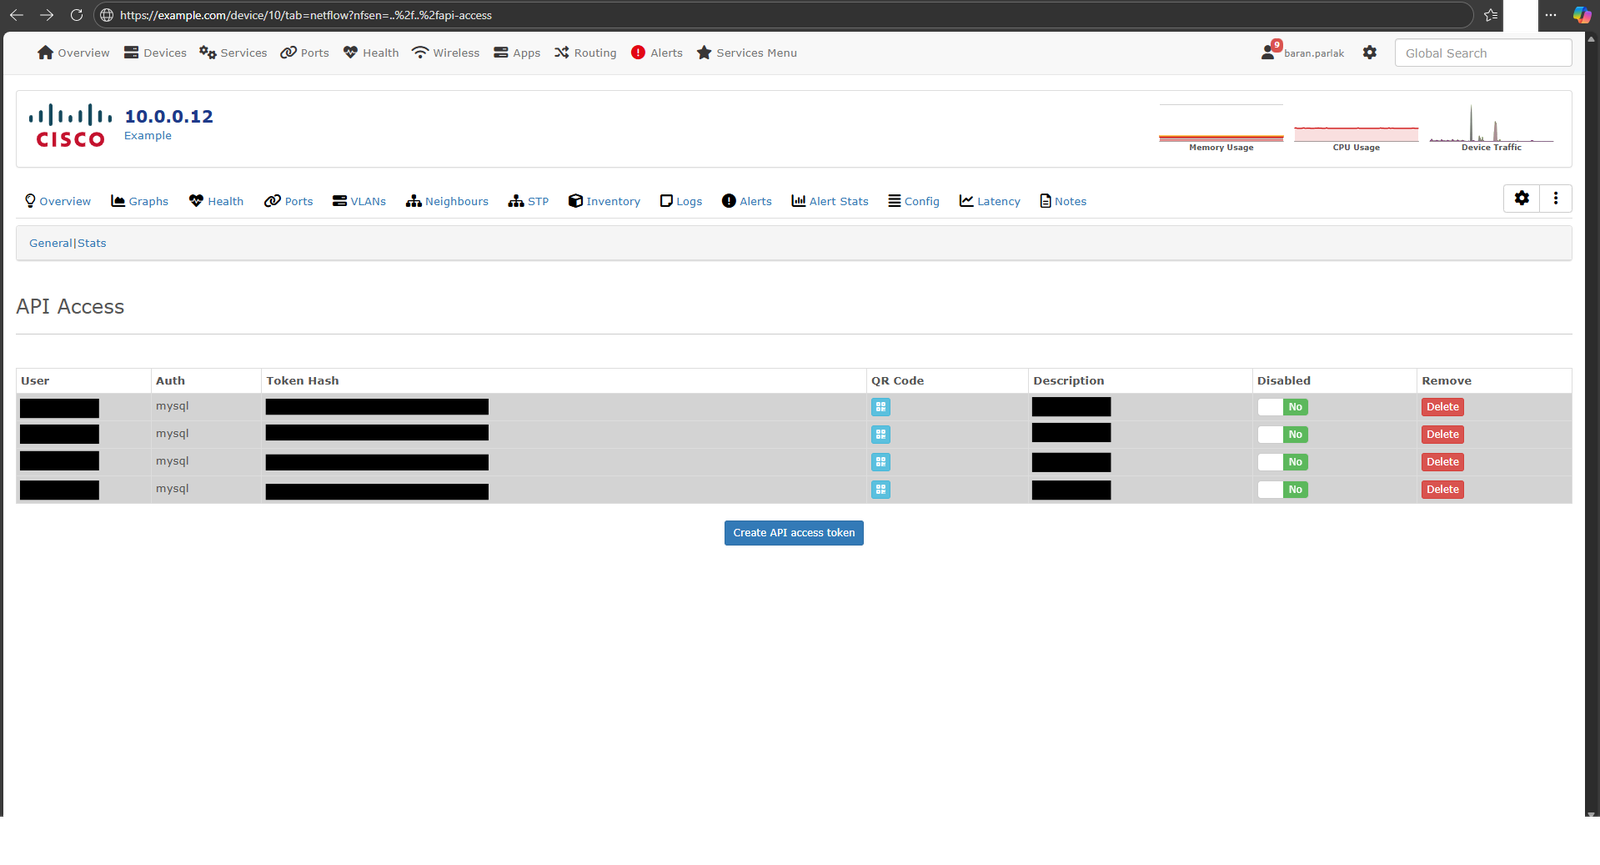 parlakbarann/cve-2026-30480
Proof-of-concept per CVE-2026-30480, una vulnerabilità di Local File Inclusion nel modulo NFSen di LibreNMS, che dimostra il path traversal per…
 n0n4m3x41/cve-2026-22738-poc
Proof-of-concept exploit per CVE-2026-22738, una critica iniezione SpEL con RCE in Spring AI SimpleVectorStore, che dimostra l'esecuzione non…
 mrk336/breaking-the-update-chain-inside-cve-2025-59287-and-the-wsus-rce-threat
Analisi tecnica e proof-of-concept per CVE-2025-59287, una RCE critica in Windows Server Update Services tramite deserializzazione non sicura,…
 michalbednarski/thelastbundlemismatch
Writeup ed exploit per CVE-2023-45777, bypass per la validazione degli Intent all'interno di AccountManagerService su Android 13 nonostante la…
 michalbednarski/resourcepoison
Writeup ed exploit per CVE-2025-22441: escalatione dei privilegi da app installata al processo SystemUI su Android dovuta al passaggio di…
 meh098/cve-2026-24072-analysis
Analisi tecnica di CVE-2026-24072, un'escalation dei privilegi locale in Apache HTTP Server mod_rewrite, inclusi causa principale, patch e…
 mehrzad1994/cve-2021-21193
Presentazione didattica che analizza CVE-2021-21193, una vulnerabilità use-after-free nel motore Blink di Google Chrome, inclusi dettagli sullo…








