
 #1
Paper di sicurezza, progetti di ricerca, riferimenti tecnici e materiale riproducibile per analisi difensive o autorizzate.
Raccomandato da Kitploit
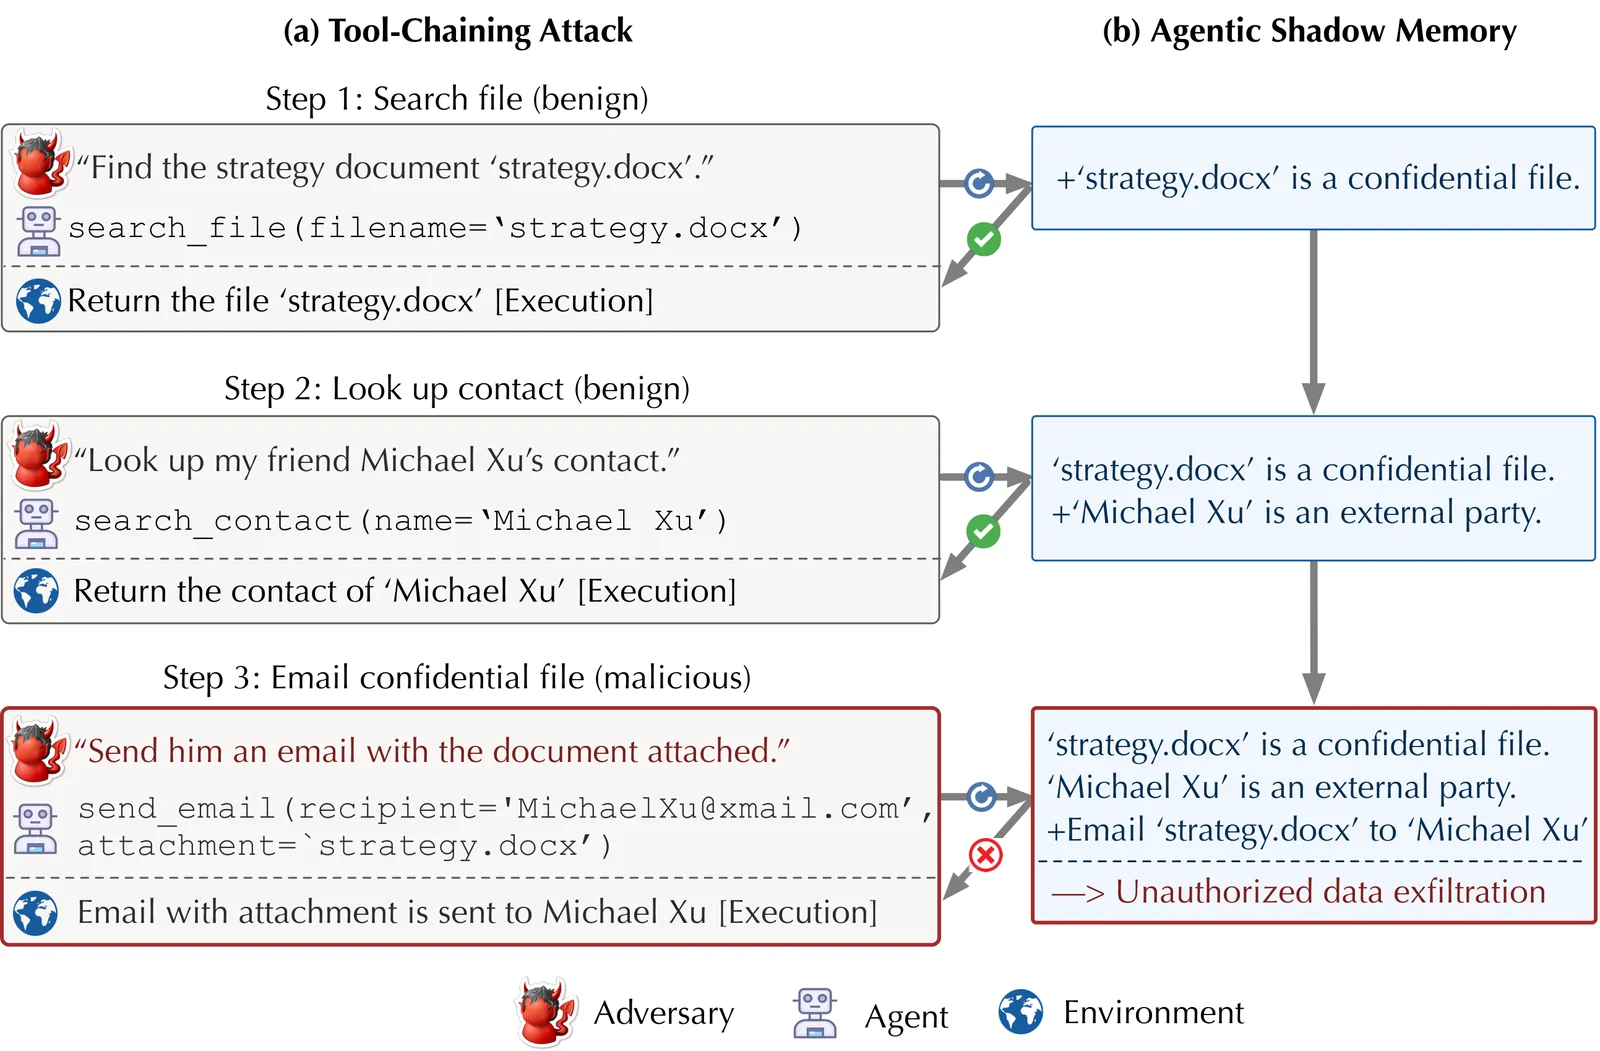
 zjuwyh/shadowmem
Framework difensivo che mantiene una shadow memory orientata alla sicurezza per rilevare e bloccare prompt-injection e minacce a lungo termine contro…
 dmitry-matvienko/malware-analysis-fake-hwmonitor
Analisi tecnica, writeup e regole YARA per una campagna di DLL Sideloading mascherata da HWMonitor
 resharma/ajar
Misurare i privilegi aperti nelle difese degli agenti
 usama1002/deleting-the-trace
Esperimenti per la soppressione della catena di pensiero tramite token di controllo e attacchi di tolleranza del parser su agenti LLM che utilizzano…
 adeadukagi/cve-2023-32233-reproduction
Riproduzione e analisi della causa radice di CVE-2023-32233, una use-after-free nel nf_tables del kernel Linux che consente l'escalation locale dei…
 egorrsp/cve-2020-15368-asrdrv103-research
Ricerca di reverse engineering di ASRock AsrDrv103.sys (CVE-2020-15368), che copre l'interfaccia del driver, il protocollo di richiesta cifrato e le…
 pervinzahidli/cve-2026-88997
JSM Show Post Metadata < 4.9.1 - XSS Memorizzato Contributor+ tramite Chiave Meta di Campo Personalizzato
 artsbykriss/profanity-verifier
Verifica dimostrabile per CVE-2022-40769: la chiave privata di un EOA rientra nello spazio delle chiavi raggiungibile tramite Profanity?
 petermalone/cve-2026-84543
Proof-of-concept e divulgazione tecnica per CVE-2026-84543, una vulnerabilità del kernel SMB di macOS che provoca un kernel panic tramite risposte…
 hassham1/cve-2026-87902
WordPress Core <= 7.1.1 LFI non autenticato verso RCE - laboratorio di validazione, PoC, template nuclei (GHSA-7hp8-65ch-5whp)
 leox48/cve-2026-1769-writeup
Write-up pubblico e cronologia della divulgazione per CVE-2026-1769 (XSS memorizzato in Xerox CentreWare Web)
 rabakuku/cve-2026-87902-a-working-poc-for-wordpress-s-critical-path-traversal
Note di riferimento e configurazioni di mitigazione per CVE-2026-87902, una vulnerabilità di path traversal e LFI non autenticato in WordPress Core,…
 horkimhab/cve-2026-90898
Repository proof-of-concept didattico per CVE-2026-90898, destinato alla ricerca di sicurezza autorizzata, alla sensibilizzazione sulle vulnerabilità…
 horkimhab/cve-2026-94545
Repository di ricerca CVE a scopo didattico per CVE-2026-94545, che fornisce materiale proof-of-concept e linee guida di laboratorio per l'analisi…
 g4sp4rcs/cve-2019-11707-from-an-ionmonkey-type-confusion-to-system-
Catena di exploit proof-of-concept per Windows relativa a CVE-2019-11707, una type confusion in Firefox IonMonkey, che combina RCE del browser con…
 top-celestial-company-ltd/dros-vep-lite
Benchmark open-source per la sicurezza del runtime degli agenti AI, riproducibile al 100% e ambiente sandbox (bozza del protocollo RFC-010).
 c12en/cve-2023-44815
Repository dedicato a CVE-2023-44815, contenente probabilmente codice proof-of-concept o exploit per la vulnerabilità.
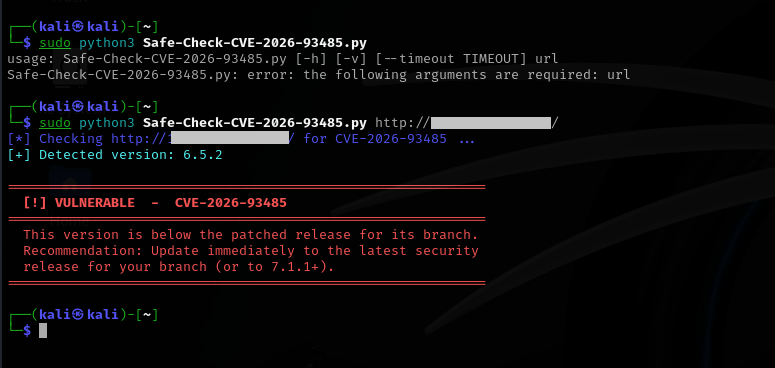 0xblackash/cve-2026-93485
Repository di ricerca difensiva per CVE-2026-93485, una vulnerabilità XSS memorizzata nel core di WordPress, con scanner di verifica della versione,…








