
 #1
Paper di sicurezza, progetti di ricerca, riferimenti tecnici e materiale riproducibile per analisi difensive o autorizzate.
Raccomandato da Kitploit
 alexandre-bartel/cve-2018-20343
PoC per CVE-2018-20343
 antonlovesdnb/btv30
Blue Team Village 30 Materiali dei Talk
 mhackiori/cve-2021-3156
Visualizzazione, Fuzzing, Exploit e Patch della vulnerabilità Baron Samedit
 wlibang/cve-2024-38077
CVE-2024-38077, questo repository è utilizzato solo come backup,
 keraattin/cve-2026-35031
Vulnerabilità critica di path traversal che consente RCE in Jellyfin Media Server (CVSS 9.9). Include exploit proof-of-concept, analisi tecnica e…
 n132/cve-2025-68325
PoC CVE-2025-68325
 h3raklez/cve-2025-14321
Proof-of-concept che dimostra una vulnerabilità Use-After-Free in RTCEncodedFrameBase di Firefox tramite WebRTC Encoded Transforms, consentendo…
 halcy0nic/cve-2022-34913
Prova di concetto per CVE-2022-34913
 quyt0/cve-2019-18935-exploit-study
Studio approfondito della CVE-2019-18935 che interessa Telerik UI per ASP.NET AJAX. Copre la vulnerabilità di deserializzazione .NET, il gestore…
 mrmtwoj/react2shell-cve-2025-55182
Strumento educativo / di ricerca relativo alla vulnerabilità React / Next.js CVE‑2025‑55182 (“React2Shell”).
 hffaust/cve-2021-42574_and_cve-2021-42694
Dimostrazione e documentazione di CVE-2021-42574 e CVE-2021-42694, vulnerabilità dell'algoritmo bidirezionale Unicode che consentono la manipolazione…
 afine-com/cve-2022-35501
Cross-site Scripting (XSS) persistente nella funzionalità di creazione dei post del blog in Amasty Blog Pro per Magento 2
 ard33/cve-2026-4255
Proof-of-concept per CVE-2026-4255, un'escalation dei privilegi tramite DLL side-loading in Thermalright TR-VISION HOME, che dimostra il…
 alyssa-o-herrera/cve-2018-7197
Analisi di CVE-2018-7197
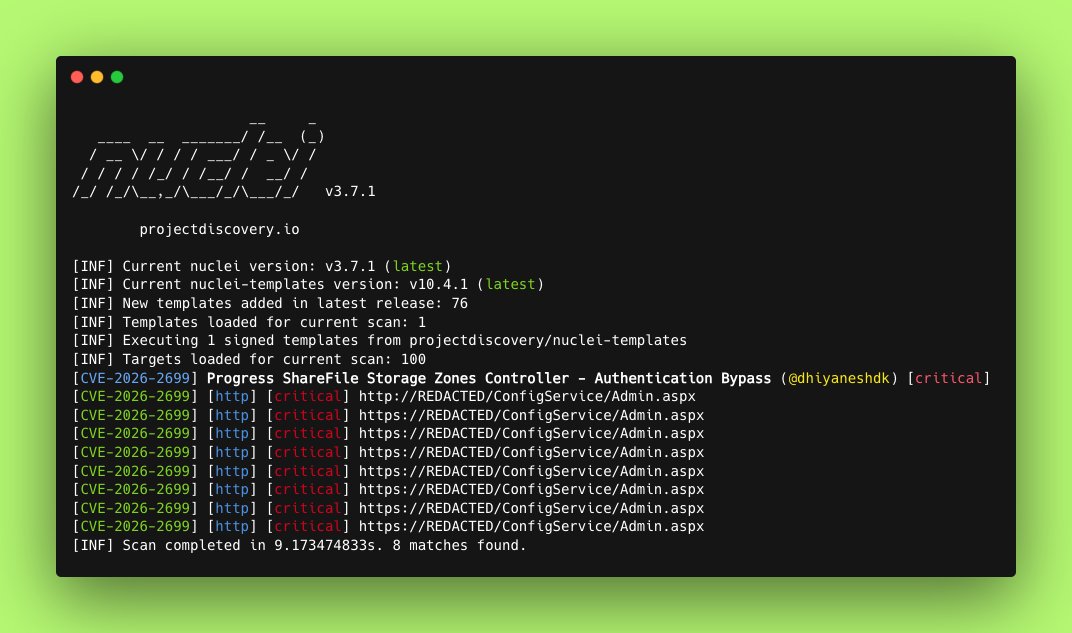 0xblackash/cve-2026-2699
CVE-2026-2699
 majdae/cve-2025-47812-research
Repository di ricerca accademica che analizza CVE-2025-47812, una vulnerabilità critica di RCE in Wing FTP Server tramite iniezione Lua, inclusi…
 jeromeyoung/cve-2021-43141
Informazioni su CVE-2021-43141, un XSS riflesso nella sezione plan_application.
 vett3x/smb-linux-cve-2025-37899
Analisi tecnica di CVE-2025-37899: una vulnerabilità use-after-free nel modulo SMB ksmbd del kernel Linux che consente l'esecuzione remota di codice.…








