
 #1
Paper di sicurezza, progetti di ricerca, riferimenti tecnici e materiale riproducibile per analisi difensive o autorizzate.
Raccomandato da Kitploit
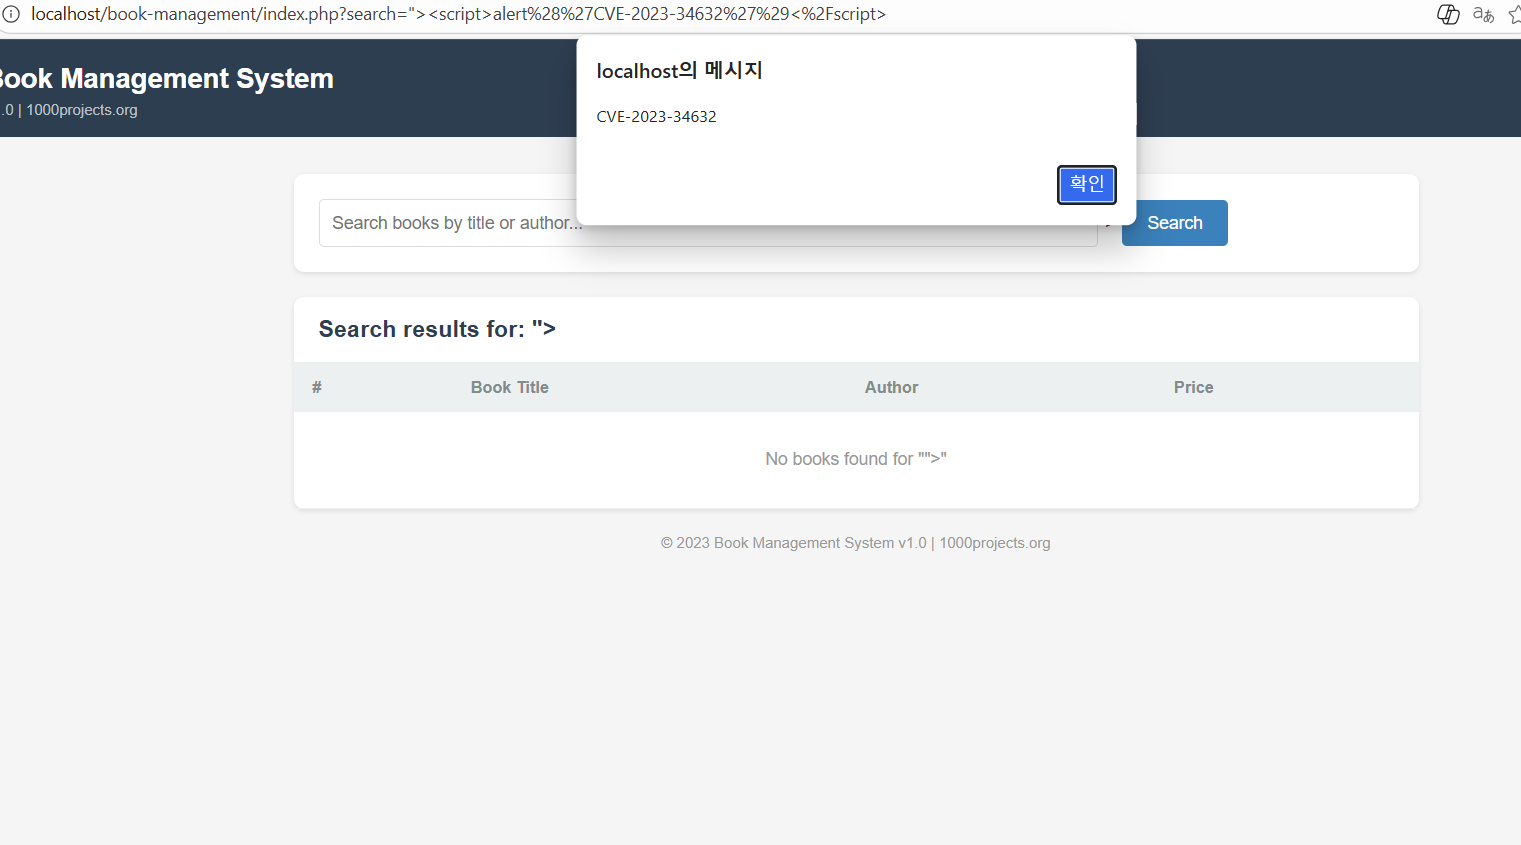
 ssophiz/cve-2023-34632
XSS riflesso in 1000projects Book Management System 1.0
 shoucheng3/hibernate__hibernate-validator_cve-2019-10219_6_0_18_final_fixed
Implementazione di riferimento di Bean Validation 2.0 (JSR-380) con modello di metadati basato su annotazioni e validazione di metodi per JavaBeans,…
 oscerd/cve-2026-40859
Reproducer per CVE-2026-40859 — Apache Camel camel-netty-http / camel-vertx-http: deserializzazione non sicura lato producer dei corpi delle risposte…
 open-flaw/cve-2025-12758
Divulgazione dettagliata di CVE-2025-12758 con PoC che dimostra il bypass della variazione Unicode selettore in validator.js isLength(), inclusa…
 minnggyuu/cve-2025-57298
CVE-2025-57298 Divulgazione.
 imohammed28/cve-2024-10220-test
Kubernetes vulnerabilità del volume gitRepo (CVE-2024-10220) exploit per ricerca di sicurezza HPC controllata, che dimostra l'esecuzione arbitraria…
 happy0717/cve-2023-27704
Documentazione e proof-of-concept per CVE-2023-27704, una vulnerabilità ReDoS in Void Tools Everything nelle versioni precedenti alla 1.4.1.1022, con…
 fr3akhacks/cve-disclosures
Avvisi di sicurezza / riferimenti CVE per osTicket 1.18.3 (CVE-2026-38444, 38446, 38447)
 doerrdan/it-sec-toolshell
Presentazione Marp che dettaglia CVE-2025-53770, una vulnerabilità zero-day di SharePoint, con diapositive modulari, temi personalizzati e script di…
 cc3305/cve-2021-22204
Script di exploit per CVE-2021-22204, una vulnerabilità RCE in ExifTool tramite file DjVu dannosi, che colpisce le versioni dalla 7.44 alla 12.23.
 alt3kx/cve-2007-3831
Inclusione remota di file PHP in main.php in ISS Proventia Network IPS GX5108 1.3 e GX5008 1.5
 anchor0221/cve-2025-50461
Dettagli tecnici ed exploit per CVE-2025-50461
 owasp/the-agents-epistemic-baggage
Un modello di rischio orientato all’audit che descrive come le inferenze generate dagli agenti possano cambiare stato epistemico, acquisire autorità…
 owasp/robotics-security-testing-guide
OWASP guide defining a standardized penetration testing methodology for humanoid, industrial, and autonomous robots, covering ROS/ROS2, DDS, CAN bus,…
 0xblackash/cve-2026-110912
Proof-of-concept Python/scapy per CVE-2026-110912 (ARPBleed), una lettura fuori dai limiti di ar_hln/ar_pln in ARP su DragonFly BSD che espone…
 neurosaki987/qvm-tool
Toolkit di analisi statica e recupero della struttura per immagini PE protette da ACE .qvm0








