
 #1
Paper di sicurezza, progetti di ricerca, riferimenti tecnici e materiale riproducibile per analisi difensive o autorizzate.
Raccomandato da Kitploit
 nu11secur1ty/rtfm
Libro completo su penetration testing e operazioni di red teaming, che copre tecniche di exploitation, post-exploitation e simulazione di avversari…
 nastycrow/cve-2025-27893
Divulgazione dettagliata di CVE-2025-27893: una vulnerabilità di manipolazione dei parametri web autenticata in Archer Platform 6.x che consente la…
 imthecopilotnow/cve-2025-492026
Avviso di sicurezza che dettaglia CVE-2025-492026: una vulnerabilità di iniezione di collegamenti ipertestuali in Copilot AI che causa navigazione…
 v3s9er/cve-2026-52885
Analisi tecnica di CVE-2026-52885: una race condition TOCTOU in Notepad++ v8.9.6.2 che consente l'esecuzione arbitraria di comandi tramite bypass…
 teddy47/cve-2019-13272---documentation
Documentazione e analisi di CVE-2019-13272, una vulnerabilità di escalation dei privilegi del kernel Linux. Fornisce dettagli tecnici e informazioni…
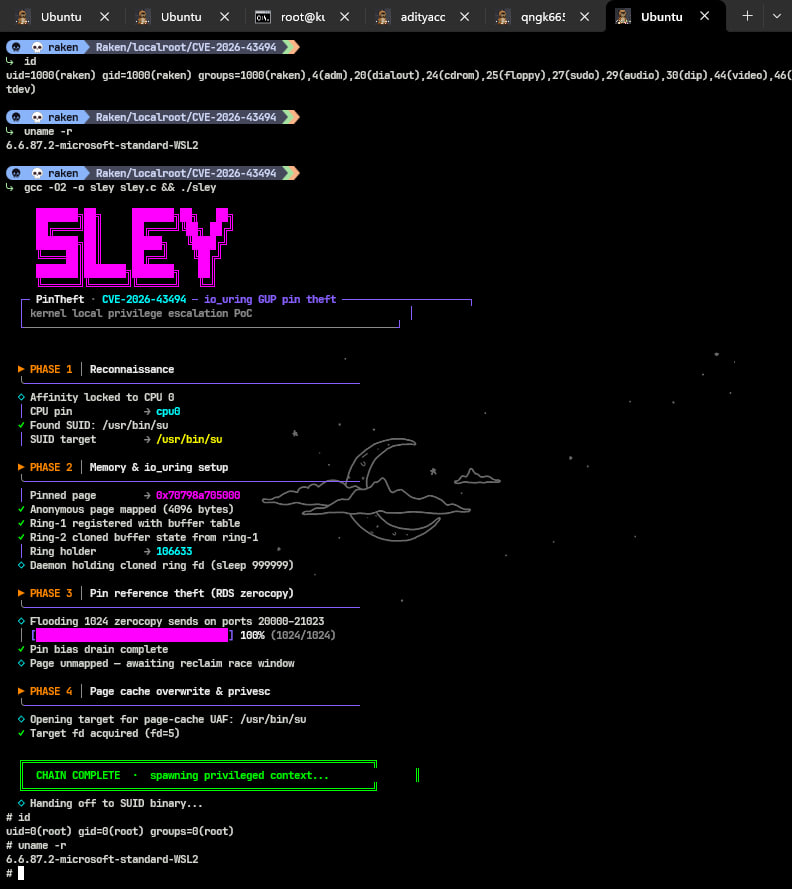 tanzz1337/cve-2026-43494-pintheft-poc
Prova di concetto per CVE-2026-43494 (PinTheft): Linux LPE tramite RDS zerocopy refcount bug + io_uring fixed buffers → SUID page-cache overwrite.…
 tansique-17/cve-2025-51411
Divulgazione pubblica
 sudaiv/cve-2021-41081
RICERCA SULLE VULNERABILITÀ N-DAY (DALLA PATCH ALL'ANALISI DELL'EXPLOIT DI CVE-2021-41081)
 shk-mubashshir/cve-2025-51820
È stata scoperta una vulnerabilità critica di esecuzione remota di codice (RCE) (CVE-2025-51820) nello Shopping Portal v1.0.
 sangrok-jeon/cve-2022-42889-analysis
Rapporto di analisi della vulnerabilità CVE-2022-42889
 rimbadirgantara/opac-fast-automation
automazione per CVE-2025-65862
 pyiesone/cve-2016-3238-poc
Whitepaper per la prova di concetto di CVE-2016-3238/MS16-087.
 migopp/cve-2024-44308
Bug di allocazione dei registri DFG in JavaScriptCore
 daehyuh/cve-2026-40987
CVE-2026-40987 PoC
 afine-com/cve-2023-39062
Spipu Html2Pdf < 5.2.8 - Vulnerabilità XSS nei file di esempio
 trinadh465/linux-4.19.72_cve-2020-27786
Albero sorgente kernel per Linux 4.19.72 con modifiche relative a CVE-2020-27786, destinato ad analisi di vulnerabilità e studio educativo del…
 trinadh465/linux-4.1.15_cve-2023-4128
Codice sorgente del kernel Linux 4.1.15 con particolare attenzione a CVE-2023-4128, destinato all'analisi delle vulnerabilità e allo studio didattico…
 tharooon/cve-2026-29971
Un attaccante può eseguire JavaScript arbitrario nel browser della vittima, portando potenzialmente al dirottamento della sessione o all'escalation…








