
 #1
Paper di sicurezza, progetti di ricerca, riferimenti tecnici e materiale riproducibile per analisi difensive o autorizzate.
Raccomandato da Kitploit

 ffri/xprtestsuite
Una raccolta di script e documenti per aiutare la futura ricerca su XProtect Remediator (XPR)
 mmxsrup/cve-2019-5489
Attacchi side-channel della cache di pagina (CVE-2019-5489) proof of concept per Linux
 0xblackash/cve-2026-55200
CVE-2026-55200
 imfht/cve-2023-38545
😄 POC e articolo di analisi dell'overflow dell'heap CVE-2023-38545
 ixtal23/spectrescope
La demo dell'attacco di esecuzione speculativa Spectre (CVE-2017-5753, CVE-2017-5715).
 hyeonjun17/cve-2022-2590-analysis
Analisi approfondita di CVE-2022-2590, una race condition nel kernel Linux nella memoria condivisa (shmem) che consente la scrittura arbitraria su…
 arttnba3/cve-2022-0847
Il mio exploit personale di CVE-2022-0847 (dirty pipe)
 vettrivel007/cve-disclosures
Un repository che documenta le vulnerabilità di sicurezza scoperte nel Software Libero e Open Source (FOSS) da VETTRIVEL U.
 undacmic/heartbleed-proof-of-concept
Prova di concetto per lo sfruttamento del bug dell'estensione Heartbeat descritto nella CVE-2014-0160. :old_key: :unlock:
 giwon9977/cve-2021-33739_poc_analysis
Analisi ed exploit proof-of-concept per CVE-2021-33739, una vulnerabilità di elevazione dei privilegi del kernel Windows, con risorse didattiche per…
 gal-nagli/cve-2021-26832
Cross Site Scripting (XSS) alla pagina del modulo "Reset Password" di Priority Enterprise Management System v8.00 consente agli aggressori di…
 digamma-ai/cve-2020-8835-verification
# Verifica formale basata su Coq di una vulnerabilità del verifier eBPF del kernel Linux (CVE-2020-8835) con ambiente di build riproducibile e…
 ibm/pgp-client-checker-cve-2021-33560
Strumento per verificare se un client PGP è affetto da CVE-2021-33560
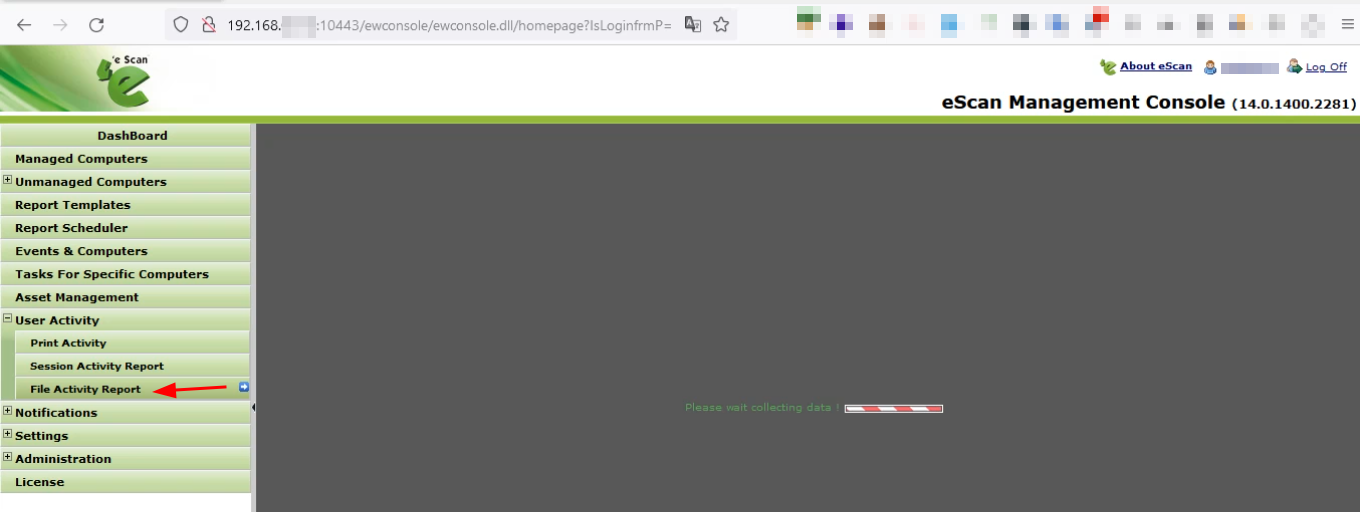 sahiloj/cve-2023-34836
Una vulnerabilità di Cross-Site Scripting (XSS) riflesso è presente in Microworld Technologies eScan Management Console v14.0.1400.2281. I parametri…
 karlemilnikka/cve-2024-0710
Modifica dell'ID univoco nell'invio del modulo non autenticato
 letsr00t/refluxfs_cve-2026-64600
Analisi tecnica di CVE-2026-64600, una escalation di privilegi locale del kernel Linux in RefluxFS tramite corruzione della memoria, con mitigazione…
 mbadanoiu/wso2-2020-0731
WSO2-2020-0731: vulnerabilità XXE e XSS in WSO2 Carbon
 chrissub08/cve-2026-33910_sqlinjectionvulnerabilityopenemr8.0.0.2
CVE-2026-33910: Vulnerabilità di SQL injection in OpenEMR <8.0.0.3>








