
 #1
Paper di sicurezza, progetti di ricerca, riferimenti tecnici e materiale riproducibile per analisi difensive o autorizzate.
Raccomandato da Kitploit

 abraxas/proftpd-sftp-copy-file-write
ProFTPD 1.3.9d - Alta - Remota - Privilegi residui / Scrittura file - La copia file SFTP salta la scrittura sulla destinazione
 abraxas/sqlite-wal-pagesize
SQLite 3.53.4 - Alto - Locale - Divulgazione di informazioni - Disallineamento della dimensione di pagina WAL/DB e coda di pagina non inizializzata
 werew/qsynth-artifacts
Benchmark dataset e artefatti di sintesi per QSynth, contenenti funzioni C offuscate con Tigress, binari x86_64, tracce di esecuzione, ground truth e…
 tandasat/hello-vt-rp
Un semplice hypervisor che dimostra l'uso della tecnologia Intel VT-rp (redirect protection).
 horkimhab/cve-2026-93485
Repository di ricerca sulla sicurezza a scopo educativo per apprendere e testare i concetti di CVE-2026-93485 in ambienti di laboratorio isolati e…
 mingqizhang7710/cve-2022-0847-poc-dockerimage
Immagine Docker che pacchettizza un exploit proof-of-concept per CVE-2022-0847 (Dirty Pipe), una vulnerabilità di escalation dei privilegi del kernel…
 horkimhab/cve-2026-77179
Repository proof-of-concept didattico per CVE-2026-77179, destinato alla ricerca di sicurezza autorizzata, alla sensibilizzazione sulle vulnerabilità…
 horkimhab/cve-2026-65374
Repository di ricerca didattica su CVE-2026-65374 con guida alla configurazione del laboratorio per test di vulnerabilità autorizzati e studio della…
 f0xox/cve-2026-32202
Analisi tecnica di CVE-2026-32202, una coercizione di credenziali NTLM zero-click tramite elementi di applet del Pannello di controllo .lnk…
 shinycolumn/cve-2025-56801
AES-CFB IV Generation Vulnerability in Reolink Desktop Application
 kyaw-tun/blue-team-capstone
Valutazione CVSS v3.1 di CVE-2009-0658 (Buffer Overflow in Adobe Acrobat), inclusi punteggi Base, Temporale e Ambientale e raccomandazioni di…
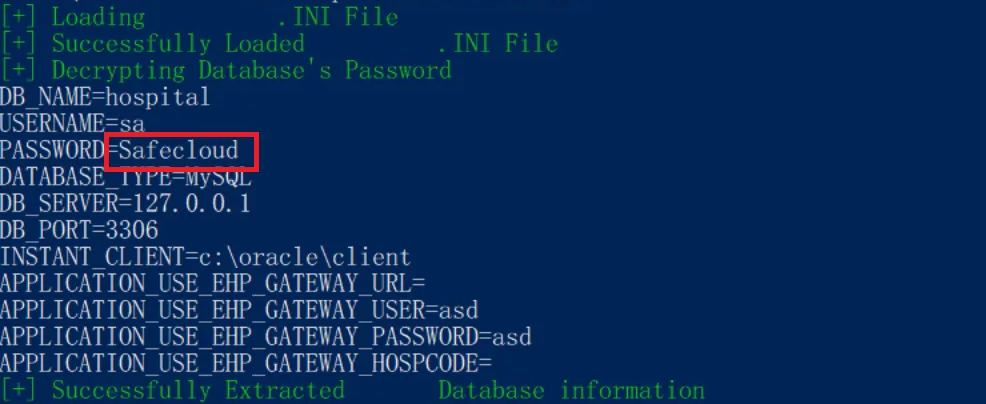 safecloudth/cve-2024-53522
Proof-of-concept exploit per CVE-2024-53522, che dimostra la decrittazione delle credenziali del database HOSxP XE utilizzando una chiave privata-IV…
 bw3ll/jop_rocket
Questo framework consente all'utente di scoprire gadget JOP e può automatizzare la costruzione di una catena JOP completa per bypassare il DEP. JOP…
 bjrjk/cve-2022-4262
Analisi completa della catena di CVE-2022-4262, una confusione di tipo non banale nello slot di feedback in V8.
 seanwrightsec/cve-2022-42889-poc
Prova di concetto per la vulnerabilità CVE-2022-42889 di Apache commons-text.
 signal-sfop/sfop
Tecnica di sfruttamento Segmentation Fault-Oriented Programming
 vincentbernat/cve-2015-3456
Esperimenti relativi a CVE-2015-3456
 ndmalc/cve-2021-20323
Proof-of-concept e analisi per CVE-2021-20323, una vulnerabilità XSS riflessa nell'endpoint clients-registrations di Keycloak, con condizioni di…








