
 #1
Paper di sicurezza, progetti di ricerca, riferimenti tecnici e materiale riproducibile per analisi difensive o autorizzate.
Raccomandato da Kitploit
 lukasz-rybak/cve-2026-23499
CVE-2026-23499 - Saleor vulnerabile a XSS persistente tramite caricamento di file senza restrizioni
 abhinavagarwal07/abhinavagarwal07.github.io
RingWraith: CVE-2026-33150 e CVE-2026-33179 — Uso dopo il rilascio e dereferenziazione del puntatore NULL in libfuse io_uring
 mernjsb/cve-2024-55182
Analisi tecnica dettagliata di CVE-2025-55182 (React2Shell), una vulnerabilità critica di RCE nei React Server Components, inclusi i pacchetti…
 xibhi/cve-2025-26206
Documentation of CVE-2025-26206, a critical CSRF vulnerability in Sell Done Storefront v.1.0 enabling remote privilege escalation. Includes technical…
 timtimxs/cve-2026-39253-advisory
Advisory pubblica per CVE-2026-39253, relativa a una deserializzazione non sicura in Pivotal CRM 6.6.04.08 che consente l'esecuzione remota di codice…
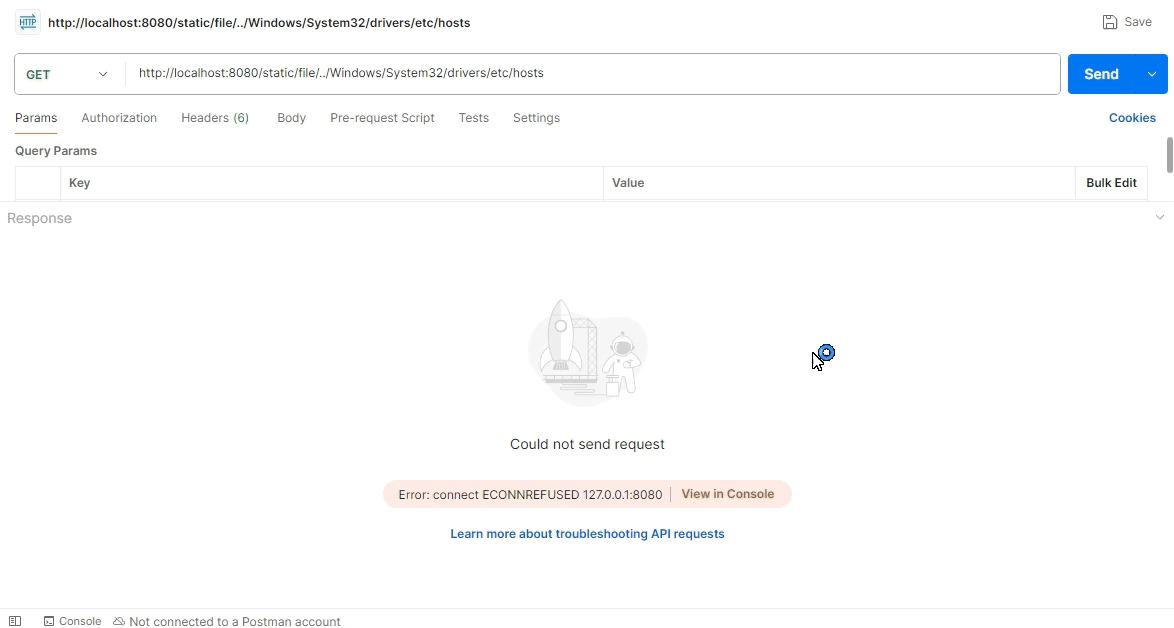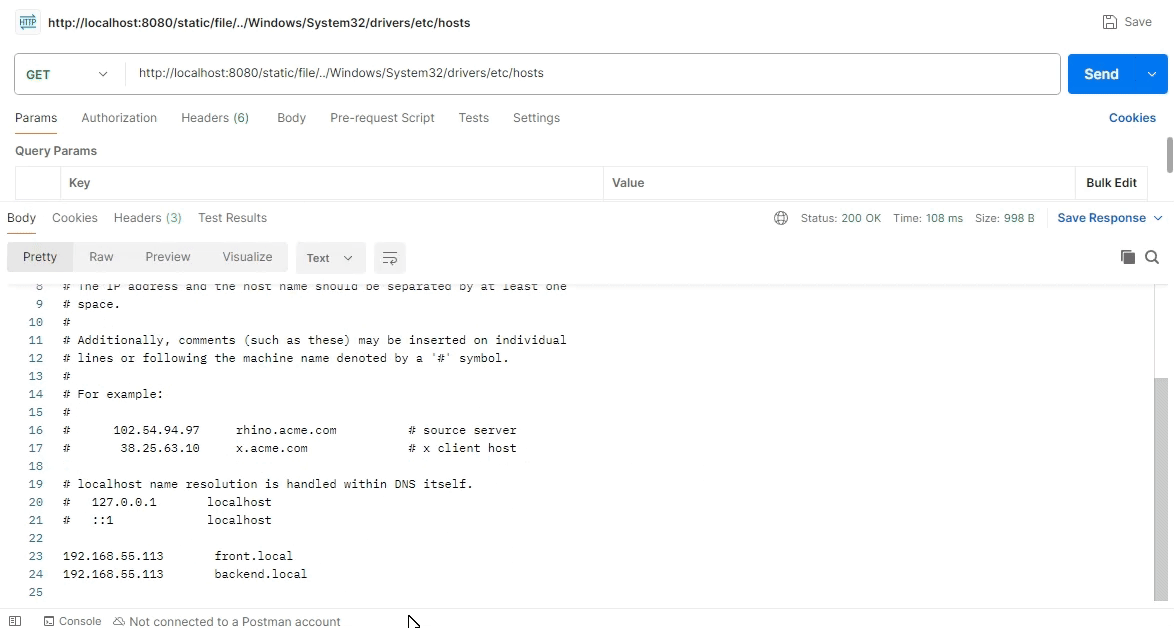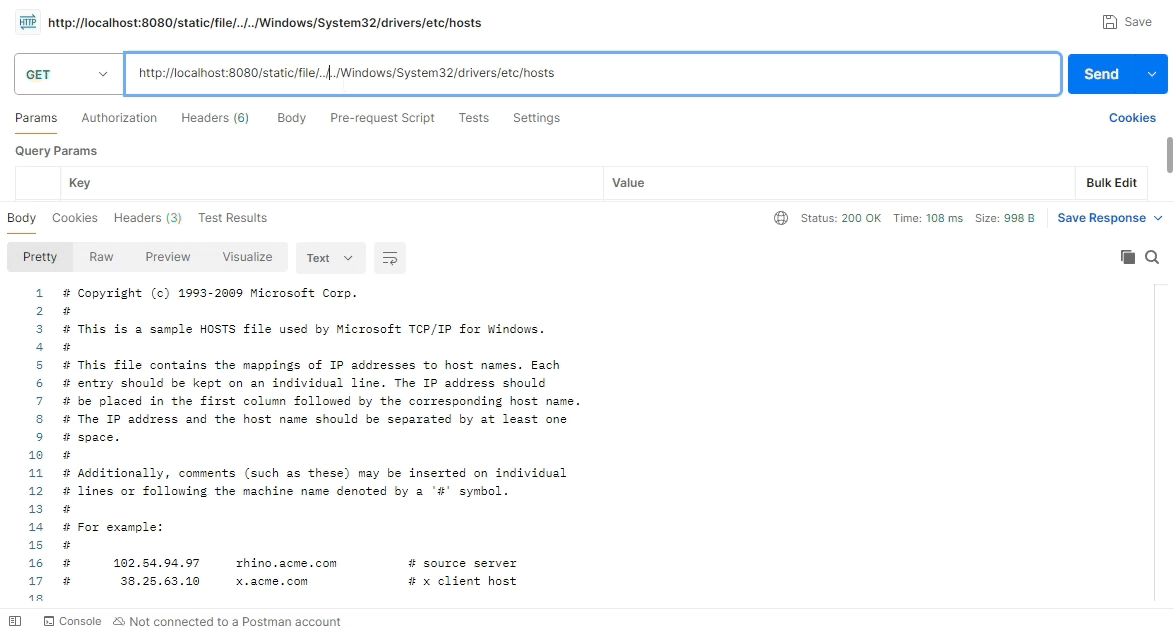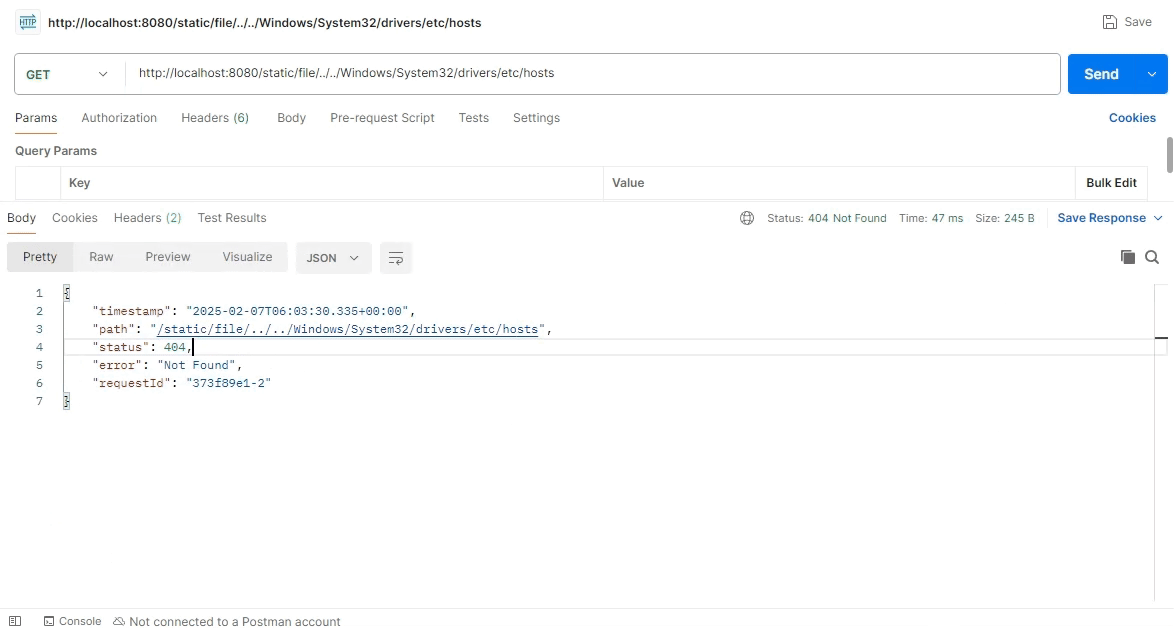 skrkcb2/cve-2024-38819
Analisi approfondita di CVE-2024-38819, una vulnerabilità di path traversal in Spring WebFlux, con analisi a livello di codice, PoC e strategie di…
 shaheeryasirofficial/cve-2025-8088
CVE-2025-8088 è una vulnerabilità critica di path traversal in WinRAR 7.12
 samplev45/cve-2025-22963
Divulgazione dettagliata di CVE-2025-22963, una vulnerabilità CSRF in Teedy <= v1.11 che consente l'acquisizione dell'account tramite modifiche…
 kimstars/cve-2018-17552
POC + nota del report
 kaleth4/cve-2019-7711
Documentazione tecnica e proof-of-concept per CVE-2019-7711, una vulnerabilità di format string nel server Telnet di Green Hills INTEGRITY RTOS, che…
 gpheheise/cve-2025-70600---urve-smart-office---stored-xss-in-ios-app
Proof-of-concept per una vulnerabilità di cross-site scripting (XSS) memorizzato nell'app iOS URVE Smart Office, con dettagli CVE, analisi…
 erfze/cve-2017-0261
CVE-2017-8570 Exp e analisi del campione di exploit
 dead-lamer/cve-2026-27654
Panoramica e analisi in lingua russa della vulnerabilità n-day CVE-2026-27654, che copre dettagli di sfruttamento e analisi tecnica.
 born0monday/teamspeak3-vulnerabilities
Proof-of-concept exploit per CVE-2026-4390, CVE-2026-4391 e CVE-2026-4392 nel server TeamSpeak 3 (3.13.7).
 trinadh465/linux-4.19.72_cve-2022-42896
Albero sorgente del kernel Linux modificato per dimostrare o patchare CVE-2022-42896, una vulnerabilità use-after-free nel sottosistema netfilter,…
 stealyourcode/cve-2019-1663
Documentazione sulla vulnerabilità CVE-2019-1663 (router Cisco)
 snailsploit/cve-2025-9776
CVE-2025-9776 — Plugin WordPress CatFolders: Iniezione SQL autenticata tramite importazione CSV | POC + Guida passo-passo
 0xatharv/cve-2025-40019-poc
Un Proof Of Concept per CVE-2025-40019








