
 #1
Paper di sicurezza, progetti di ricerca, riferimenti tecnici e materiale riproducibile per analisi difensive o autorizzate.
Raccomandato da Kitploit
 gurjotexpert/ritecms
Cross-site scripting
 m1lo25/cs50finalproject
Indagine sul backdoor di XZ Utils (CVE-2024-3094): cronologia, catena d'attacco, rischio per SSH e approfondimenti sulla supply chain. Include…
 halcy0nic/cve-2022-36752
Prova di concetto per CVE-2022-36752
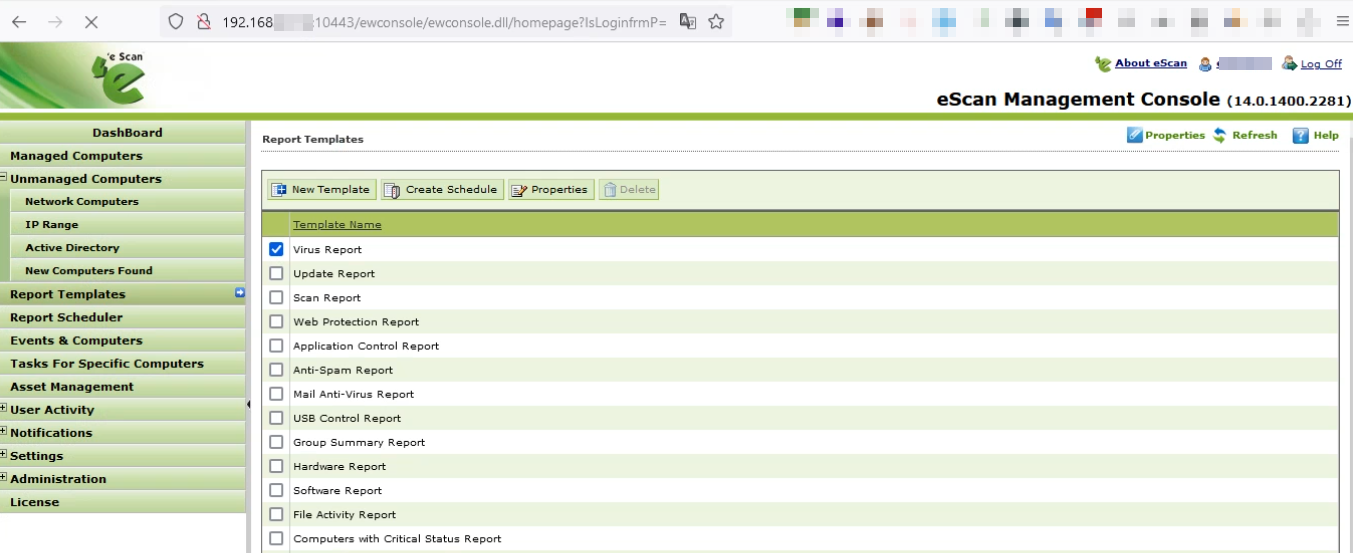 sahiloj/cve-2023-34835
È stata scoperta una vulnerabilità di Cross-Site Scripting riflesso (XSS) nella console di gestione eScan di Microworld Technologies, versione…
 v0idnetwork/cve-2026-46331
pedit COW
 themehackers/cve-2026-34038
CVE-2026-34038: Iniezione di comandi remota autenticata in Coolify
 snorlyd/https-nj.gov---cve-2020-11023
Rapporto di vulnerabilità del sito ufficiale del New Jersey
 ant1sec-ops/cve-2024-33453
Esposizione di dati sensibili
 at190510-cuong/cve-2025-65482-xxe-
CVE-2025-65482 (XXE)
 0x00phantom-hat/hoverfly-1.11.3-rce-cve-2025-54123-exploit
Exploit per CVE-2025-54123, un'iniezione di comandi OS autenticata nell'API middleware di Hoverfly, che fornisce funzionalità di sola verifica,…
 popy21/security-research
Articoli di ricerca sulle vulnerabilità — CVE-2026-12478 (libsoup), Apple WebKit, Google VRP
 gabrielha12/termix-research
CVE-2026-45746, CVE-2026-45750, CVE-2026-53547 — tre vulnerabilità critiche in Termix: hijacking della sessione cross-tenant, iniezione di comandi…
 0xblackash/cve-2026-33017
CVE-2026-33017
 lukasz-rybak/cve-2026-27621
CVE-2026-27621 - Il core di TypiCMS presenta una vulnerabilità di Cross-Site Scripting (XSS) memorizzato tramite caricamento di file SVG.
 nick-yin12/106362522
Riguardo alla recente vulnerabilità di Exchange Server annunciata da Microsoft e sfruttata da attacchi informatici, il team di DEVCORE di Taiwan ha…
 dharan10/cve-2025-67730
Una divulgazione pubblica di CVE-2025-67730 in Frape lms da parte di dharan ragunathan
 walidriouah/cve-2026-30691
CVE-2026-30691: Cross-Site Scripting Memorizzato (XSS) in @cyntler/react-doc-viewer
 vnchk1/sec_review_cve-2024-3094
Revisione di sicurezza della vulnerabilità CVE-2024-3094 con codice sorgente aperto








