
 #1
Paper di sicurezza, progetti di ricerca, riferimenti tecnici e materiale riproducibile per analisi difensive o autorizzate.
Raccomandato da Kitploit

 sbamit/exponentiated-gradient-descent-llm-attack
Un nuovo attacco avversario sui LLM basato sulla tecnica dell'Exponentiated Gradient Descent.
 bytereaper77/jump-over-aslr-btb
jump over aslr attaccando i predittori di salto per bypassare la tecnica aslr
 tagatac/libsafe-cve-2005-1125
Libsafe - Vulnerabilità di bypass dei controlli di sicurezza (Exploit proof-of-concept e randomizzazione temporale per contrastarla)
 avento/cve-2023-21971_analysis
CVE-2023-21971 Connector/J RCE Analisi分析
 m8seven/cve-2026-22874-gitea-ssrf-allowlist
Analisi di CVE-2026-22874: lista di permessi SSRF incompleta nei webhook/migration di Gitea (transizione IPv6 e metadati cloud). Risolto in Gitea…
 lwzsoviet/cve-2021-3281
Proof-of-concept per CVE-2021-3281: vulnerabilità di directory traversal nell'utility TarArchive di Django tramite file tar appositamente creati, con…
 karlemilnikka/cve-2024-1209
Esposizione di informazioni sensibili tramite compiti in LearnDash.
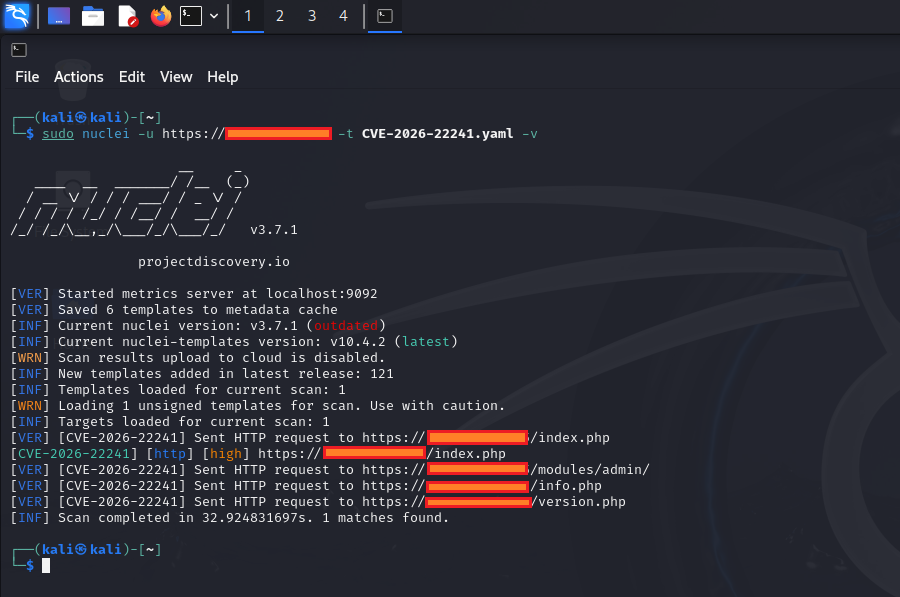 0xblackash/cve-2026-22241
CVE-2026-22241
 amnsecurity/kirki-wordpress-account-security-assessment
Report professionale di valutazione delle vulnerabilità relativo al rischio di sicurezza dell'account Kirki WordPress, inclusi impatto tecnico,…
 pa2sw0rd/exploit-cve-2025-55182-poc
Questa POC dimostra la vulnerabilità CVE-2025-55182 utilizzando il codice vulnerabile reale di `[email protected]`.
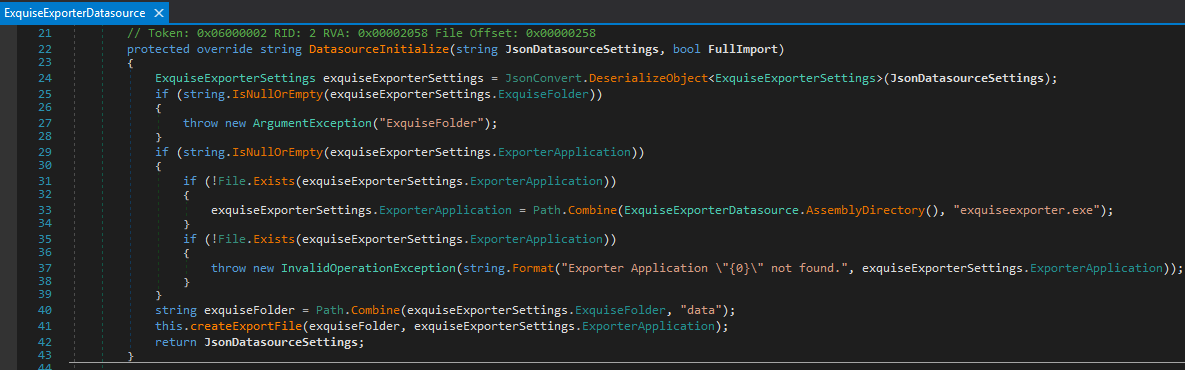 kpn-ciso/cve-2019-9745
Descrizione sulla vulnerabilità CVE-2019-9745.
 songg45/cve-2023-4683-test
CVE-2023-4683 - Prova
 24owais/threat-intel-cve-2024-3094
Report di threat intelligence che analizza la vulnerabilità backdoor di xz-utils (CVE-2024-3094)
 wismansec/sharepoint-2026-poc
PoC, IOC e logica di rilevamento per la catena di deserializzazione BinaryFormatter WS-Federation /_trust di SharePoint. Ricostruzione in laboratorio…
 zer0dayf/cve-2026-65008
CVE-2026-65008
 h1n4mx0z/research-cve-2023-27524
CVE-2023-27524
 lukasz-rybak/cve-2026-22692
CVE-2026-22692 - Bypass critico della sandbox di Twig tramite collect()->mapInto() che consente RCE/LFI/XXE in October CMS
 hyperps/cve-2026-0847
Una vulnerabilità nelle versioni di NLTK fino alla 3.9.2 inclusa consente la lettura arbitraria di file tramite path traversal in diverse classi…








