
 #1
Paper di sicurezza, progetti di ricerca, riferimenti tecnici e materiale riproducibile per analisi difensive o autorizzate.
Raccomandato da Kitploit

 bitdefender/lvi-lfb-attack-poc
Questo repository contiene i sorgenti e la documentazione per il PoC dell'attacco LVI-LFB Control Flow Hijacking (CVE-2020-0551)
 weizman/cve-2019-18426
Proof-of-concept exploit e analisi tecnica per CVE-2019-18426, che copre open redirect, bypass CSP, XSS persistente e lettura del file system in…
 jumpseclabs/printnightmare
Informazioni sulla vulnerabilità dello Spooler di Windows - CVE-2021-1675; CVE 2021 34527
 0xblackash/cve-2026-41091
CVE-2026-41091
 sej2020/manipulating-web-agents
Dimostrazione di ricerca di attacchi di injection di prompt indiretti per controllare agenti web autonomi basati su LLM, con strumenti per…
 reactivezero/cve-2026-20251
CVE-2026-20251 — Vulnerabilità RCE da deserializzazione jsonpickle in Splunk Secure Gateway (CVSS 8.8) | ReactiveZero Security Research
 smarttfoxx/cve-2025-60791
Easywork Enterprise 2.1.3.354 è vulnerabile alla memorizzazione in chiaro di informazioni sensibili in memoria. L'applicazione lascia chiavi di…
 calilkhalil/research
Ricerca personale sulla sicurezza e scoperte CVE
 0xmrma/cve-2026-33936
Vulnerabilità di Denial of Service in ecdsa (PyPI)
 amnsecurity/apache-mina-deserialization-security-assessment
Rapporto professionale di valutazione delle vulnerabilità per il rischio di deserializzazione di Apache MINA, comprensivo di sintesi esecutiva,…
 yeonnic/look-at-the-xnu-through-a-tube-cve-2018-4242-write-up-translation-
# Analisi tecnica dettagliata e traduzione di CVE-2018-4242, una vulnerabilità del kernel XNU in AppleHV, con codice PoC, analisi di reverse…
 nerowander/cve-2022-25845-exploit
# Exploit basato su Java per CVE-2022-25845 (Fastjson auto-type bypass RCE) con PDF di analisi allegato e articoli di riferimento per studio…
 recorded-texteditor120/cve-2026-31802
Dimostrare e analizzare la vulnerabilità di path traversal CVE-2026-31802 in npm tar, che consente la sovrascrittura arbitraria di file tramite…
 l0lsec/cve-2021-3262
CVE-2021-3262 - SQL Injection cieca nel parametro editOEN di TripSpark VEO Transportation / NovusEDU. Non autenticato, esposto su internet. Payload,…
 snailsploit/cve-2026-31899
CVE-2026-31899: DoS esponenziale tramite amplificazione dell'elemento <use> ricorsivo in CairoSVG (CVSS 7.5 Alto)
 snailsploit/cve-2026-1208
Friendly Functions for Welcart <= 1.2.5 - Cross-Site Request Forgery per Aggiornamento Impostazioni
 naved124/cve-2024-28397-js2py-sandbox-escape
Analisi dettagliata di CVE-2024-28397, una vulnerabilità di fuga dalla sandbox in js2py che consente RCE tramite l'attraversamento di oggetti Python.…
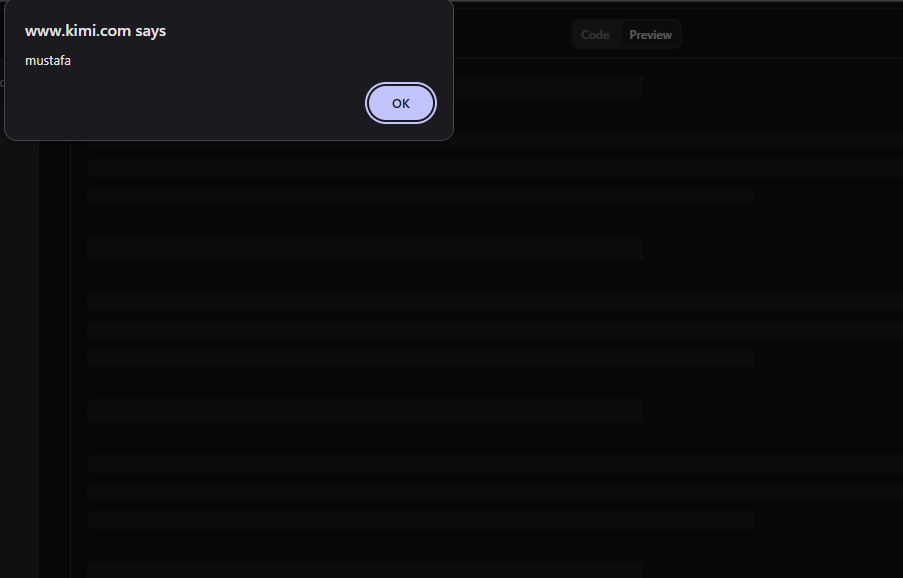 mgtx2/cve-2026-39107
Divulgazione dettagliata di una vulnerabilità XSS persistente nella scheda Anteprima di Kimi AI v1.0, con scenario di attacco, PoC e indicazioni di…








