
 #1
Paper di sicurezza, progetti di ricerca, riferimenti tecnici e materiale riproducibile per analisi difensive o autorizzate.
Raccomandato da Kitploit

 wtfkimi/cve-2026-77078
Repository di esempio che dimostra come sfruttare CVE-2026-77078 in multer, con istruzioni d'uso in inglese e russo.
 horkimhab/cve-2026-19975
Repository proof-of-concept e di ricerca per CVE-2026-19975 in Azuriom, con istruzioni di configurazione e un writeup tecnico collegato per test di…
 squeeze440/linux-entra-sso-poc
PoC — errore di validazione dell'origine che consente l'esfiltrazione del cookie SSO PRT di Entra ID in linux-entra-sso (GHSA-g9vc-5j77-f2cm,…
 pvharmo2/gha-lab-733c168b88
Riproduce CVE-2026-44246, una vulnerabilità di prompt injection nell'agente di triage di GitHub Actions di nnU-Net, dimostrando come il contenuto…
 pvharmo2/gha-lab-23db52563c
Laboratorio di ricerca sulla sicurezza: riproduzione di CVE-2025-10894 (iniezione del titolo PR in GitHub Actions) — snapshot di nrwl/nx
 zzzm0919/cve-2026-44648
Proof-of-concept exploit e advisory per CVE-2026-44648, che dimostrano la vulnerabilità e forniscono dettagli tecnici per la valutazione.
 uky007/cve-2026-20841_notepad_analysis
Investiga la vulnerabilità RCE di Microsoft Notepad CVE-2026-20841 tramite analisi binaria e sviluppo di exploit PoC a scopo educativo.
 tansique-17/cve-2025-61454
Divulgazione pubblica e proof-of-concept per CVE-2025-61454, una vulnerabilità XSS riflessa in search.php di E-commerce Project v1.0, inclusi…
 d3b0j33t/cve-2026-2441-poc
Proof-of-concept per CVE-2026-2441, una use-after-free in CSS di Chrome che porta a RCE nel renderer in sandbox. Include tre metodi di trigger, heap…
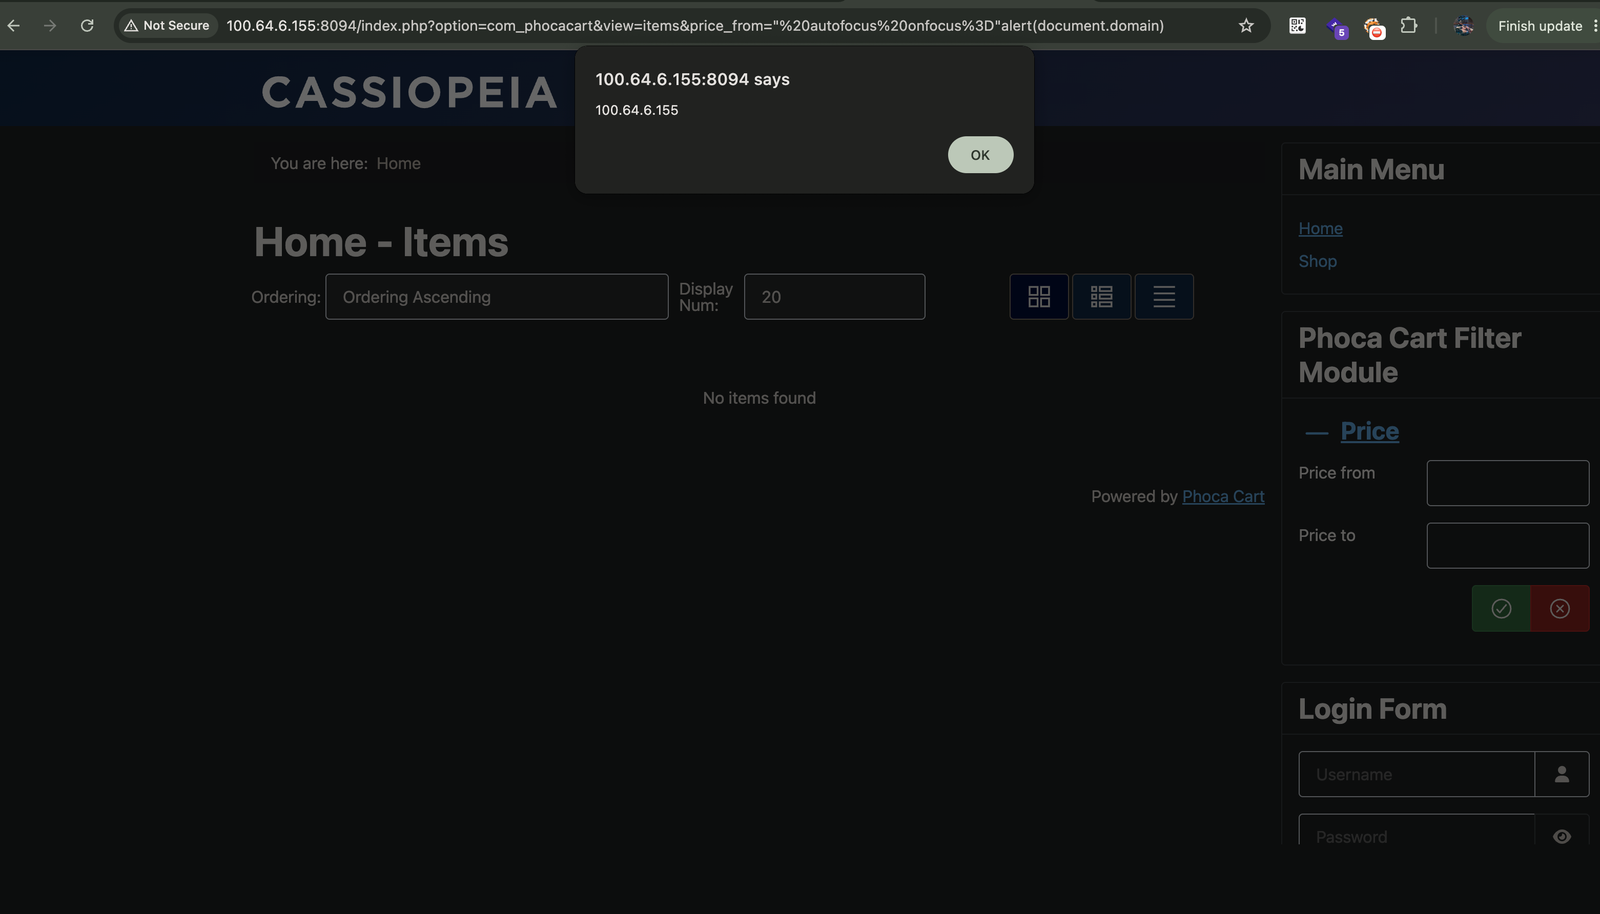 toanln-cov/cve-2026-76565
XSS riflesso tramite i parametri del filtro price_from & price_to in PhocaCart
 b1ack0wl/vulnerability-write-ups
Questa repo contiene i write-up delle vulnerabilità che ho trovato e degli exploit che ho sviluppato pubblicamente.
 0xhossam/uncanny
Un'altra nuova primitiva di coercizione con LPE - coercizione NTLM dell'account di macchina da parte di un utente non amministratore tramite…
 4d4j/objdump-out-of-bounds-write
Prova di concetto (PoC) che dimostra la CVE-2026-18220, una vulnerabilità di scrittura fuori dai limiti (OOB) nel backend DLX ELF di GNU binutils…
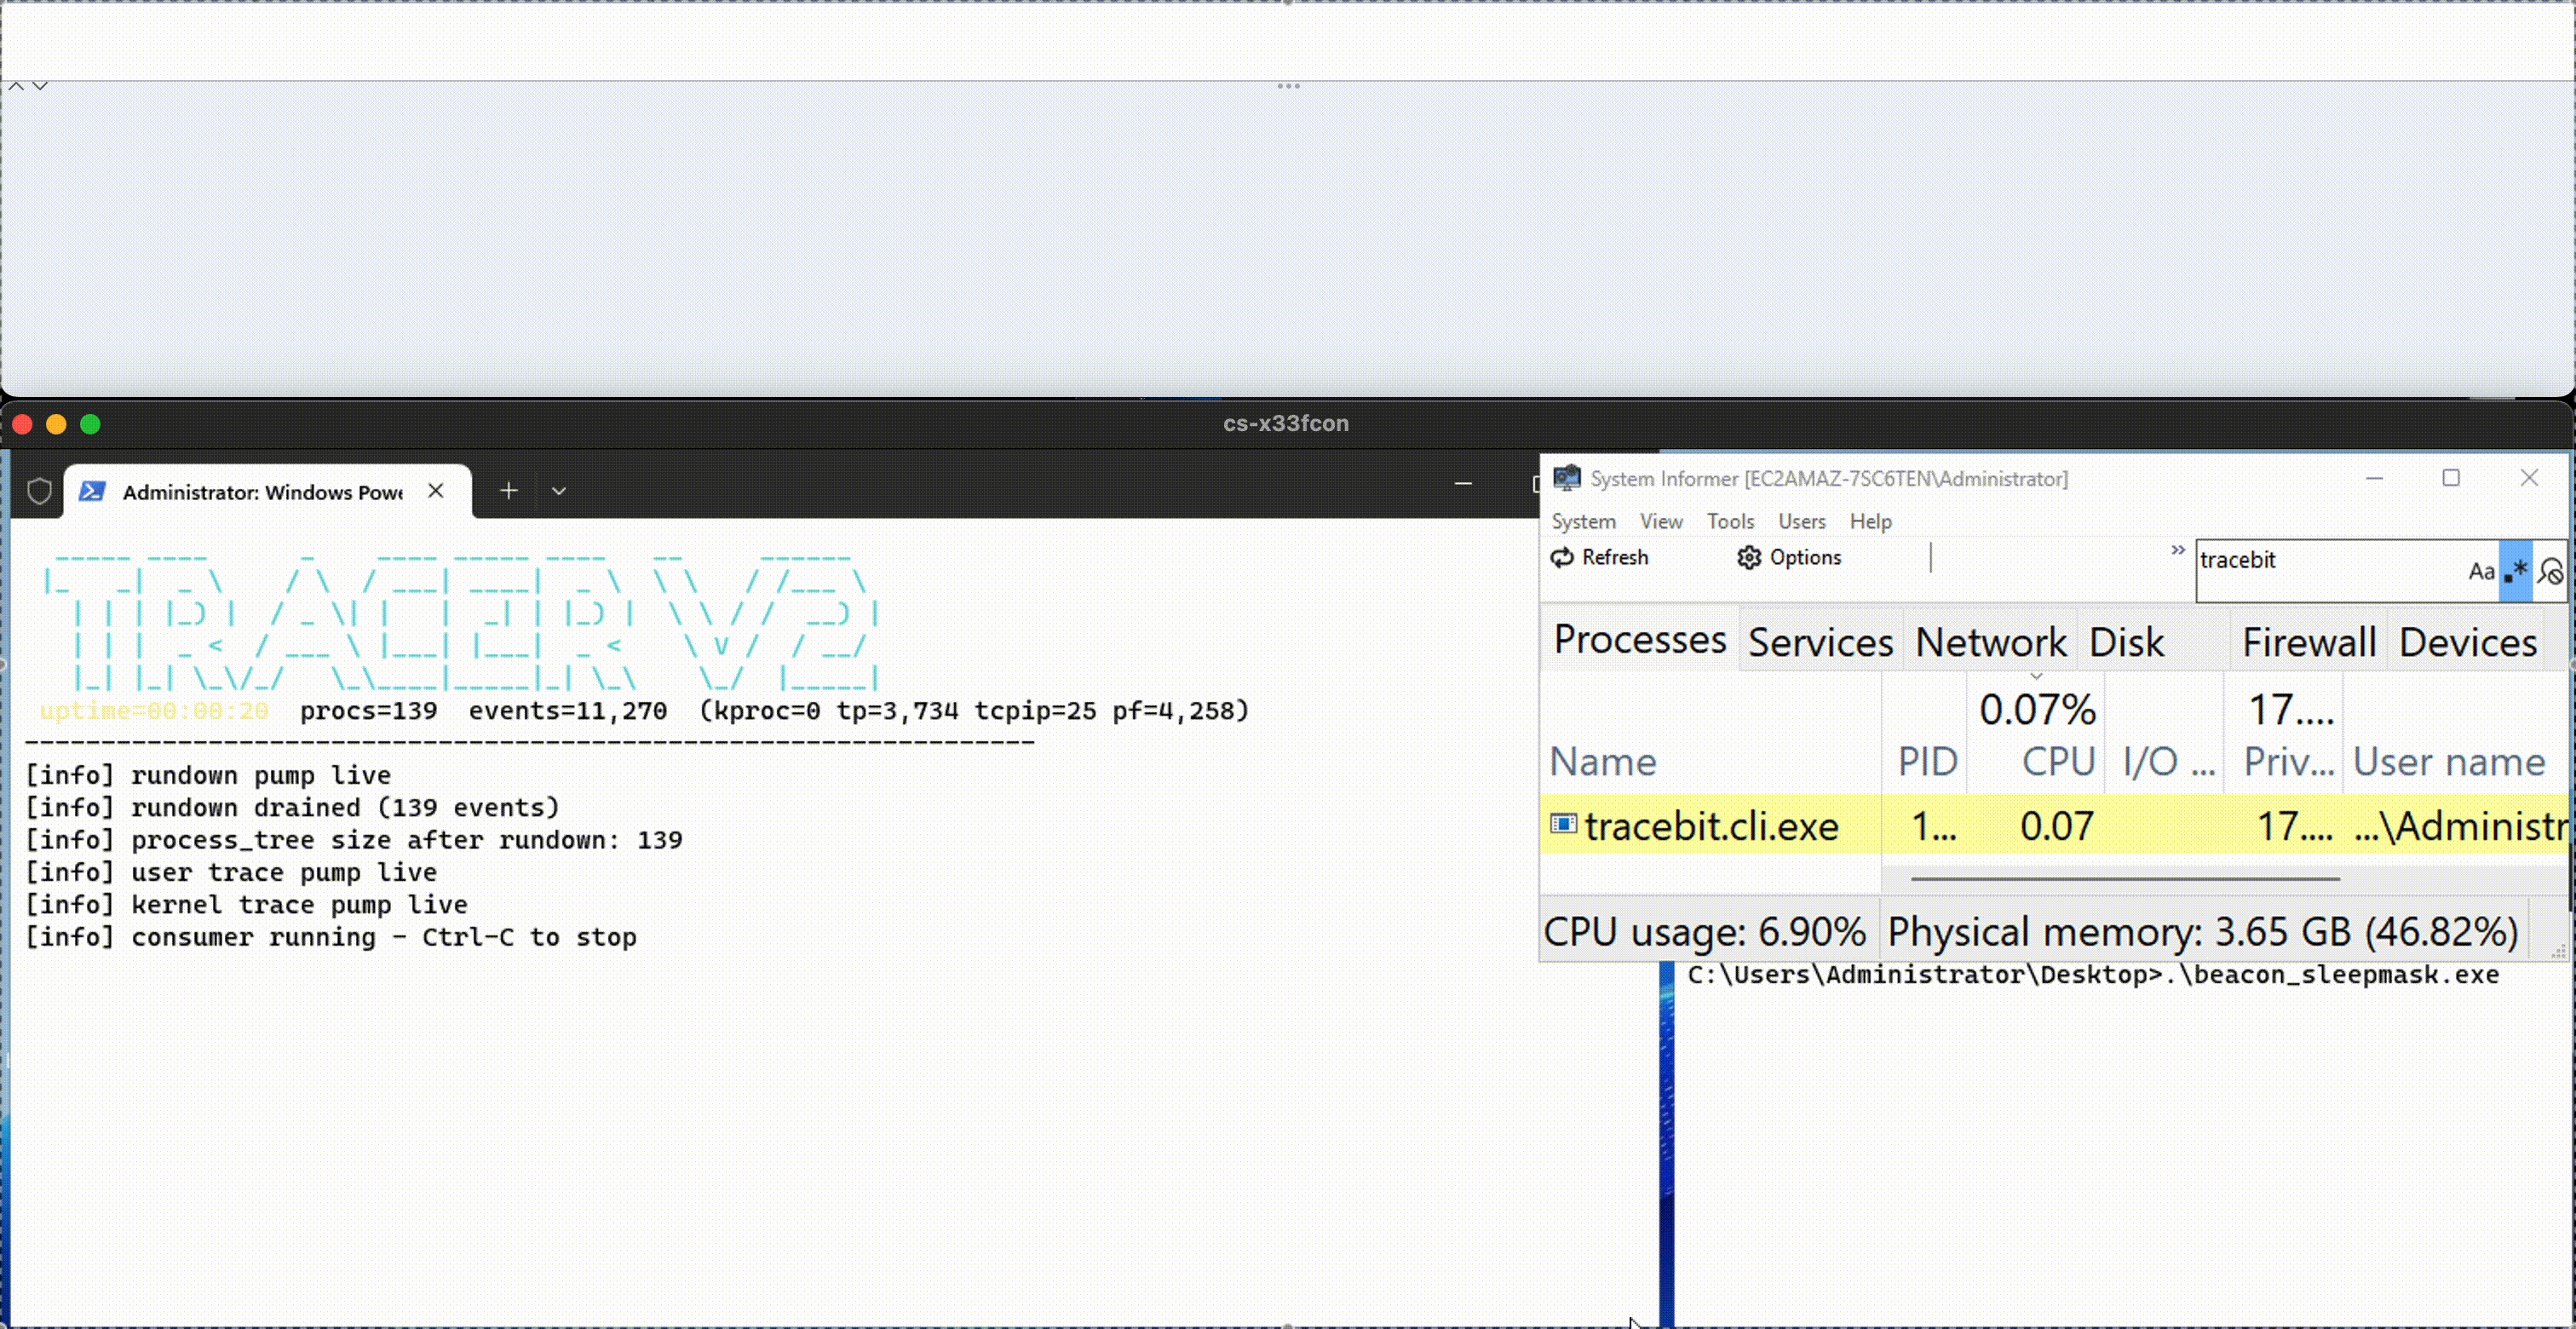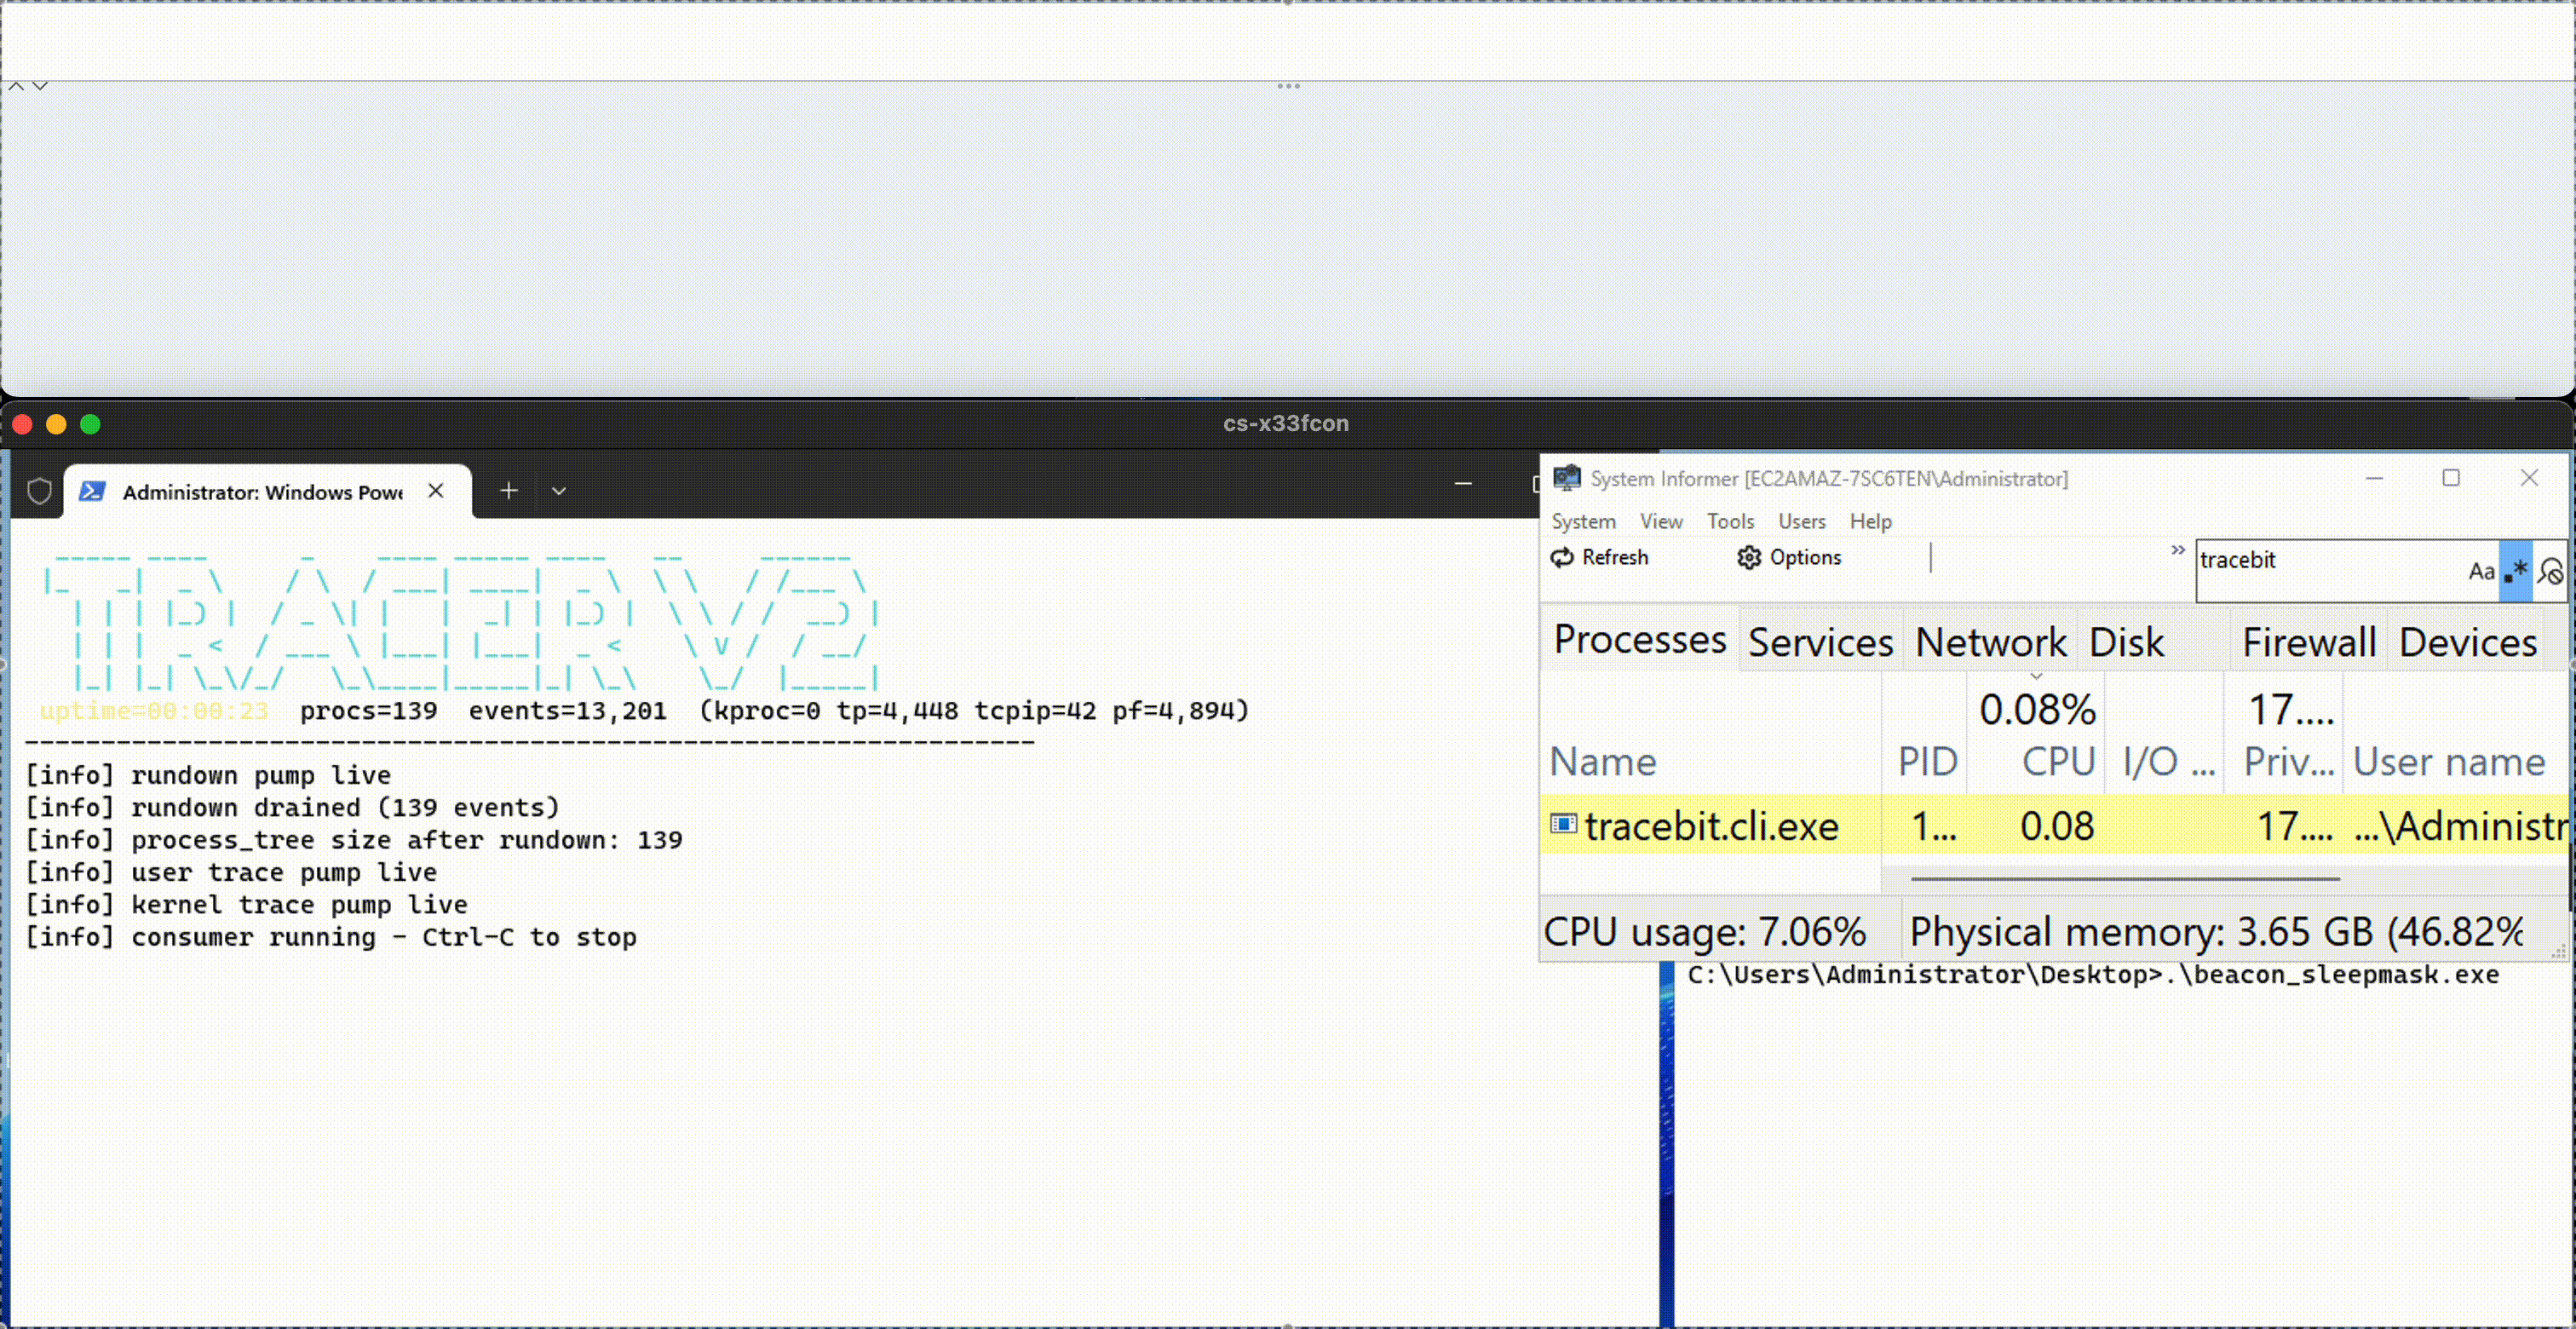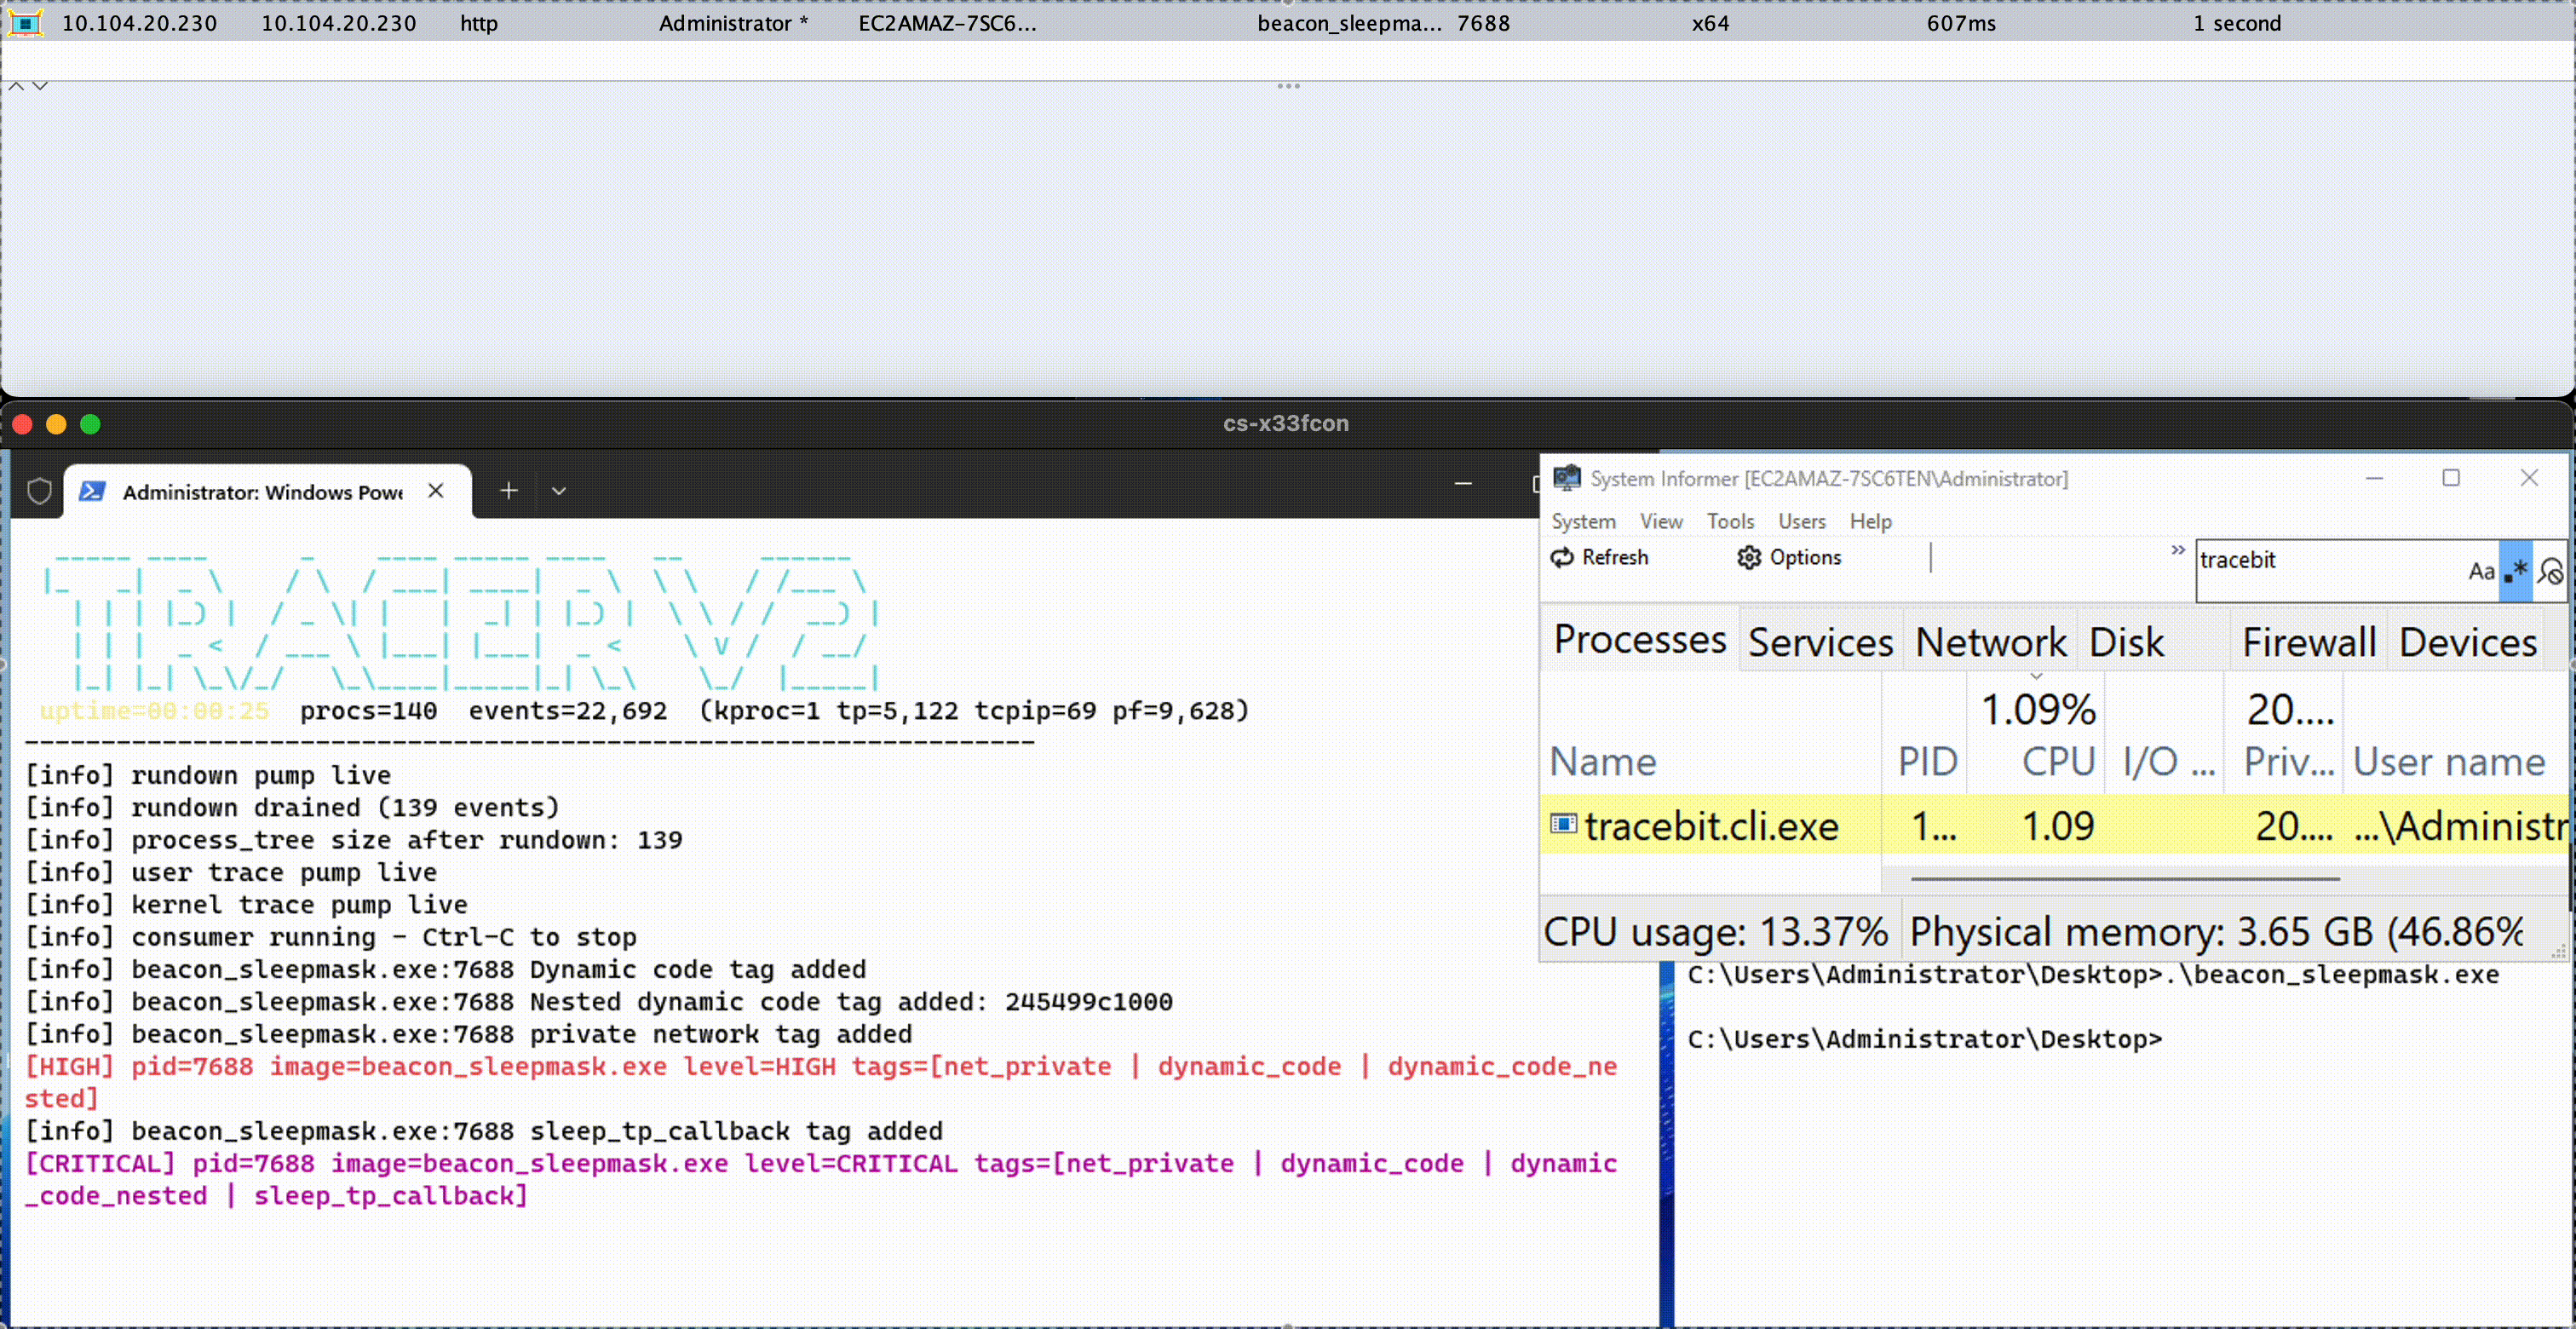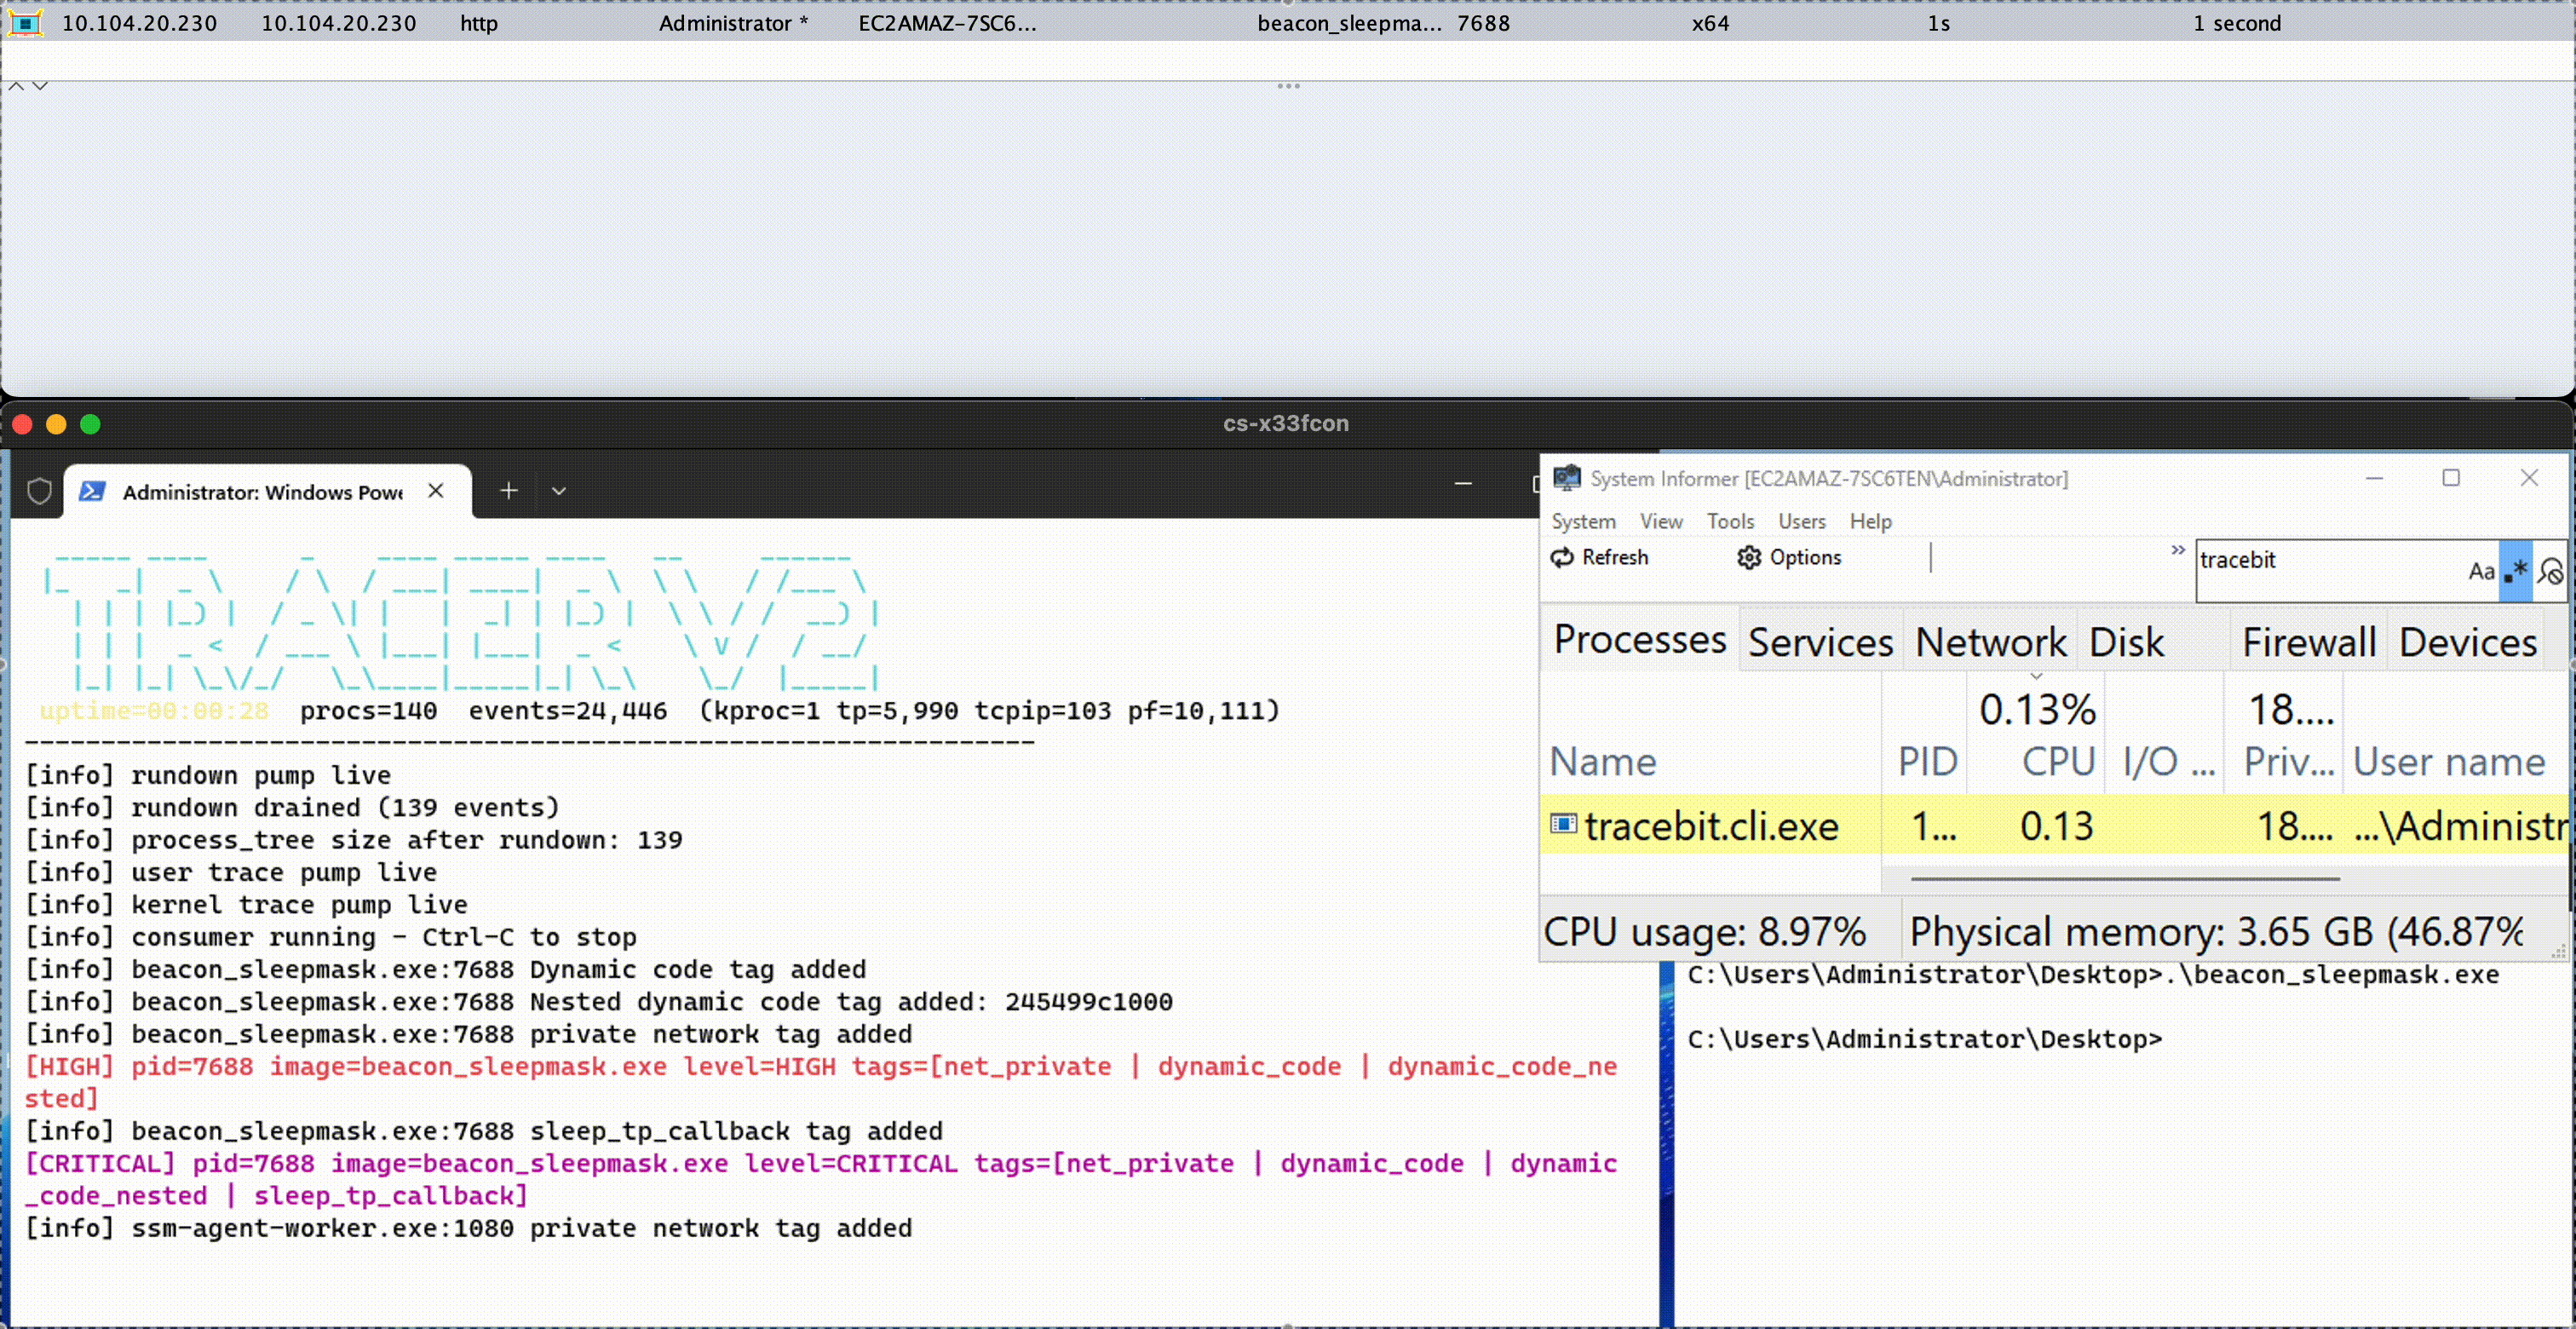 threathunters-io/kassandra_x33fcon_2026
Questa repository contiene lo strumento di ricerca presentato all'x33fcon 2026, insieme alle relative slide della presentazione. Il contenuto è reso…
 gnoxter/mountain_goat
Una PoC che dimostra tecniche di sfruttamento di CVE-2016-5696 Off-Path TCP Exploits: il limite di velocità globale considerato pericoloso.
 bjrjk/cve-2024-4947
Un bug di confusione di tipo V8 in-the-wild.
 al1ex/blockchainsec
Sicurezza della Blockchain
 efchatz/quic-attacks
Script didattici che dimostrano attacchi al protocollo QUIC, tra cui lo sfruttamento di CVE-2022-30591, flooding e tecniche slowloris contro i…








