
 #1
Paper di sicurezza, progetti di ricerca, riferimenti tecnici e materiale riproducibile per analisi difensive o autorizzate.
Raccomandato da Kitploit

 matthoffman/degas
Rilevamento di domini generati da DGA tramite modelli di deep learning
 jiamingzhang94/unlearnable-clusters
CVPR2023: Cluster Non Apprendibili: Verso Esempi Non Apprendibili Indipendenti dall'Etichetta
 m0nad/papers
Raccolta curata di articoli di ricerca sulla sicurezza e articoli tecnici che coprono exploitation, reverse engineering, analisi di malware e…
 otsmr/internet-of-vulnerable-things
I risultati del mio piccolo elaborato sul tema dell'Internet of Vulnerable Things e dell'exploit per CVE-2022-48194.
 thepwnrip/lehack-analysis-of-cve-2018-8453
Talk conferenza che analizza CVE-2018-8453, una vulnerabilità UAF e double-free del kernel Windows. Copre diffing binario, riproduzione dell'exploit,…
 hannahxchen/llm-censorship-steering
Codice per 'Steering the CensorShip: Uncovering Representation Vectors for LLM "Thought" Control'
 vinsontang1/vultriage
Il codice di VulTriage: potenziamento del contesto a triplo percorso per il rilevamento delle vulnerabilità basato su LLM
 jepsen-io/duckdb
Framework di test della correttezza transazionale basato su Jepsen per DuckDB, che rileva anomalie di isolamento come violazioni G2-item e SSI…
 fabriziosalmi/aimp
Un protocollo di rete serverless progettato per la sincronizzazione resiliente dello stato tra agenti autonomi in reti frammentate e a bassa…
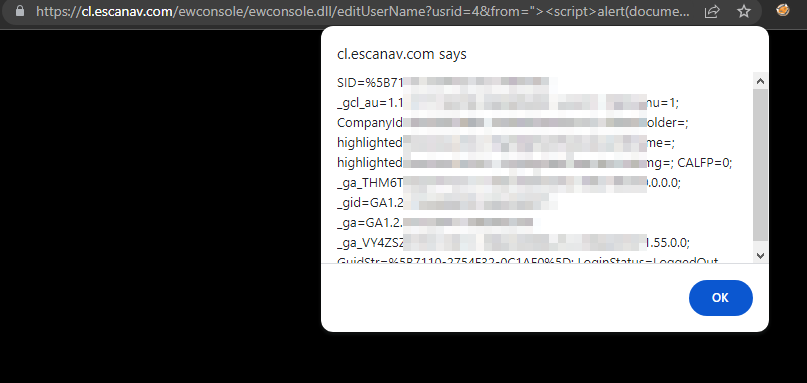 sahiloj/cve-2023-31703
Esiste una vulnerabilità di Cross-Site Scripting (XSS) riflesso nella funzionalità Edit User della Microworld Technologies eScan Management Console…
 0xatharv/cve-2023-20938-public
Un trigger di bug per CVE-2023-20938 per Android Binder.
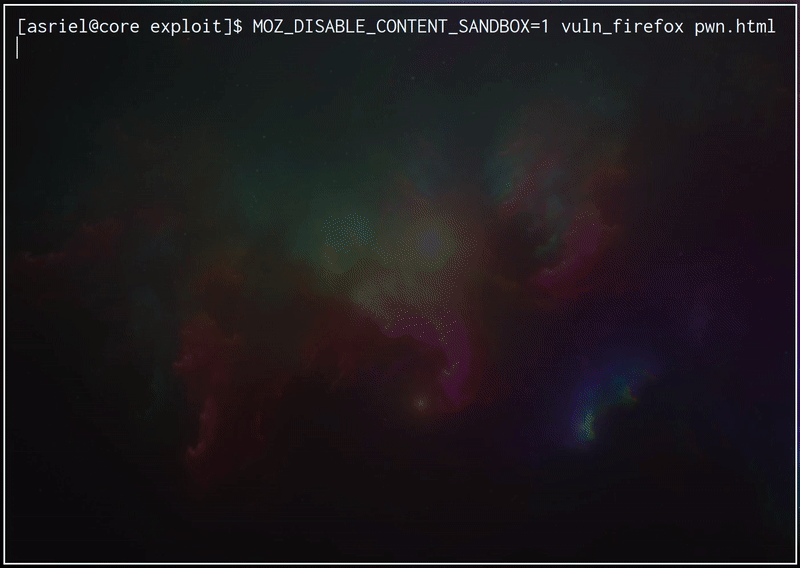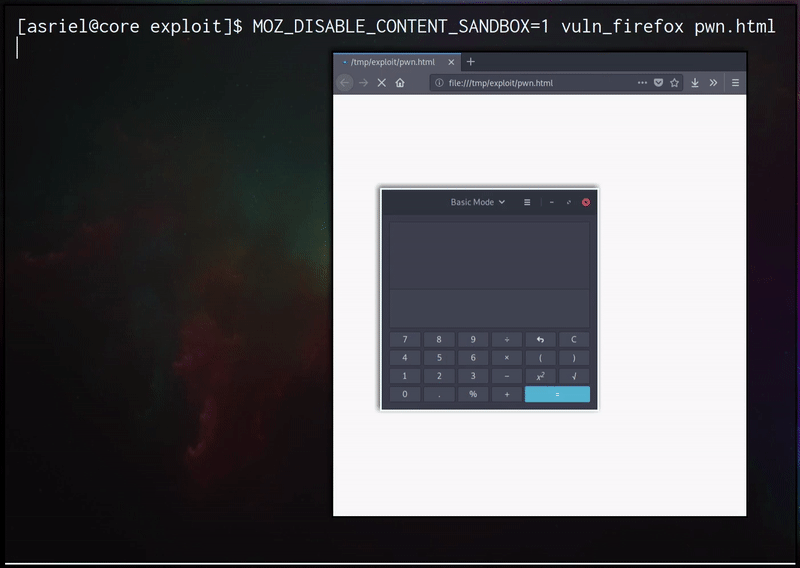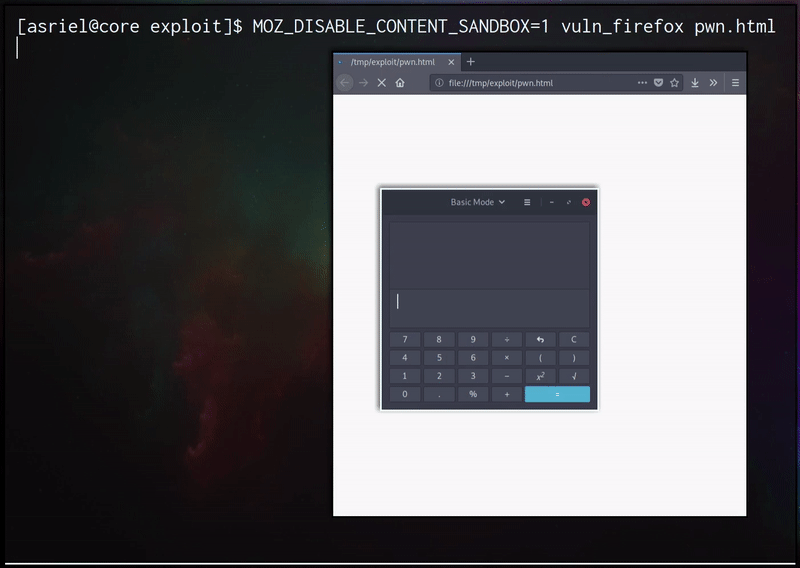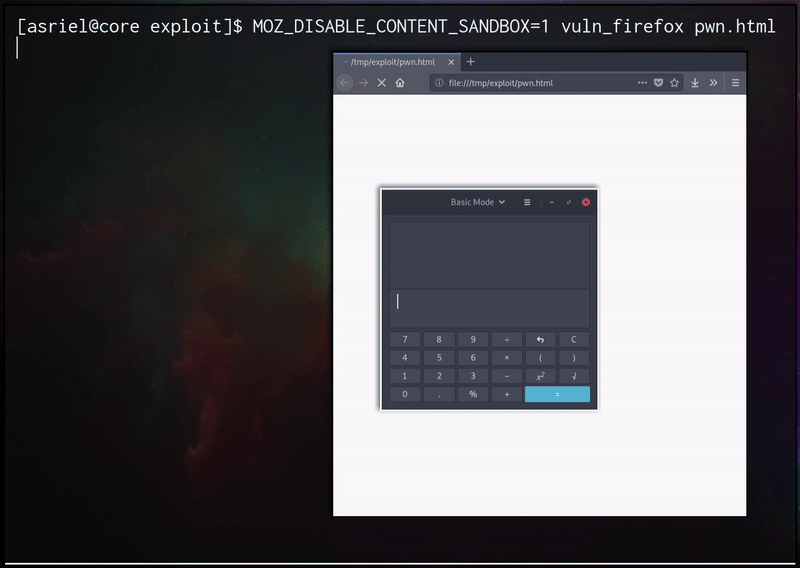 hydra3evil/cve-2018-12386
CVE-2018-12386 - Exploit RCE in sandbox di Firefox per Linux (Firefox <v62.0.3)
 mcorybillington/suitecrm-rce
Writeup su CVE-2020-28328: Remote Code Execution nel file di log di SuiteCRM più un bonus Cross-Site Scripting
 rndhouse/vcamper
PoC: identificare patch di sicurezza silenziose prima della CVE
 halcy0nic/cves-for-picoc-3.2.2
File di riproduzione da CVE-2022-44312 a CVE-2022-44321
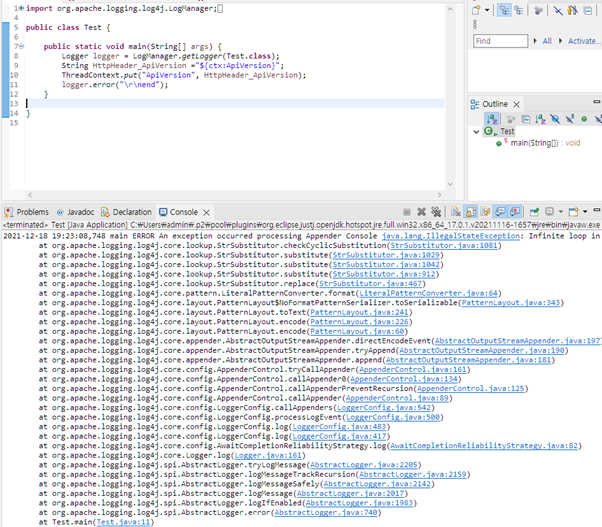 ludy-dev/cve-2021-45046
Proof-of-concept che dimostra CVE-2021-45046 (Log4j DoS) con casi di test per loop infiniti, eccezioni di argomento illegale ed esposizione di…
 ally-petitt/cve-2024-27632
CVE-2024–27632 Riferimento
 kaoudis/advisories
Avvisi di sicurezza








