
 #1
Paper di sicurezza, progetti di ricerca, riferimenti tecnici e materiale riproducibile per analisi difensive o autorizzate.
Raccomandato da Kitploit
 dinosn/proftpd-cve-2026-42167-analysis
Analisi indipendente della riproduzione, analisi della causa principale a livello di codice e report di esposizione realistica per CVE-2026-42167…
 simoesctt/-cve-2026-23829-ctt-mailpit-phase-reconstruction-
È un'iniezione CRLF nel server SMTP di Mailpit — una classica vulnerabilità di corruzione dei dati. Ma sotto CTT, non è solo un bug. È un'opportunità…
 ericpardee/fire-hd-ownership
Compromissione di un tablet che Amazon continuava a spegnere — write-up su CVE-2022-38181, quattro modelli di IA e un blog
 xingchenrs/cybermeowfians
La fase successiva di CyberMeowfil (CVE-2026-43499 e 43074),Possibilmente orientato verso i dispositivi vivo?
 gogooma125732/cve-2016-5195
Harness di analisi e validazione non armato per CVE-2016-5195 (Dirty COW) con ricerca sulle cause profonde, revisione della patch upstream e PoC…
 zhangzhuosjtu/web3bugs
Demistificare i bug sfruttabili negli Smart Contract
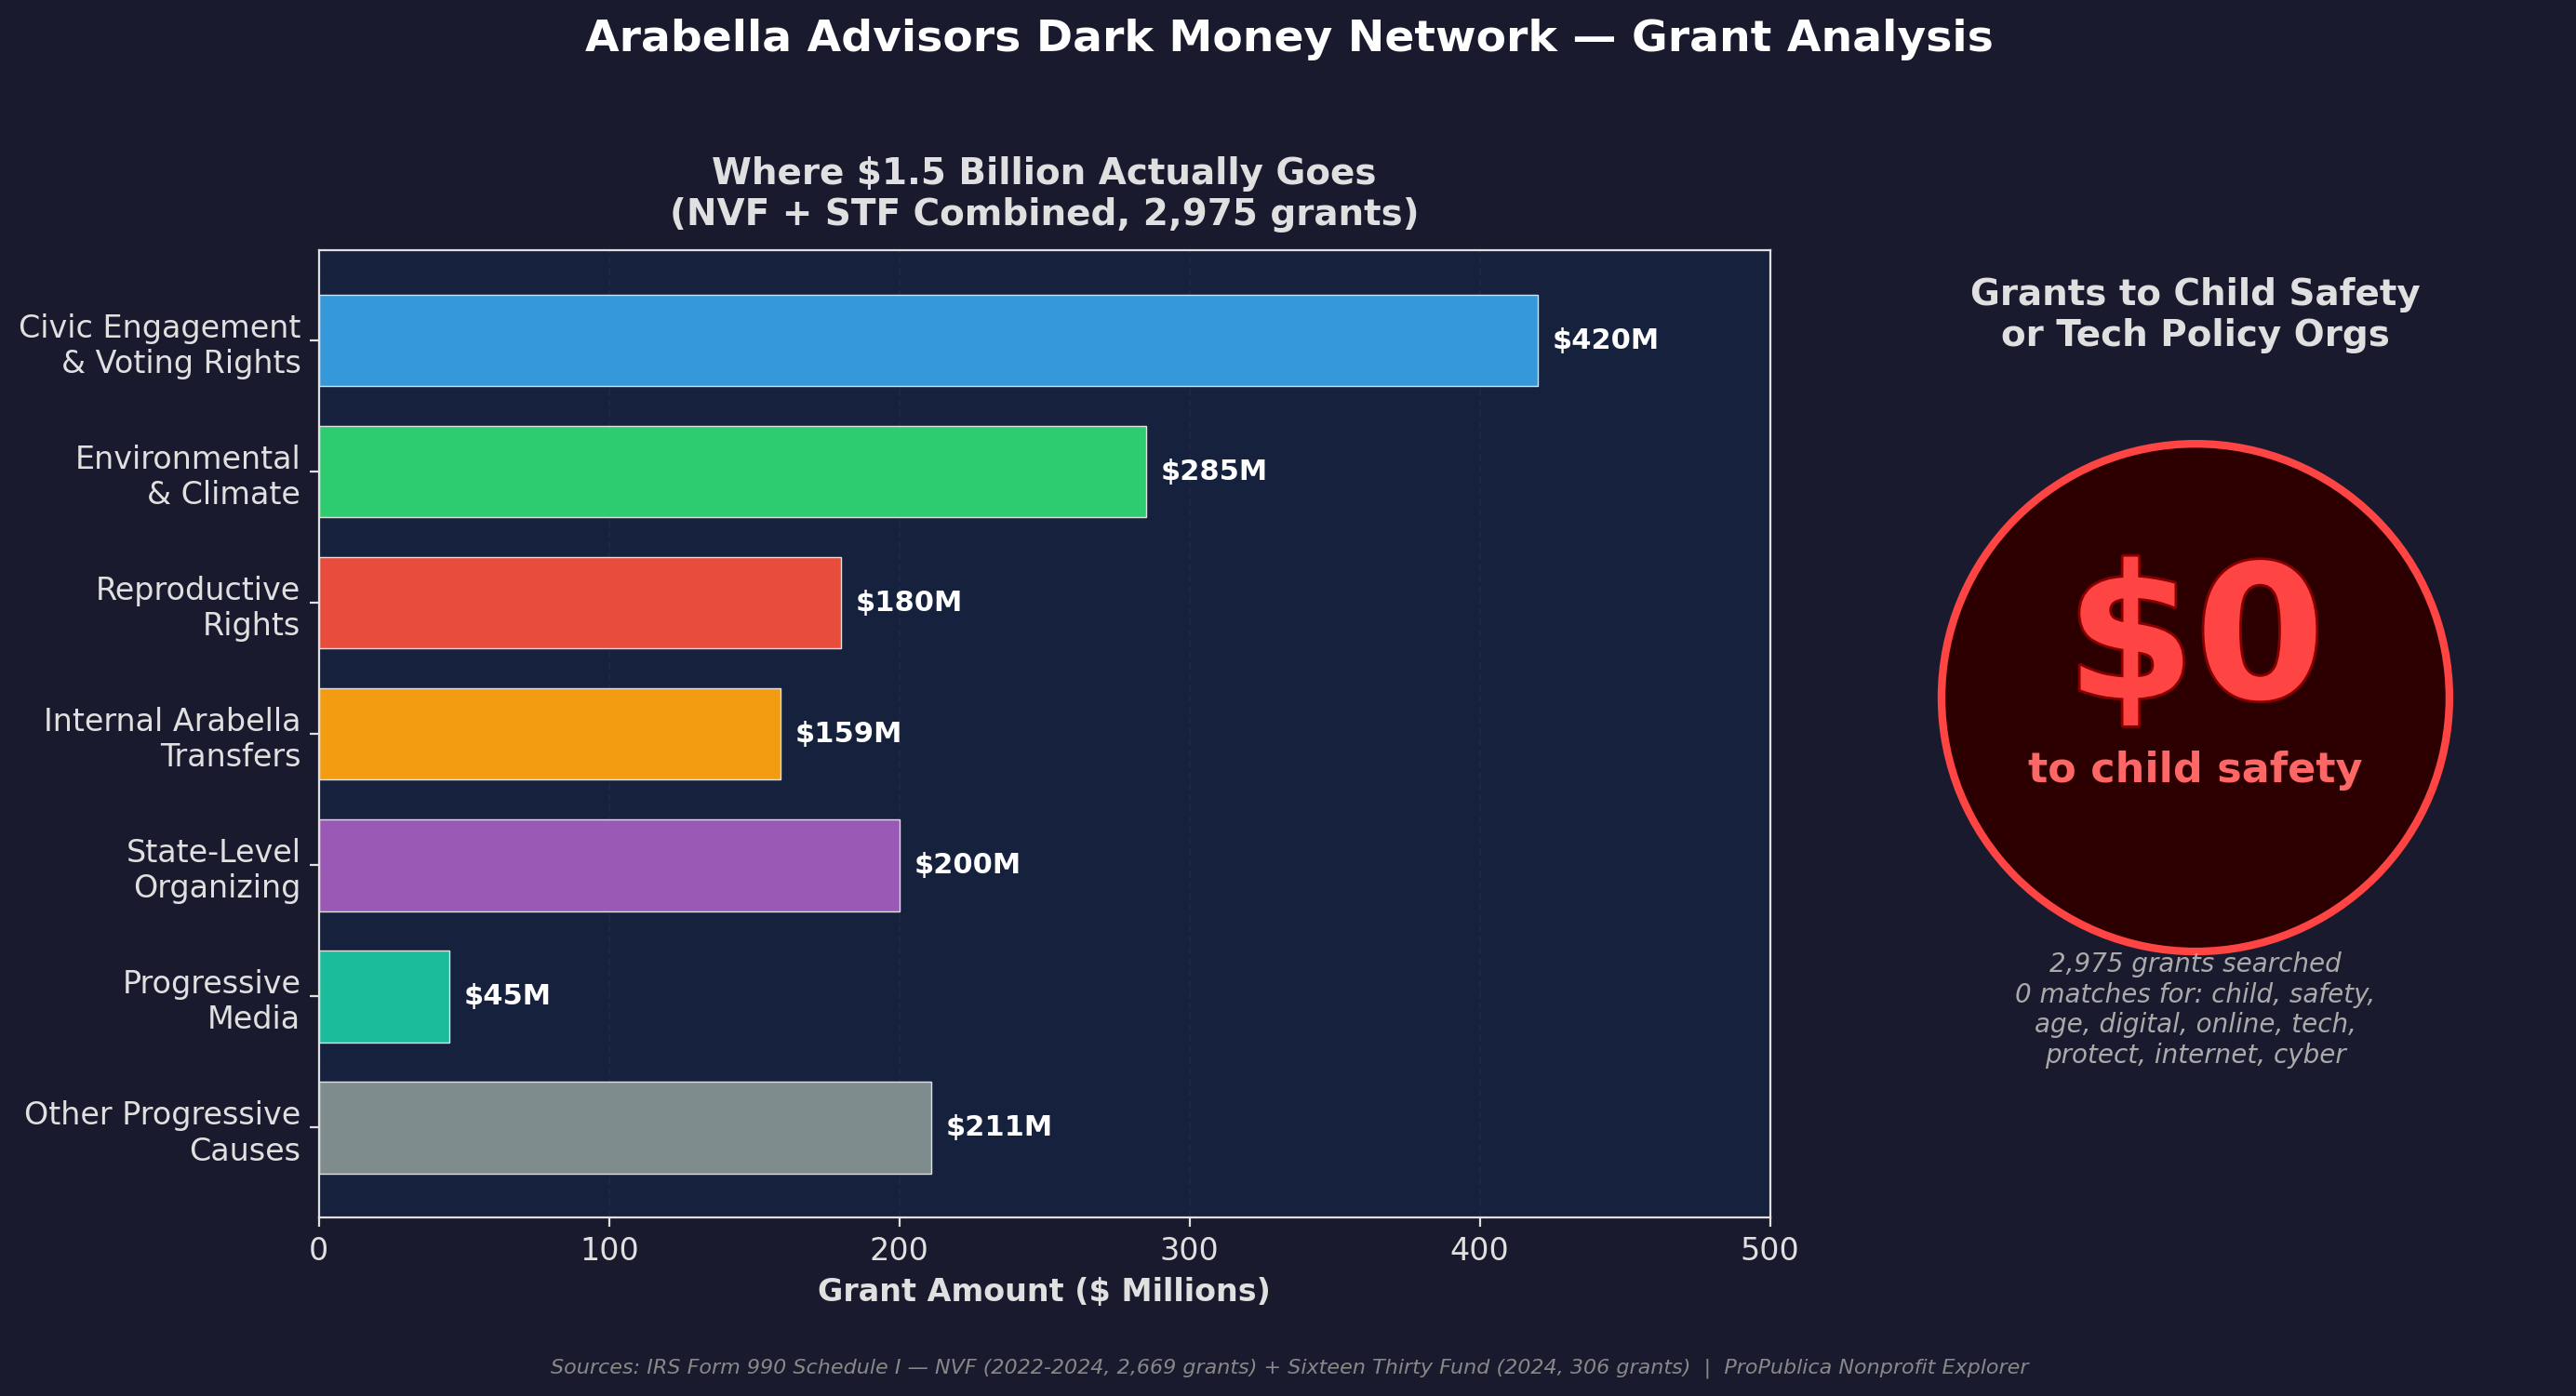 upper-up/meta-lobbying-and-other-findings
Indagine di intelligence su fonti aperte sulla campagna di lobbying multicanale di Meta per l'App Store Accountability Act, tracciando i flussi di…
 netflix/security-bulletins
Bollettini di sicurezza relativi all'Open Source di Netflix
 markakd/dirtycred
Tecnica di sfruttamento del kernel
 mr-xn/blackhat_usa2022
BLACKHAT USA2022 PDF Pubblico
 metnew/write-ups
Raccolta curata di write-up tecnici che descrivono vulnerabilità RCE in GitHub Desktop, GitHub CLI e Claude Code, con riferimenti CVE e analisi dello…
 edubr2020/cve-2021-40444--cabless
Codice modificato in modo da non dover dipendere dagli archivi CAB
 zodiacon/recon2023
Diapositive e codice di Recon 2023
 hamid-k/nginx-rift-private-lab
Laboratorio privato Nginx Rift ASLR, catena di exploit e registrazioni demo
 chadhyatt/kartlanpwn
Analisi tecnica e proof-of-concept per CVE-2024-45200, un buffer overflow basato su stack nella libreria di rete P2P Pia di Mario Kart 8 Deluxe, che…
 tc39/proposal-symbol-proto
Proposta TC39 per mitigare l'inquinamento del prototipo
 jfrog/jfrog-cve-2023-25136-openssh_double-free
Exploit proof-of-concept che sfrutta una vulnerabilità di double-free (CVE-2023-25136) in OpenSSH 9.1p1, causando un crash denial-of-service tramite…
 yuvadm/quantumslop
Solutore quantistico per il problema del logaritmo discreto su curva ellittica utilizzando l'algoritmo di Shor, implementando molteplici strategie di…








