
 #1
Paper di sicurezza, progetti di ricerca, riferimenti tecnici e materiale riproducibile per analisi difensive o autorizzate.
Raccomandato da Kitploit

 ghoxtbyte/cve-2026-18464
Avviso di sicurezza e note di ricerca tecnica per CVE-2026-18464, una vulnerabilità di denial-of-service non autenticato nel plugin WordPress WP Maps…
 saku0512/cve-2026-72744-poc
Proof-of-concept exploit per CVE-2026-72744, una vulnerabilità di divulgazione di informazioni nell'endpoint workspace di Chrome DevTools del server…
 noambouillet/cve-2026-3888
Linux LPE tramite snap-confine + systemd-tmpfiles, spiegato in dettaglio
 taleliyahu/threat_model_examples
Una raccolta di esempi di threat model del mondo reale su varie tecnologie, che fornisce approfondimenti pratici per identificare e mitigare i rischi…
 noraj/rawsec-cybersecurity-inventory
Un inventario di strumenti e risorse su CyberSecurity che mira ad aiutare le persone a trovare tutto ciò che è correlato a CyberSecurity.
 exaexa/codecrypt
Strumento di crittografia post-quantistica (QUESTO REPOSITORY È SOLO UNO SPECCHIO DI QUELLO PRINCIPALE, PER FAVORE NON SEGNALARE BUG QUI)
 alainnothere/llm-circuit-finder
Ho replicato il metodo RYS di Ng e ho scoperto che duplicare 3 specifici layer in Qwen2.5-32B aumenta il ragionamento del 17% e duplicare i layer…
 orange-cyberdefense/p3-loader
P³-Shellcode Loader è un loader che implementa una tecnica di iniezione di codice che sfrutta la struttura Process Parameters come posizione di…
 nu11secur1ty/cve-mitre
https://cve.mitre.org/
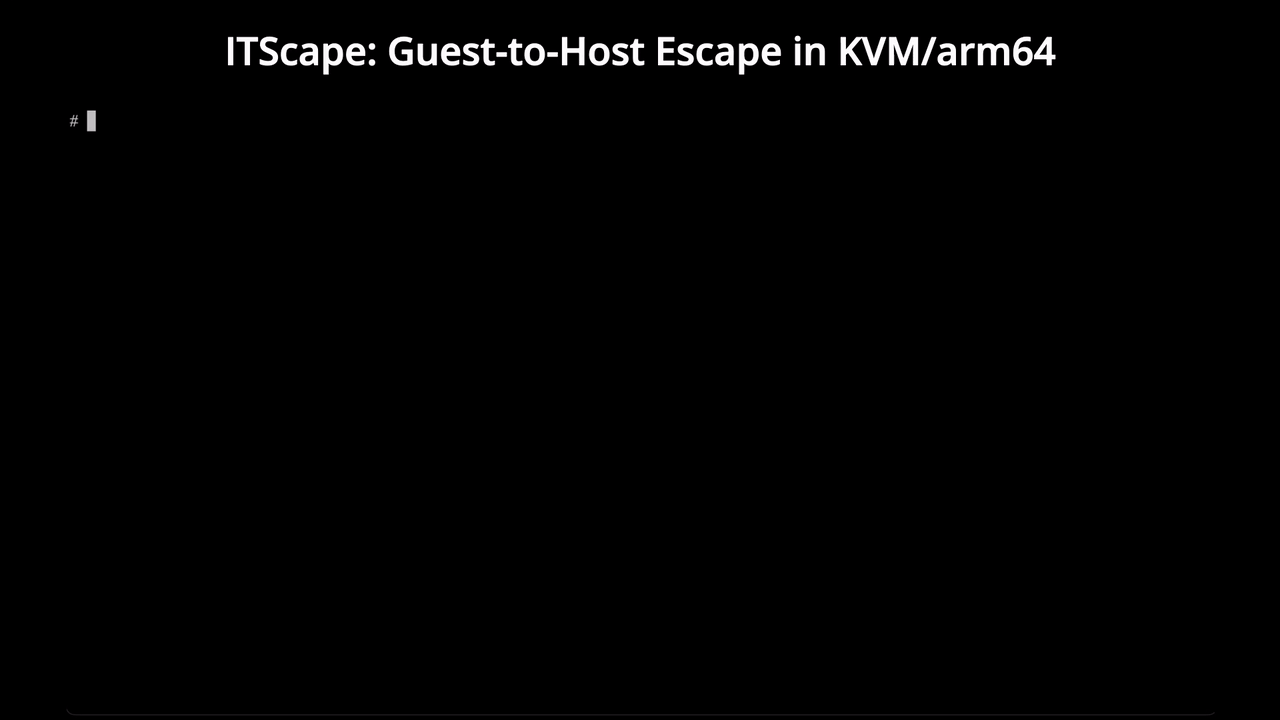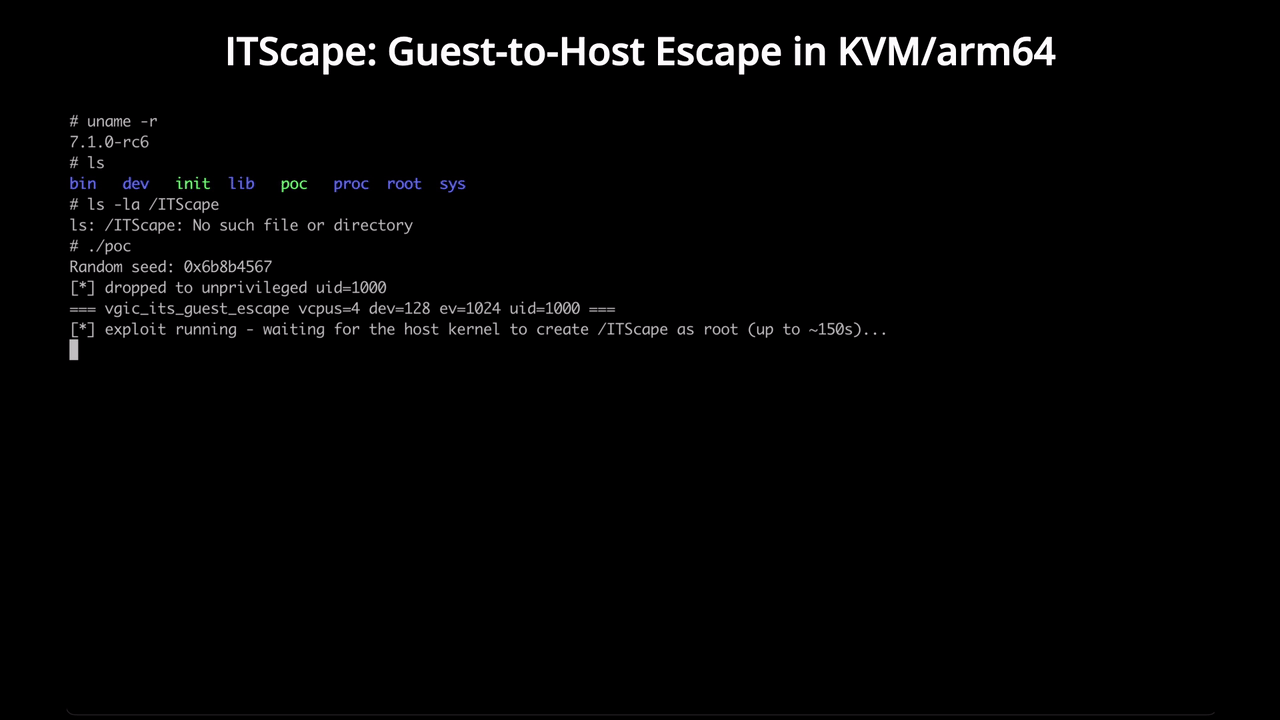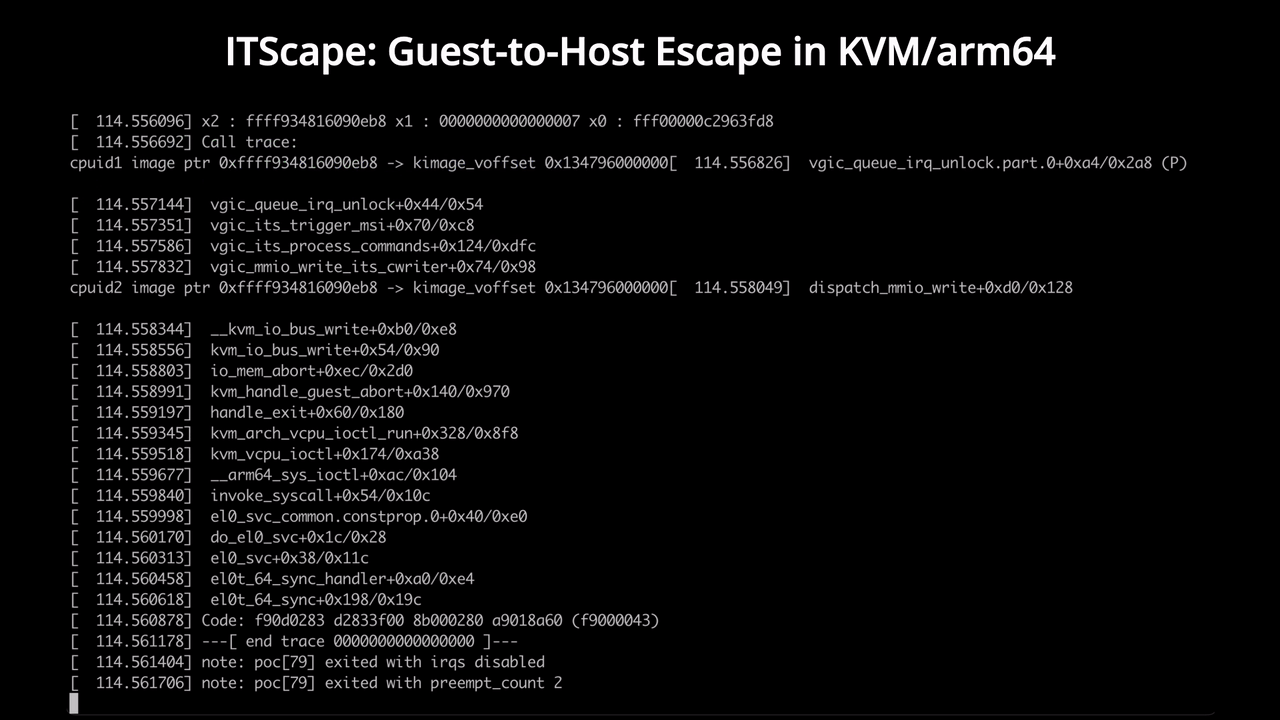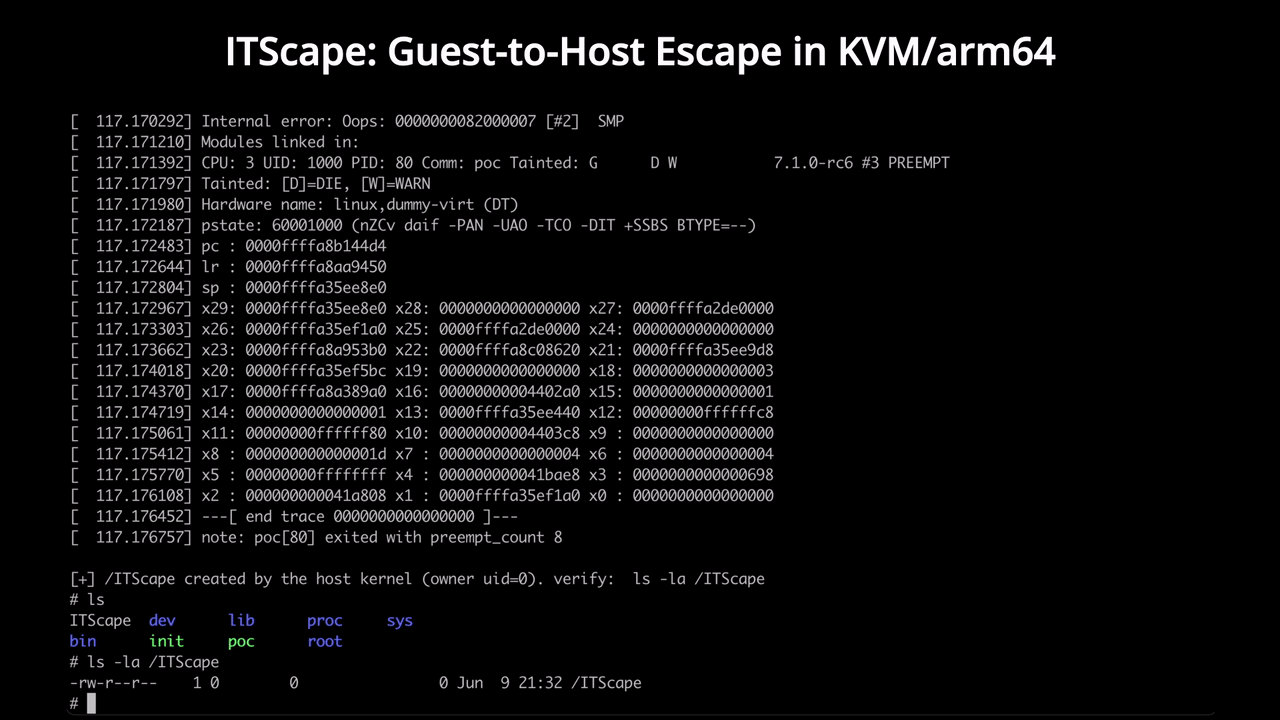 v4bel/itscape
CVE-2026-46316 exploit di fuga guest-to-host KVM/arm64 che sfrutta una condizione di gara nell'emulazione vGIC-ITS per ottenere l'esecuzione di…
 mistymntncop/cve-2023-3079
Proof-of-concept exploit per CVE-2023-3079, una vulnerabilità di type confusion in Chrome V8, con writeup curati e risorse di analisi della causa…
 rub-softsec/onelogon
Codice e dati per il nostro articolo "Onelogon: Taking over Active Directory Accounts via Netlogon" (WOOT’26).
 peterhackz/zyrox
Zyrox: plugin offuscatore basato su LLVM, a tempo di compilazione.
 tca-iscas/cooper-ndss-2022
Uno strumento per testare efficacemente il livello di binding dei linguaggi di scripting
 pchaigno/dga-collection
Una raccolta di noti algoritmi di generazione di domini
 owasp/odtm
Framework di modellazione delle minacce OWASP guidato dall'ontologia
 endgameinc/sans_thir16
SANS: Caccia a basso costo
 sbaresearch/advisories
Avvisi di sicurezza di SBA Research.








