
 #1
Paper di sicurezza, progetti di ricerca, riferimenti tecnici e materiale riproducibile per analisi difensive o autorizzate.
Raccomandato da Kitploit

 karollooool/cve-2026-50416-writeup-and-poc
CVE-2026-50416: Windows 11 KASLR bypass
 michaelcummings12/meta-ai-support-prompt
Prompt di sistema estratto dall'assistente di supporto AI di Meta il 1 giugno 2026
 badchemical/iot-vulnerability-research-public
Ricerca indipendente sulla sicurezza IoT, divulgazione di vulnerabilità e PoC focalizzati su analisi del firmware, interfacce hardware e difetti…
 mooder1/dirtyclone-cve-2026-43503
PoC di escalation dei privilegi locali del kernel Linux per CVE-2026-43503 (DirtyClone). Sfrutta la perdita di un flag di sk_buff clonato per…
 canomer/cve-2025-54110-kernel-eop-poc
Data del progetto : Ottobre 2025 / Implementazione PoC per CVE-2025-54110 una vulnerabilità di overflow di interi a livello kernel nella chiamata di…
 0xcl/cve-2016-7190
Tecniche di exploitation per ChakraCore
 sak110/cve-2025-69219
Exploit di prova di concetto per CVE-2025-69219, che dimostra l'esecuzione remota di codice in Apache Airflow Providers HTTP tramite…
 baba01hacker666/cve-2026-23111
Kernel Linux nf_tables Use-After-Free (CVE-2026-23111) — LPE PoC
 dinosn/liferay-ga4-rce-research
Ricerca sulla sicurezza su Liferay CE 7.0.3 GA4: RCE pre-autenticazione come root (classe CVE-2020-7961) riprodotta end-to-end, più altri 16…
 0xblackash/cve-2026-53359
CVE-2026-53359
 mrk336/dns-mayhem-cve-2026-41096-deep-dive
Analisi tecnica approfondita di CVE‑2026‑41096, un overflow dell'heap critico in Windows DNSAPI.dll che consente l'esecuzione remota di codice…
 fcunnane/atomicmemory
Atomic Memory™
 bytepro-ai/bitcoder-v2-research
Repository di ricerca che documenta i limiti di generalizzazione degli LLM nel rilevamento di vulnerabilità di sicurezza nel codice, con valutazione…
 amnsecurity/apache-camel-docling-security-assessment
Report professionale di valutazione delle vulnerabilità per il rischio di validazione degli argomenti in Apache Camel Docling, inclusi impatto…
 vincentscode/cve-2024-34312
☣️ Questo repository contiene la descrizione e una proof of concept per CVE-2024-34312
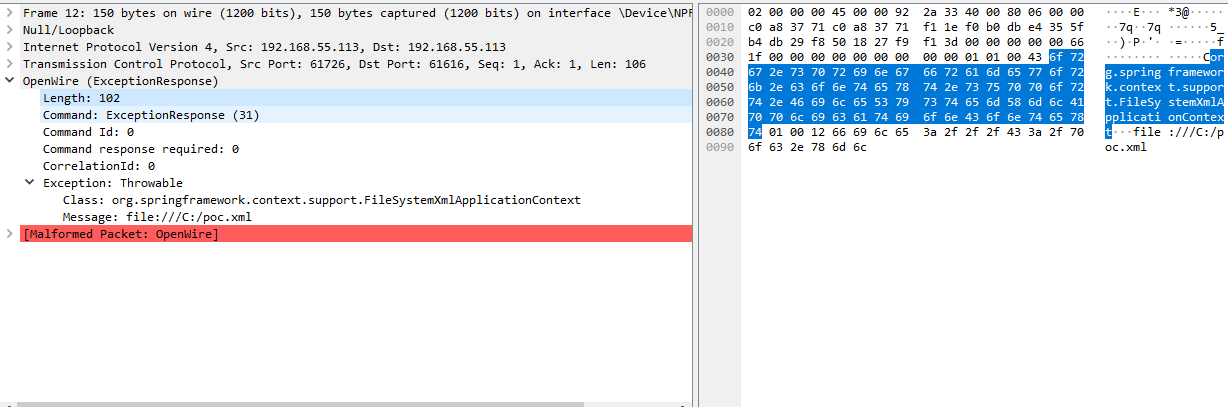 skrkcb2/cve-2023-46604
Analisi tecnica approfondita di CVE-2023-46604, una vulnerabilità RCE nel protocollo OpenWire di Apache ActiveMQ, inclusa la struttura dei pacchetti…
 horrister/log4shell-cve-2021-44228
Raccolta curata di analisi approfondite sulle vulnerabilità con analisi tecnica completa, script di rilevamento proof-of-concept, elenchi di IOC e…
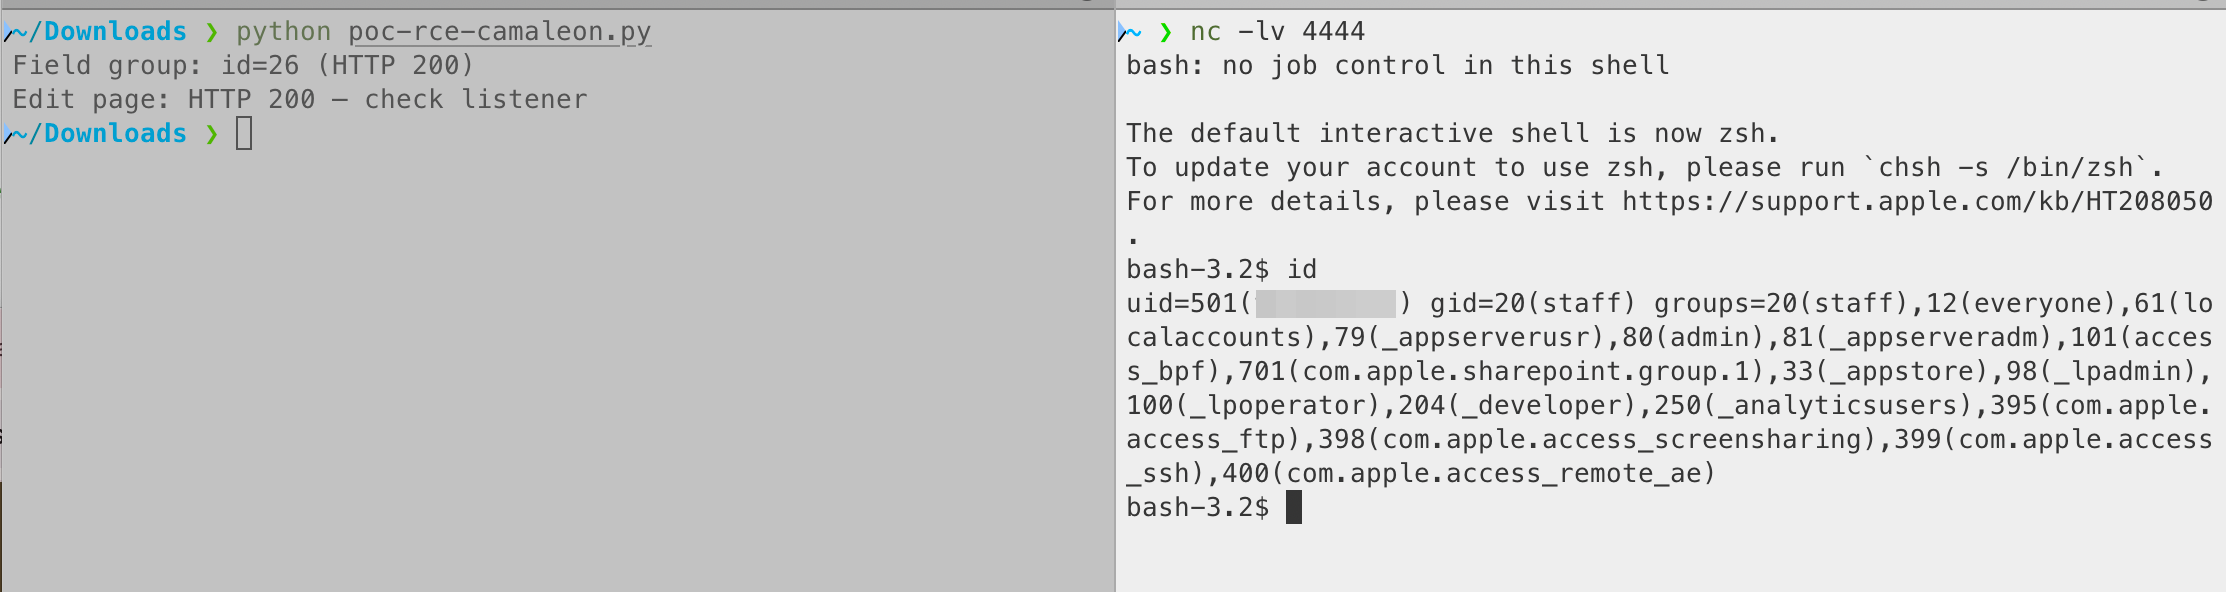 theopaid/cve-2026-66748-camaleon-cms---authenticated-rce-via-select_eval-custom-field
Avviso di sicurezza: Camaleon CMS - RCE autenticata tramite campo personalizzato `select_eval`








