
 #1
Paper di sicurezza, progetti di ricerca, riferimenti tecnici e materiale riproducibile per analisi difensive o autorizzate.
Raccomandato da Kitploit

 karazajac/dirtyfail
Detector + PoC per le vulnerabilità di scrittura nella cache delle pagine di Linux: Copy Fail (CVE-2026-31431) e Dirty Frag (CVE-2026-43284/43500).…
 ebux/cable-modems
Valutazione di sicurezza black-box di cinque gateway modem/router via cavo di ISP, con analisi delle immagini firmware e documentazione di oltre 35…
 bkcs-hust/lstm-mi
Un framework basato su LSTM per gestire lo squilibrio multiclasse nel rilevamento di botnet DGA
 4xura/cve-2026-31431-copy-fail
Materiali di ricerca, script PoC e asset di laboratorio per il writeup sull'escalation dei privilegi locali Copy Fail su Linux disponibile su…
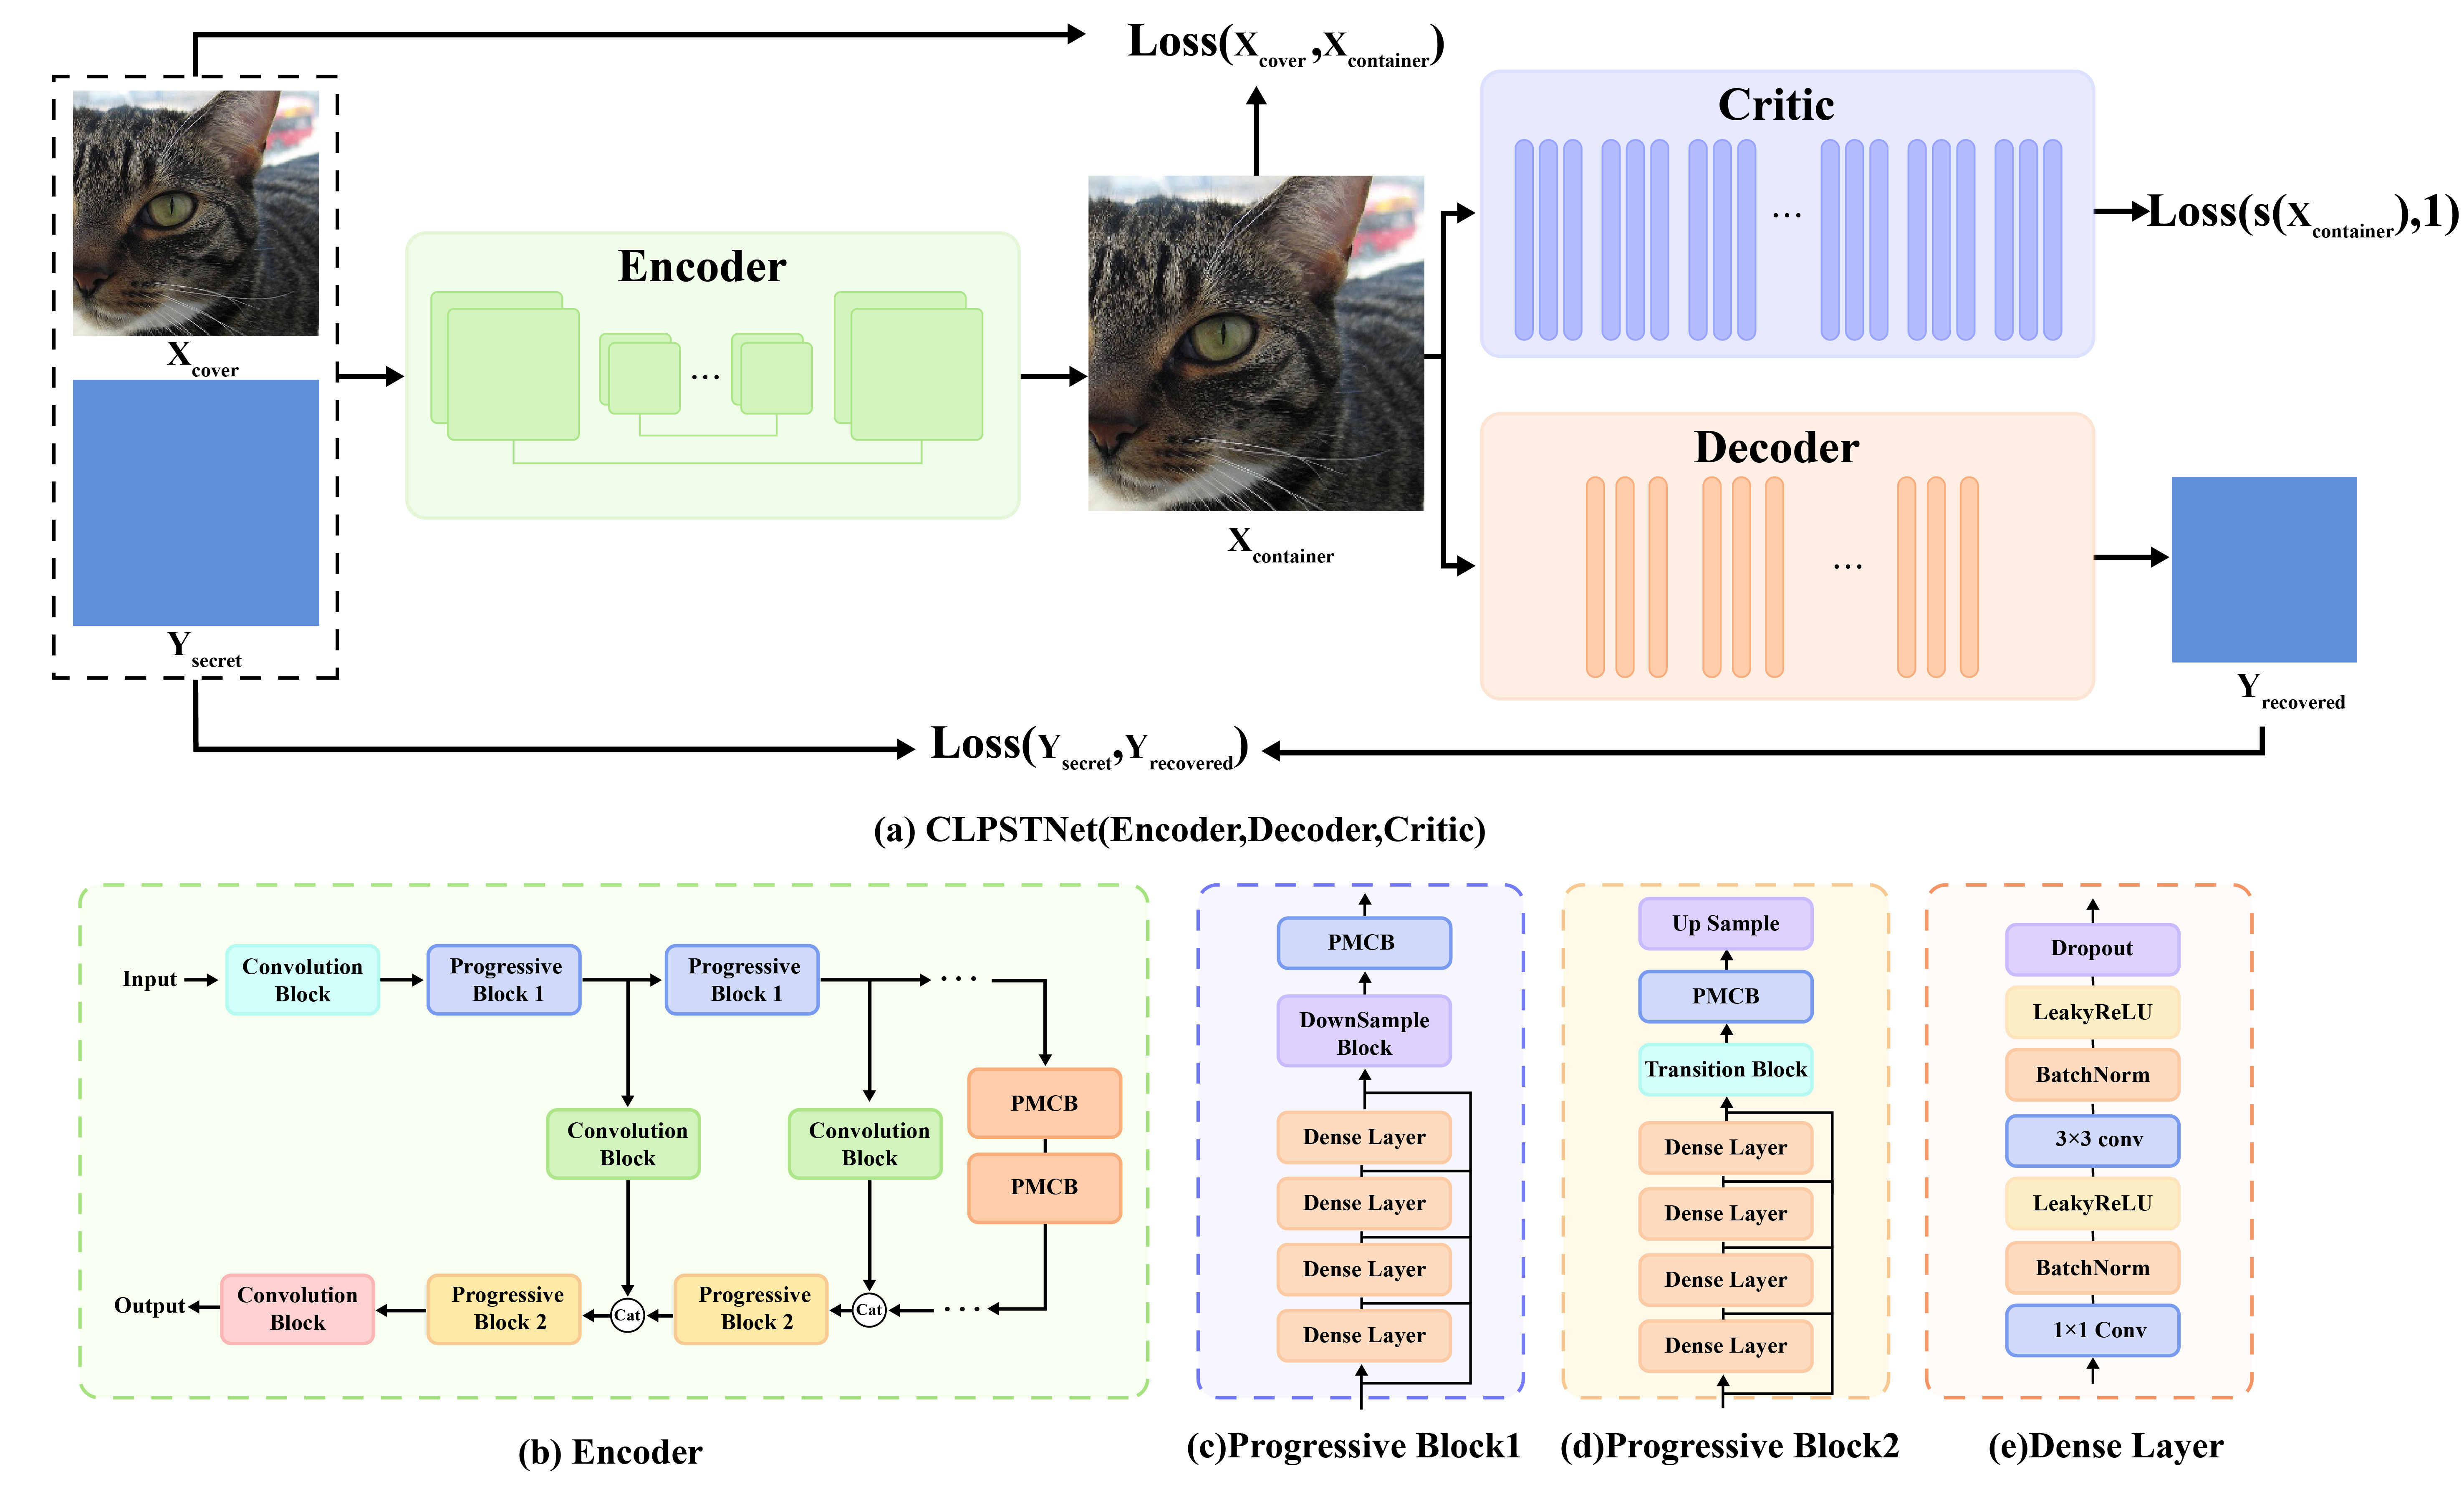 chaos-boops/clpstnet
CLPSTNet: Un modello progressivo di steganografia convoluzionale multi-scala che integra l'apprendimento curriculare
 imnot-ye/cve-2019-17147
Analisi completa di reverse engineering e sfruttamento di CVE-2019-17147, un buffer overflow basato su stack nei router TP-Link TL-WR841N. Include…
 hycqaq/logitech-g-cloud-ghostlock-cve-2026-43499
Console portatile cloud Logitech · GhostLock CVE-2026-43499 tentativo di root
 mbadanoiu/mal-012
MAL-012: Cross-Site Scripting riflesso nella console di amministrazione che porta all'esecuzione remota di codice in Payara Server
 paul12345-cyber/multimodal-web-attack-dataset
Questo repository ospita un dataset multimodale di attacchi web (MWAD) per avanzare la ricerca sulla rilevazione delle minacce guidata dall'IA.
 veereshgadige/aziot-cctv-cve-2025-50777
CVE-2025-50777: Accesso root ed esposizione delle credenziali in chiaro in AZIOT Smart CCTV
 rkrakesh524/oob_entry
oob_entry tfp0 kernel exploit per armv7 iOS (iOS 3.0–10.3.4), utilizzando CVE-2023-32434. Pubblicheremo un'analisi dettagliata dei metodi nelle…
 aleister1102/kibana-prototype-pollusion
PoC e analisi per Kibana Prototype Pollution RCE (CVE-2019-7609).
 liujlong27/smt
Oltre il Prompt: Jailbreaking di LLM con Function-Calling tramite Tracce di Moderazione Simulate
 mas0nshi/cve-2026-112445
Proof-of-concept per CVE-2026-112445, un'escalation locale di privilegi su macOS in cui un utente console non privilegiato sfrutta il job launchd…
 lukr54/edk2-security
Risultati di sicurezza di EDK2 BrotliCustomDecompressLib — divulgazione coordinata
 horkimhab/cve-2026-76461
Repository di ricerca sulla sicurezza a scopo educativo per apprendere, testare e studiare le vulnerabilità CVE e le pratiche difensive in ambienti…
 themalwareguardian/cve-2026-79298
Repository di ricerca che documenta CVE-2026-79298, una remediation incompleta del bypass di UEFI Secure Boot nel percorso di avvio IA-32 di Howyar…
 abdul-kalam2000/retbleed-speculative-execution-poc
Riproduzione dell'attacco micro-architetturale Retbleed (CVE-2022-29900/29901) in gem5. Underflow dell'RSB, leak side-channel Flush+Reload e una…








