
 #1
Paper di sicurezza, progetti di ricerca, riferimenti tecnici e materiale riproducibile per analisi difensive o autorizzate.
Raccomandato da Kitploit

 anksgls-sj/-help-vivo-y200i-5.10.218-gki-cve-2026-43499-stack-reclaim-reaches-0x300-need-0x318
Note di ricerca e sviluppo di PoC per CVE-2026-43499 (GhostLock) kernel UAF su vivo Y200i Android 14, che coprono le primitive di stack-reclaim della…
 nfstream/nfstream
NFStream: un framework flessibile per l'analisi dei dati di rete.
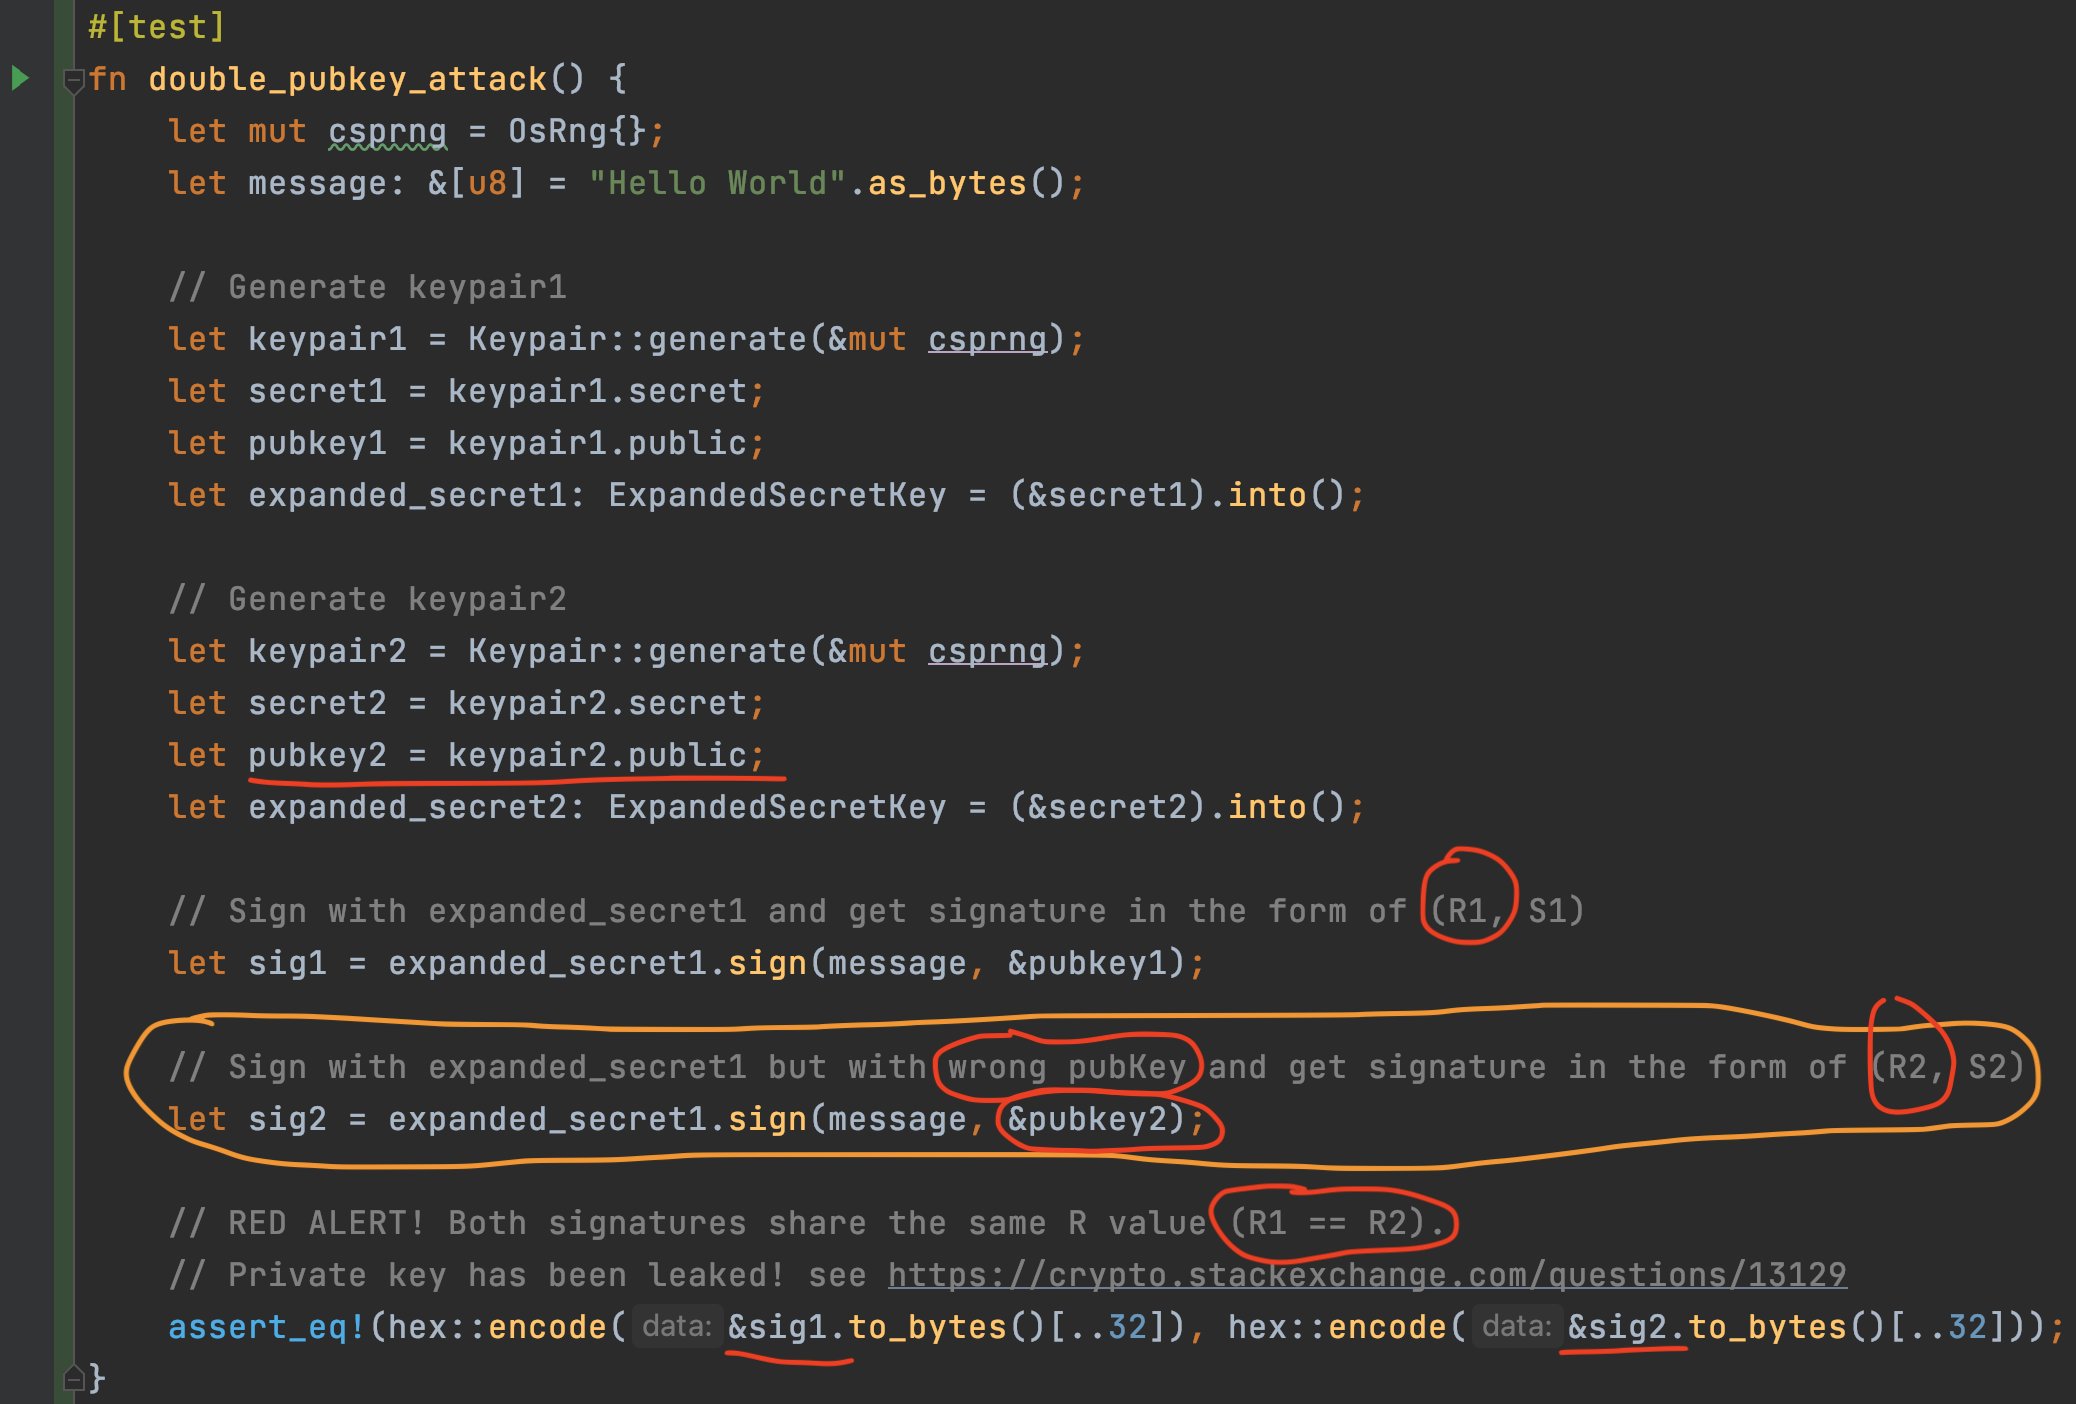 mystenlabs/ed25519-unsafe-libs
Lista di librerie di firma ed25519 non sicure
 woaphone/cve-2021-28664-poc
PoC skeleton per CVE-2021-28664, un caso di use-after-free nel driver GPU Mali kbase, che dimostra una primitiva di lettura/scrittura arbitraria…
 cyb3rxp/awesome-soc
A curated knowledge base to build, run and mature a SOC (including CSIRT).
 microsoft/cyberbattlesim
Una piattaforma di sperimentazione e ricerca per investigare l'interazione di agenti automatizzati in ambienti di rete simulati astratti.
 amit-raut/cve-2016-4117-report
Un breve rapporto su CVE-2016-4117 (Una vulnerabilità in Adobe Flash)
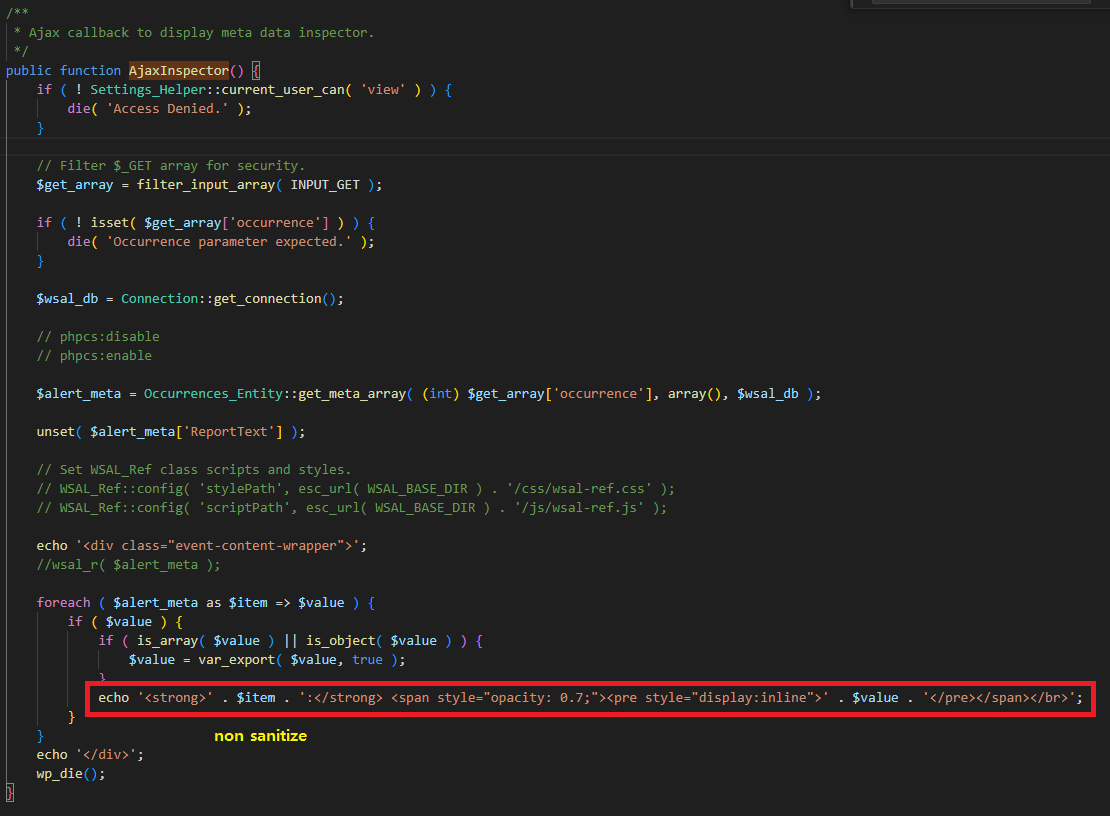 skrkcb2/cve-2025-0924-different
Analisi tecnica di CVE-2025-0924, una vulnerabilità XSS memorizzata nel plugin WP Activity Log per WordPress. Include analisi della causa principale,…
 0xblackash/cve-2026-68121
Repository di ricerca per CVE-2026-68121, una use-after-free nel kernel Linux in pppoe_sendmsg() relativa a PPPoE che consente l'escalation locale…
 onhexgroup/conferences
Diapositive di presentazione per conferenze
 realitynet/android-forensics-references
Riferimento curato per artefatti forensi Android e percorsi di log, con link a writeup di CTF, articoli di ricerca e strumenti di analisi di…
 boschresearch/gdbfuzz
Fuzzing di sistemi embedded utilizzando breakpoint hardware
 percivalll/copy-fail-cve-2026-31431-kubernetes-poc
PoC: fuga da container completamente non privilegiata a esecuzione di codice a livello di nodo su Kubernetes tramite CVE-2026-31431 corruzione della…
 owasp/quantum-security-project
Progetto OWASP indipendente dal fornitore che mappa i rischi di sicurezza dell'era quantistica con una lista dei primi 10 rischi, linee guida per la…
 stuxlabs/awe
agenti adattivi per test di penetrazione web dinamici
 infostealers-stats/credential-and-breach-monitoring
Questo repository fornisce un confronto pratico dei servizi di intelligence sulle violazioni, monitoraggio del dark web ed esposizione dell'identità,…
 owasp/osib
Knowledge base centralizzata basata su YAML che collega MITRE CWE, OWASP Top10, ASVS e altri standard di sicurezza con riferimenti versionati.…
 ticofookfook/cve-2025-43300
Analisi tecnica dettagliata di CVE-2025-43300, una vulnerabilità di buffer overflow nell'elaborazione di file DNG che consente l'esecuzione remota di…








