
 #1
Paper di sicurezza, progetti di ricerca, riferimenti tecnici e materiale riproducibile per analisi difensive o autorizzate.
Raccomandato da Kitploit

 n0kovo/awesome-password-cracking
Una lista curata di strumenti fantastici, ricerche, articoli e altri progetti relativi al cracking delle password e alla sicurezza delle password.
 binarygolf/bggp
Repository annuale di competizione per file piccoli con sfide di binary golf su temi come poliglotti, crash, auto-replicazione e download, con voci…
 dougwithseismic/dezlock-dump
Strumento di estrazione dello schema in runtime e RTTI per Deadlock, CS2, Dota e altri (Source 2). Nessun source2gen richiesto.
 wang-yanting/agentwatcher
Attribuzione del contesto causale e monitor basato su regole per la difesa LLM contro l'iniezione di prompt indiretta negli agenti LLM, raggiungendo…
 shurikgo/cve-2026-25262-sm8450-research
CVE-2026-25262 applicabilità a Snapdragon 8 Gen 1 — risultati sperimentali

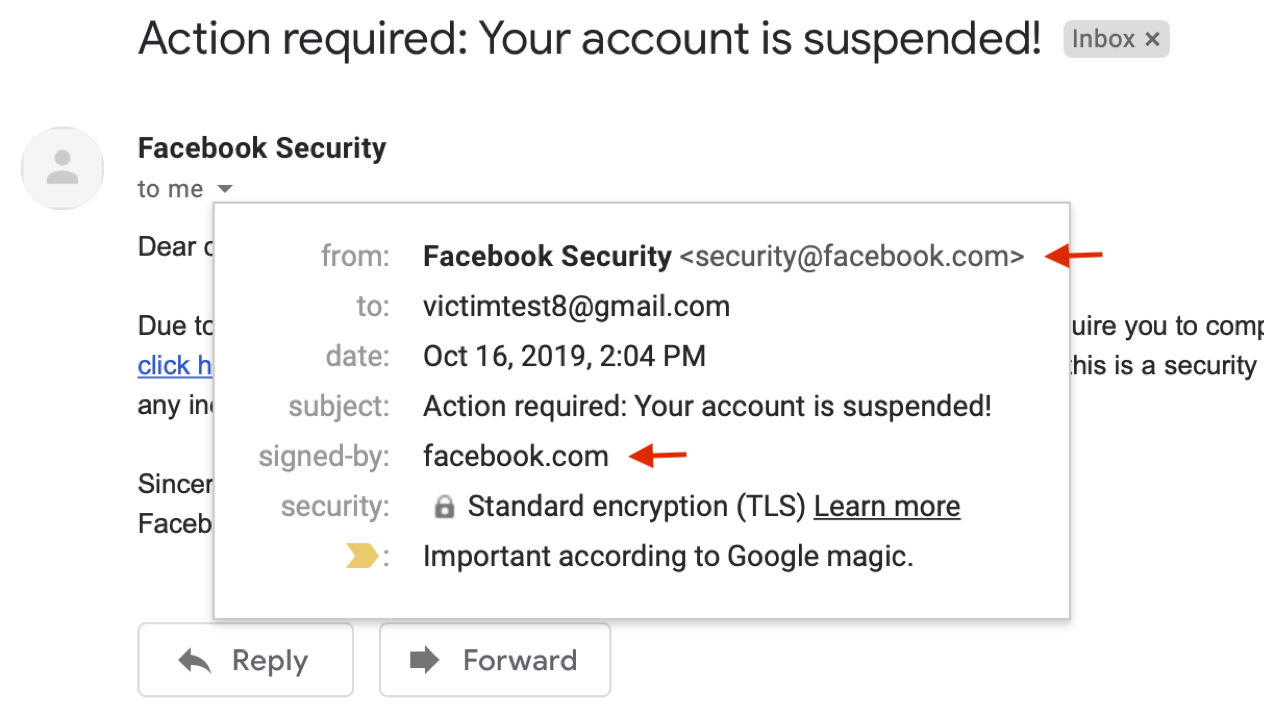 chenjj/espoofer
Uno strumento di test per lo spoofing delle email che mira a bypassare SPF/DKIM/DMARC e falsificare le firme DKIM.🍻
 hellboy3110/cve-2026-16219-croogo-lab
Dimostra in modo sicuro il path traversal CVE-2026-16219 in Croogo CMS con un PoC solo loopback, analisi tecnica, guida alla rimedizione e demo…
 cookiengineer/actual-php2shell
:robot: (Prototipo vibecoded) NO, c'è un modo semplice per sfruttare questa vulnerabilità!
 wwwiesel/infosec-black-friday
Tutte le offerte per software/strumenti relativi all'InfoSec questo Black Friday
 aloshdenny/reverse-synthid
reverse engineering della rilevazione SynthID di Gemini
 owasp/maswe
Enumerazione OWASP delle debolezze comuni di sicurezza e privacy nelle applicazioni mobili, che funge da riferimento di collegamento tra lo standard…
 gkrishnan724/cve-2021-38297
Uno scenario Proof of concept per lo sfruttamento del buffer overflow GO WASM di CVE2021-38297
 nicpwns/cve-2026-62183
Apache Syncope: Escalation dei privilegi tramite self-service utente
 s12cybersecurity/whatpatchguardprotects
Riferimento di tutte le strutture del kernel, le routine e gli MSR monitorati da PatchGuard (KPP) su Windows.
 siyuanli00/intact
Codice di ricerca che riproduce esperimenti di jailbreak multi-turno su LLM (FITD, MRCJ, ActorAttack, X-Teaming) dal paper di sistematizzazione SoK…
 solivaquaant/cve-2026-85706
Proof-of-concept e laboratorio di riproduzione per CVE-2026-85706, una lettura di file tramite path traversal non autenticata nelle API commits e…
 xhowenma/rope
Framework di difesa che applica una policy di origine instradata per prevenire l'iniezione indiretta di prompt negli agenti LLM che utilizzano…









