
 #1
Paper di sicurezza, progetti di ricerca, riferimenti tecnici e materiale riproducibile per analisi difensive o autorizzate.
Raccomandato da Kitploit

 off-by-1-labs/flawed
Artefatti simili a fix con difetti incorporati
 michalbednarski/resourcepoison
Writeup ed exploit per CVE-2025-22441: escalatione dei privilegi da app installata al processo SystemUI su Android dovuta al passaggio di…
 danielbohannon/revoke-obfuscation
Framework di rilevamento dell'offuscamento di PowerShell
 kaandemir993/advanced-loader-reverse-engineering
Analisi approfondita di reverse engineering di un loader multiphase avanzato che prende di mira Shellhost.exe, amsi.dll, mstscax.dll e clbcatq.dll…
 aenlr/strutt-cve-2014-0114
Analisi tecnica e proof-of-concept per la manipolazione dei parametri di classe Apache Struts 1 (CVE-2014-0114), che dimostra l'esecuzione remota di…
 uiuc-kang-lab/persistbd
Codice di ricerca per addestrare adapter che rendono le backdoor degli agenti LLM in grado di sopravvivere a un fine-tuning benigno, con scoring…
 selectstar-ai/finred-paper
benchmark di red-teaming specifico per il dominio finanziario con rubrica di valutazione
 0xcyberstan/cve-2026-59346-poc
PoC per CVE-2026-59346 - overflow di interi a 32 bit nel percorso di segmentazione TSO di VMXNET3 di VMware, crash da guest a host.
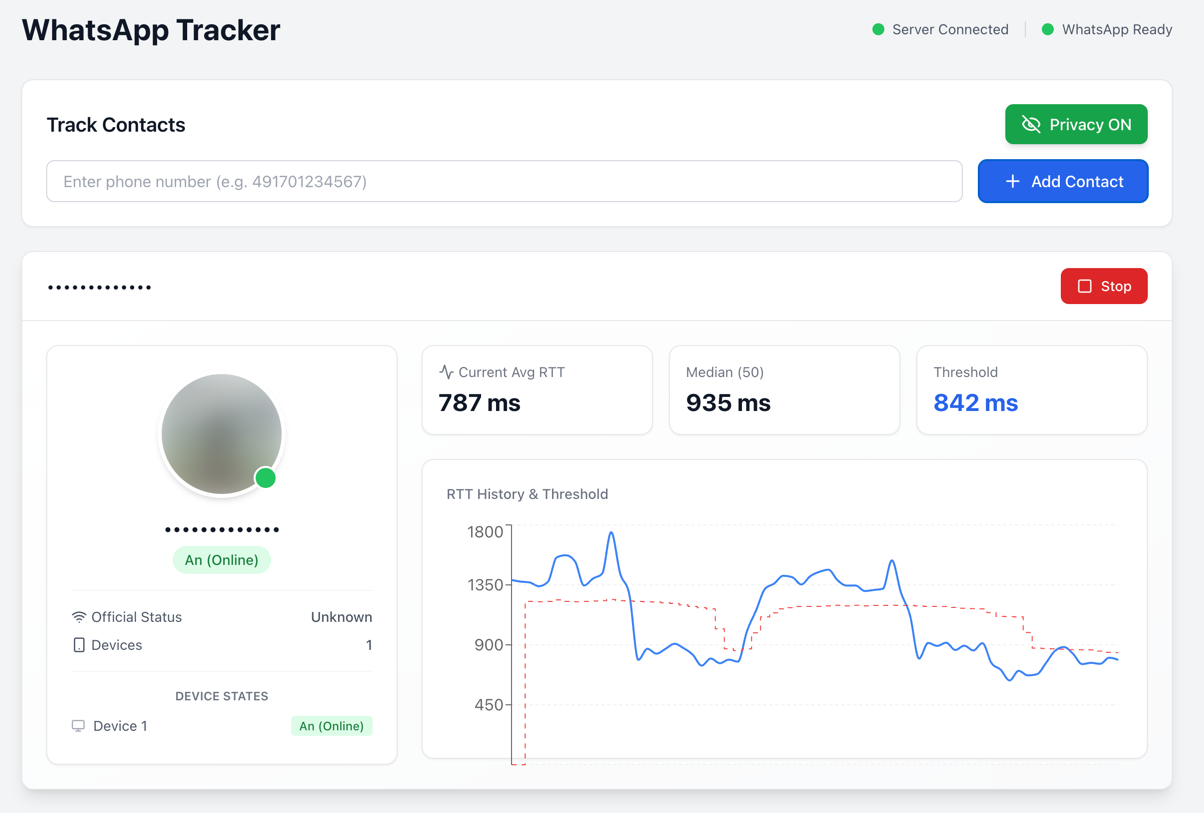 gommzystudio/device-activity-tracker
Un numero di telefono può rivelare se un dispositivo è attivo, in standby o offline (e altro). Questa PoC dimostra come le ricevute di consegna + i…
 rub-nds/johnny-you-are-fired
Artefatti per la pubblicazione USENIX.
 themehackers/cve-2025-54100
CVE-2025-54100 (CVSS 7.8 Alto) è una vulnerabilità di command injection nel cmdlet Invoke-WebRequest di Windows PowerShell 5.1. Deriva da una…
 thehackersbrain/certificate-of-compromise
SoK/Whitepaper sulle operazioni offensive contro Active Directory Certificate Service
 theopaid/cve-2026-66752-http-request-smuggling-via-unparsed-transfer-encoding-values-tiny_http-
Avviso di sicurezza: HTTP Request Smuggling tramite valori Transfer-Encoding non analizzati (tiny_http)
 k9-modz/cve-2023-38873-g1
Proof-of-concept che dimostra una vulnerabilità di Clickjacking sul sito G1, con overlay iframe dannoso e popup di ingegneria sociale per ricerca…
 yxf203/defense-as-skill
Skill di protezione runtime che rileva e blocca gli attacchi indotti da skill malevole negli agenti aumentati con skill, con un ciclo MCTS che evolve…
 zdcslab/rubrics-as-an-attack-surface
Codice di ricerca per Rubric-Induced Preference Drift (RIPD): ricerca evolutiva di rubriche, selezione che preserva il benchmark e valutazione del…
 artur9010/amazon-mustang-hack
Ricerca di exploit del kernel che ottiene root temporaneo su Amazon Fire 7 (Fire OS 7.3.3.1) tramite la use-after-free JIT di Mali kbase…
 s-index/cve-2021-43811
awslabs/sockeye Iniezione di codice tramite caricamento non sicuro di YAML CVE-2021-43811








