
 #1
Paper di sicurezza, progetti di ricerca, riferimenti tecnici e materiale riproducibile per analisi difensive o autorizzate.
Raccomandato da Kitploit
 amaljafarzade/cve-2025-61319
Stored XSS in ReNgine <= 2.2.0 — divulgazione pubblica
 secmob/pwnfest2016
exploit completo di pwnfest2016, slide e testo completo di syscan2017

 then00bbuilder/cve-2024-11477-writeup
CVE-2024-11477 7Zip Esecuzione di Codice Resoconto e Analisi
 x-c3ll/congresos-slides
Presentazioni di conferenze
 volticks/cve-2025-21692-poc
Codice sorgente proof of concept e file vari per il mio exploit per CVE-2025-21692, versione del kernel 6.6.75
 ethiack/cve-2023-29007
Exploit proof-of-concept per CVE-2023-29007, una vulnerabilità di iniezione arbitraria della configurazione di Git. Dimostra lo sfruttamento tramite…
 hnsecurity/vulns
Advisory di HN Security.
 securekomodo/cve-2024-22026
Exploit POC per CVE-2024-22026 che colpisce Ivanti EPMM "MobileIron Core"
 mmxsrup/cve-2018-3639
Prova di concetto di Speculative Store Bypass (CVE-2018-3639) per Linux
 mbadanoiu/cve-2023-49964
CVE-2023-49964: FreeMarker Server-Side Template Injection in Alfresco
 byt3n33dl3/clfs
è una CVE-2023-28252 (Patchata), ma sentiti libero di usarla per controllare qualsiasi software obsoleto o ricerca
 aelmosalamy/cve-2024-53924
Un PoC di CVE-2024-53924
 nixon-h/cve-2025-68434-ospos-csrf
PoC e analisi per CVE-2025-68434: CSRF critico in OpenSourcePOS. Sfrutta una configurazione del filtro disabilitata per consentire ad attaccanti non…
 brunoteixeira1996/cve-2023-36250
Prova di concetto per l'iniezione CSV in GNOME Time Tracker 3.0.2, che dimostra l'esecuzione di codice arbitrario tramite file .tsv appositamente…
 woorifisa-service-dev-6th/tech-seminar-react2shell
[Nostra FISA] Vincita del seminario tecnico - Squadra 3, 6ª generazione sviluppo servizi cloud - React2Shell (CVE-2025-55182) Analisi e ricerca
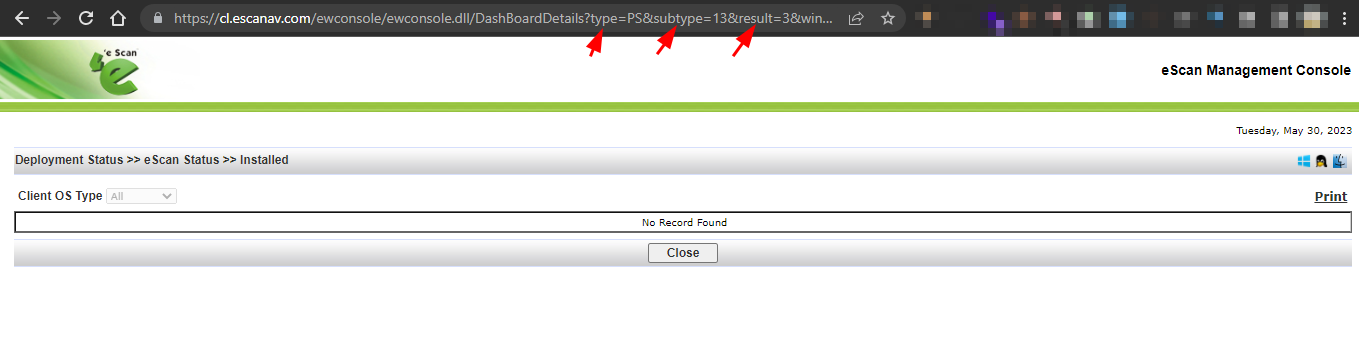 sahiloj/cve-2023-33731
È stata scoperta una vulnerabilità di Cross-Site Scripting (XSS) riflesso nella eScan Management Console (versione 14.0.1400.2281) sviluppata da…
 pquerna/poc-dsa-verify-cve-2019-17596
Dimostrazione del bug dsa.Verify di Go (CVE-2019-17596)








