
 #1
Strumenti per l'analisi, il monitoraggio e la protezione dell'infrastruttura di rete e dei protocolli.
Raccomandato da Kitploit

 lu1sdv/wafmeow
Le fingerprint di wafw00f. Velocità Go. Nativo per pipeline. Rilevamento WAF da HTTP live e catture offline.
 nccgroup/ebpf
eBPF - strumentazione extended Berkeley Packet Filter
 owasp/honeysap
HoneySAP: honeypot di ricerca SAP a bassa interazione
 jm00nj/icmp-ghost-a-fileless-x64-assembly-c2-agent
Framework C2 in Assembly x64 fileless con pivoting di protocollo ICMP/DNS a doppio canale, esecuzione diretta di syscall e iniezione di processi…
 xiaolichan/redcaddy
Redirector C2 basato su caddy
 nicmx/fort-validator
RPKI Relying Party e server RTR che convalida le autorizzazioni di origine delle rotte BGP e fornisce i dati convalidati ai router tramite il…
 codextf2/openmalleablec2
Implementazione Open Source del Malleable C2 di Cobalt Strike
 torque59/nosqlpot
Il Framework Honeypot NoSQL
 pion/handoff
Avvia WebRTC nel browser—eseguilo altrove
 epi052/cve-2018-15473
Multi-thread, compatibile con IPv6, enumerazione di nomi utente tramite wordlist/singolo utente attraverso CVE-2018-15473
 cbuijs/sdproxy
Proxy DNS semplice e veloce con funzionalità non così semplici. Focalizzato sull'inoltro DNS instradato, il filtraggio e il controllo parentale.
 v-p-b/pecloakcapstone
Fork di peCloak indipendente dalla piattaforma basato su Capstone
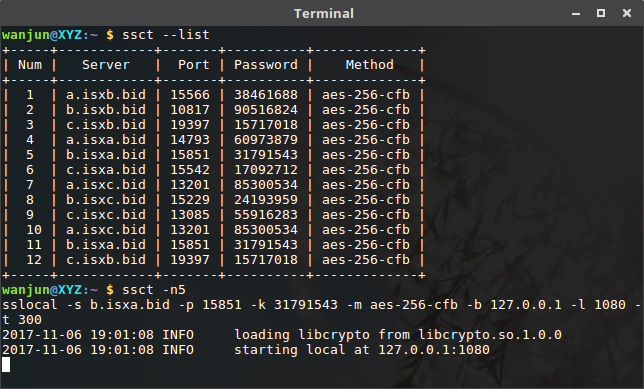 wanjunzh/ssct
Un tool wrapper per shadowsocks per aggirare costantemente i firewall.
 lnxg33k/webhandler
Simulatore Bash per controllare un server utilizzando le funzioni di sistema PHP.

 deeptempo/socbench
Un Harness Aperto e Benchmark per l'AI nelle Operazioni di Cybersecurity.
 nonenotnull/ssrfx
CVE-2014-4210+Redis accesso non autorizzato
 mhaskar/fsquirtcplpoc
PoC per la generazione del modulo bthprops.cpl progettato per essere caricato da Fsquirt.exe LOLBin








