#1
Strumenti per l'analisi, il monitoraggio e la protezione dell'infrastruttura di rete e dei protocolli.
Raccomandato da Kitploit
 chayim/ghostcheck-cve-2015-0235
Un controllo per GHOST; cve-2015-0235
 cbk914/heartbleed-checker
Controlla la presenza di CVE-2014-0160
 calligraf0/cve-2024-0311
Exploit proof-of-concept per CVE-2024-0311 che bypassa la policy di Skyhigh Client Proxy tramite iniezione di processi e manipolazione di named pipe,…
 bugch3ck/imposter
Prova di concetto per CVE-2015-0006. Corretto in MS15-005 https://docs.microsoft.com/en-us/security-updates/SecurityBulletins/2015/ms15-005 .
 bsec404/cve-2020-00796
Scanner Python per identificare sistemi vulnerabili a CVE-2020-0796 (RCE SMBv3) inviando richieste di negoziazione appositamente create e verificando…
 bryanster/ioc-cve-2022-42475
test per l'IOC descritto per FG-IR-22-398
 brunoh6/web-threat-mitigation
Laboratorio pratico per rilevare e mitigare le minacce alle applicazioni web usando OWASP ZAP, Burp Suite e ModSecurity WAF (con OWASP CRS). Caso di…
 brompwnie/cve-2020-9283
Exploit per CVE-2020-9283 basato su Go
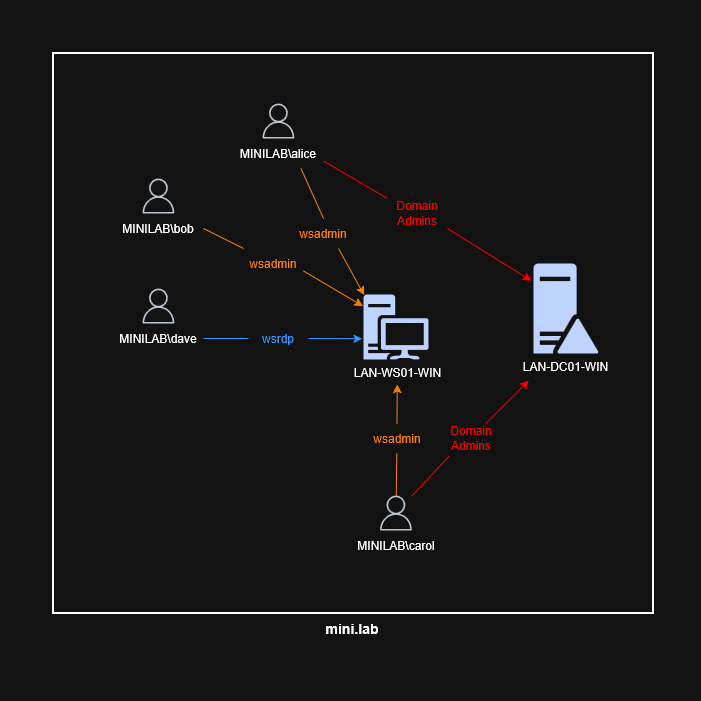 0xmr007/lab4purplesec
Lab4PurpleSec è un laboratorio modulare per Purple Team che combina un ambiente Active Directory vulnerabile (GOAD), una DMZ web basata su Docker,…
 bplinux/chackd
Demone per randomizzare tcp_challenge_ack_limit per prevenire attacchi side-channel CVE-2016-5696
 botlabsdev/cve-2020-11881
CVE-2020-11881: DoS remoto non autenticato per il servizio SMB di MikroTik.
 bkfish/cnvd-2020-10487-tomcat-ajp-lfi-scanner
Cnvd-2020-10487 / cve-2020-1938, strumento di scansione
 komomon/cve-2020-16898-exp-poc
Proof-of-concept exploit per CVE-2020-16898, una vulnerabilità di esecuzione remota di codice in Windows TCP/IP. Include script di exploit basati su…
 bigb0x/cve-2024-6387
Strumento di scansione di massa per OpenSSH CVE-2024-6387, CVE-2006-5051 , CVE-2008-4109 e altri.
 k8gege/pyladon
Ladon Scanner For Python, Scanner di Penetrazione per Grandi Reti & Cobalt Strike, vulnerabilità / exploit / rilevazione /…
 bgsilvait/win-cve-2021-31166
Proof-of-concept per CVE-2021-31166 (RCE su http.sys) con deployment Terraform su AWS, inclusi script di test e una regola WAFv2 per bloccare…
 betancour/openssh-vulnerability-test
OpenSSH CVE-2024-6387 Controllore di vulnerabilità
 k8gege/cve-2019-0708
Strumento di rilevamento di massa della vulnerabilità di esecuzione di codice nel Desktop remoto 3389 CVE-2019-0708 (Rdpscan Bluekeep Check)