
 #1
Strumenti per la scoperta della topologia di rete, dei dispositivi e dei servizi.
Raccomandato da Kitploit
 affolter-engineering/snmpen
Strumento di enumerazione SNMP che interroga host SNMPv1/v2c per estrarre informazioni di sistema, connessioni TCP e accesso in scrittura per…
 jenderal92/reverse-ip-new-api
Questo strumento viene utilizzato per eseguire ricerche IP inverse— cercando tutti i domini ospitati su un singolo indirizzo IP.
 george0papasotiriou/cve-2026-11106-dns-zone-transfer-axfr-information-disclosure
Proof-of-concept per CVE-2026-11106 che sfrutta i trasferimenti di zona DNS AXFR senza restrizioni per enumerare i record di dominio, esporre host…
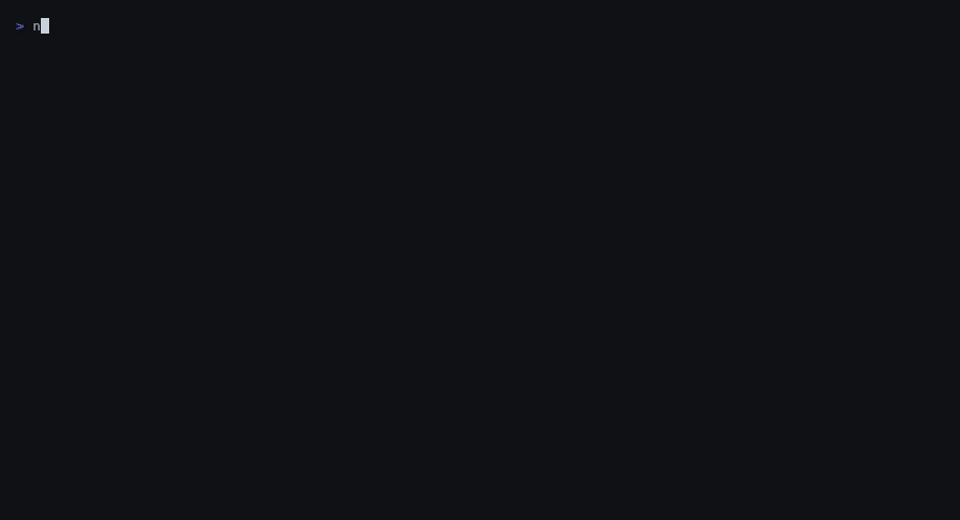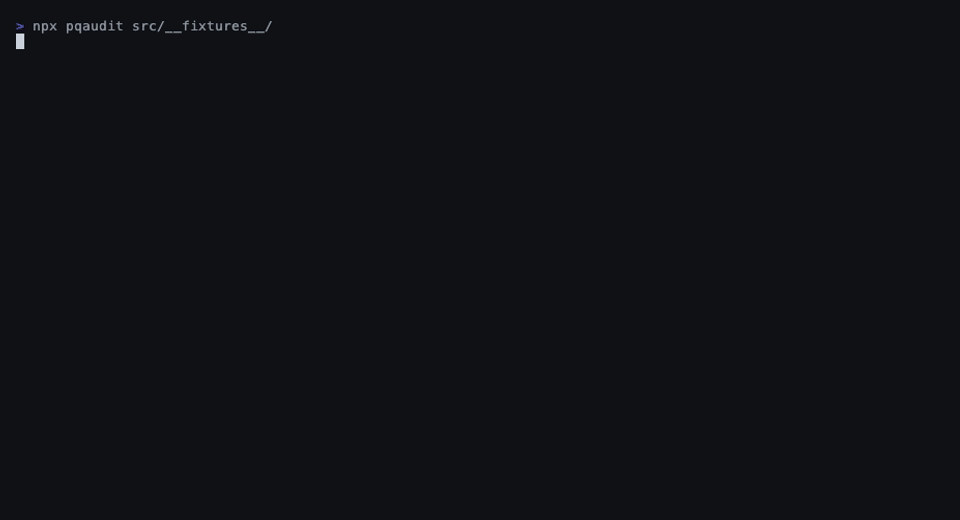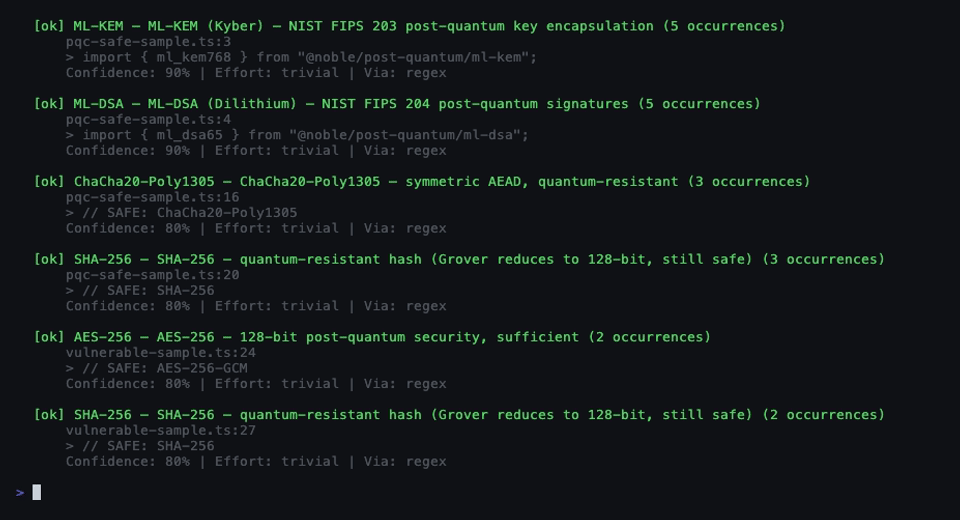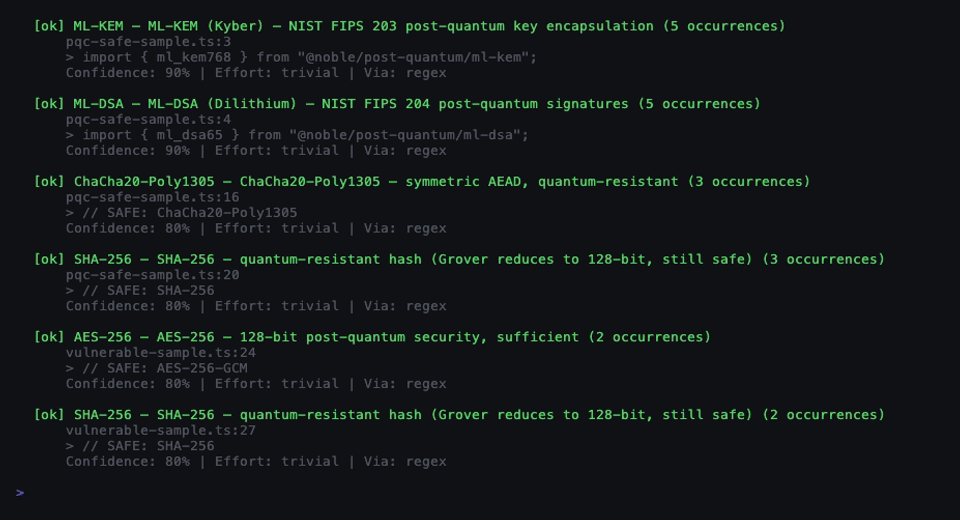 pqcworld/pqaudit
Scansiona i codebase per crittografia vulnerabile ai quantistici. Rileva RSA, ECDSA, Ed25519, ECDH prima del Q-Day. Output CycloneDX CBOM + SARIF.
 rhimavanth32-max/metasploitable2-reconnaissance-and-unrealircd-backdoor-exploitation
Reconnaissance e sfruttamento end-to-end di una backdoor nota (CVE-2010-2075) su Metasploitable2 utilizzando Nmap e Metasploit.
 danreis20/pentest-lab-metasploitable2
Laboratorio di pentest in rete isolata: enumerazione con nmap/nikto ed exploitation manuale di Metasploitable2 (backdoor vsFTPd CVE-2011-2523,…
 deade1e/radar
Lo scanner di rete hackerabile
 fa1dz/internet-scanner
Un'interfaccia grafica Tkinter che scansiona una rete IPv4 locale (ARP + probing nmap), mostra i dispositivi, permette di eseguire scansioni complete…

 sakispat/simple-pentesting
Un toolkit Python educativo per il penetration testing autorizzato: port scanner threaded, enumerazione di sottodomini e directory, banner grabber e…
 jenderal92/all-reverseip-multithreading
python 2.7
 stiffies/airscout
Un bel tool che automatizza la cattura degli hash di rete e ha una bella interfaccia grafica. Leggi README.md per maggiori informazioni e NON usarlo…
 ohhdamnbro/noregressh
CVE-2024-6387 e altre Checker ed Exploiter - Supporto Reverse/Bind-Shell. Solo a scopo didattico.
 netomize/http-basma
Nel campo della cybersicurezza, identificare e caratterizzare con precisione i server web è fondamentale per il rilevamento delle minacce, la…
 abdullah50i/internal-penetration-testing-project-using-metasploit
Inizializzato PostgreSQL e connesso a Metasploit. Effettuata ricognizione su 10.1.16.0/24 con Nmap e importati i risultati. Enumerati host/servizi…
 feralthedogg/cve-2025-24132-scanner
Strumento di discovery di dispositivi AirPlay basato su mDNS che scansiona le reti locali e testa la vulnerabilità zero-click HTTP RCE CVE-2025-24132…
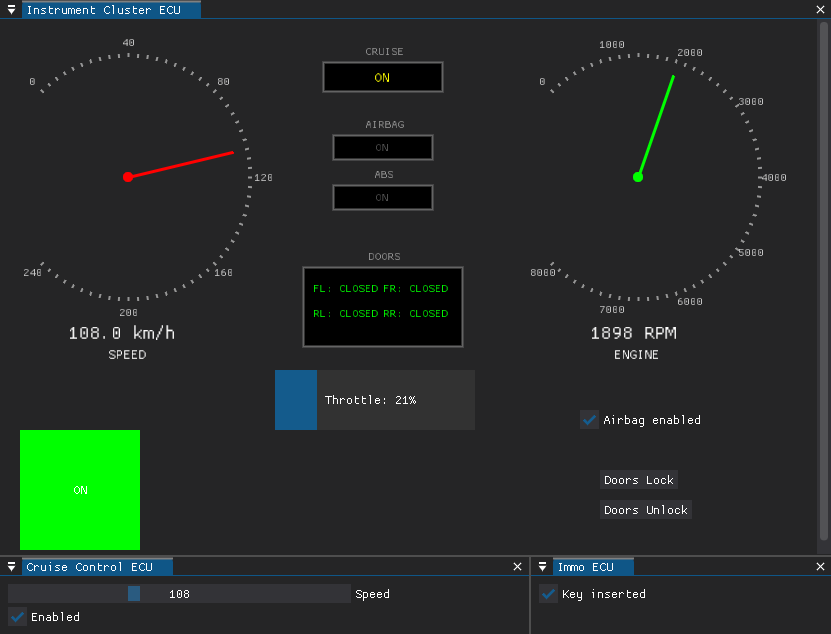 infobyte/doggie_workshop
Simulatore di veicoli su bus CAN per esercitarsi in attacchi offensivi alla sicurezza automobilistica. Emula più ECU per consentire lo sniffing,…
 murataydemir/active-scanning-and-information-gathering-in-ics-scada-networks-using-network-mapper-nmap
Scansione attiva e raccolta di informazioni nelle reti ICS/SCADA utilizzando Network Mapper (NMAP) (Turco)
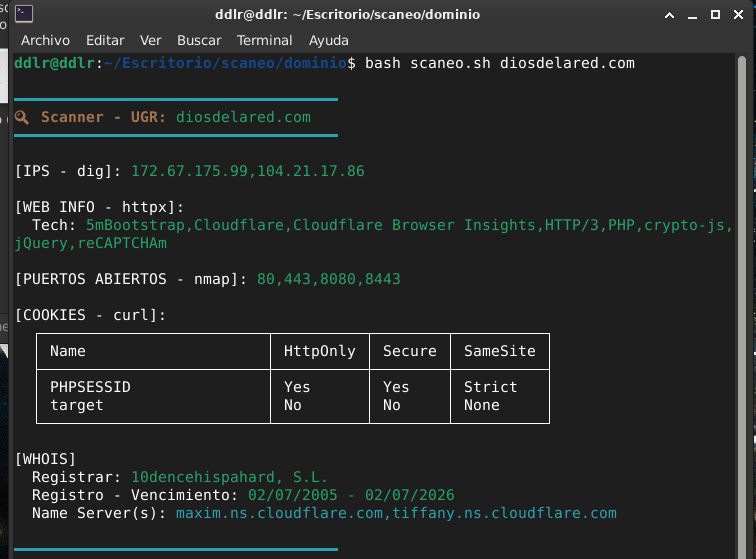 alan-baigorria/dscanner
DScanner è uno strumento in bash che automatizza la fase di ricognizione in audit di sicurezza web, integrando molteplici utilità (dig, nmap,…








