
 #1
Strumenti per la scoperta della topologia di rete, dei dispositivi e dei servizi.
Raccomandato da Kitploit
 ipfinder-io/ip-finder-cli
Il client ufficiale da riga di comando per IPFinder
 leonidus0x10/cve-2021-1675-scanner
Scanner di vulnerabilità per CVE-2021-1675/PrintNightmare
 qyvora/qyvora-anansi
Motore di intelligence per la superficie di attacco, pensato per il terminale. Costruito per velocità, portabilità e segnale tecnico grezzo.
 qruiqai/leakish
Rilevatore di fughe di privacy nel browser — otto moduli di rilevamento, punteggio di rischio e cronologia per account, tutto nel tuo browser.
 ianxtianxt/dbscanner
Rilevamento batch di accessi non autorizzati e password deboli
 nccgroup/thingernet-graph
Script Python per generare una rappresentazione Cypher di neo4j di una raccolta di dispositivi IoT per visualizzazione e interrogazione.
 rwincey/cve-2020-5902-nse
Script NSE di Nmap per il rilevamento e lo sfruttamento di CVE-2020-5902, una vulnerabilità di esecuzione di codice remoto nell'interfaccia utente di…
 nhpt/weblogic-ssrf_cve-2014-4210
Weblogic SearchPublicRegistries SSRF(CVE-2014-4210) Exploit Script basato su Python3
 nccgroup/nsdp-discover
Uno script nmap per individuare il servizio NSDP e recuperare informazioni di base.
 nu11secur1ty/nmap-cheat-sheet
Cheat sheet curata per Nmap, che copre la selezione dei target, la scansione delle porte, il rilevamento di servizi/OS, gli script NSE e i formati di…
 t1gr3s/airo-heat
Repository del team T1GR3$ all'hackathon di Cybercamp 2018
 go0dspeed/spill
Scanner POC per CVE-2024-47176
 yv1ing/secbox
Conduzione di test di cybersecurity utilizzando l'agente pi in un ambiente sandbox preconfigurato.
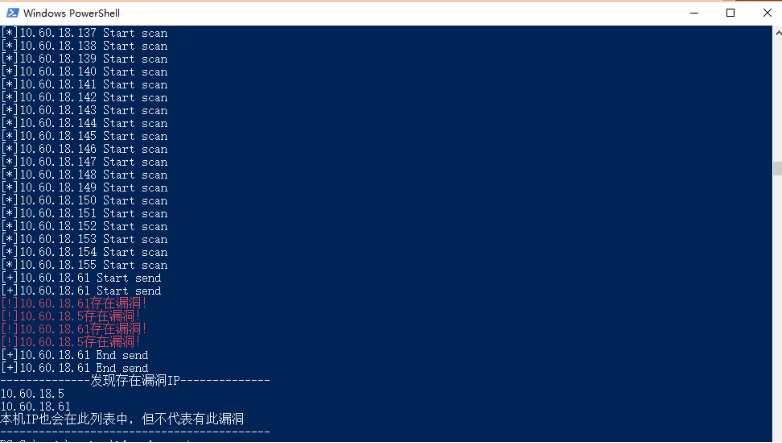 etocheney/javadeserialization
Uno scanner di vulnerabilità di deserializzazione Java mirato a vulnerabilità simili a CVE-2017-10271.
 m0usem0use/erl_mouse
Python script per trovare target vulnerabili di CVE-2025-32433
 ankhcorp/nuke.sh
Script di ricognizione passiva e mappatura della superficie di attacco basato su Bash, utilizzando solo API pubbliche e strumenti Linux standard…

 vqkro/ultrasploiter
Un singolo binario che unisce un port scanner, l'indice completo di Exploit-DB (47k voci) e moduli exploit eseguibili in un unico strumento. Scritto…
 dejanlevaja/enum_shares
Strumento di enumerazione delle cartelle condivise








