
 #1
Strumenti per la valutazione, il test e lo sfruttamento di applicazioni e dispositivi mobili (Android, iOS).
Raccomandato da Kitploit

 feiguang-ai/plz110-6.12.69-cve-2026-64560-ksu
OnePlus 15T (PLZ110) root temporaneo + presa in carico per-boot di KernelSU: backport di CVE-2026-64560, nessuna scrittura sulla partizione, si…
 spiralbl0ck/remote-buffer-overflow-over-wifi_stack-in-wpa_supplicant-binary-in-android-11-platform-samsung-a20e
Overflow del buffer remoto su wifi_stack nel binario wpa_supplicant in Android 11, piattaforma: samsung a20e, opzioni stock, quindi funziona subito…
 reverseclabs/cve-2021-25374_samsung-account-access
Questo script può essere utilizzato per ottenere accesso all'account Samsung di una vittima se hanno una versione specifica di Samsung Members…
 owasp/mas-crackmes
The MAS Crackmes aka. UnCrackable Apps, una raccolta di sfide di reverse engineering mobile facente parte del progetto OWASP MAS.
 shinyquagsire23/cve-2020-12753-poc
Una prova di concetto per CVE-2020-12753
 sarabpal-dev/cheese-cake
Una proof-of-concept per CVE-2025-21479, concatenata con una tecnica Dirty Pagetable.
 mobilehackinglab/ghostlock-a17
Exploit del kernel per la CVE-2026-43499 su Samsung Galaxy A17 che consente di ottenere i privilegi di root tramite bypass di KDP, recupero di KASLR…
 kasif-dekel/whatsapp-rce-patched
cve-2019-11931
 polo35/cve-2020-0022
CVE-2020-0022 sfruttamento della vulnerabilità su Bouygues BBox Miami (Android TV 8.0 - ARM32 Cortex A9)
 omerporze/brokentooth
POC per CVE-2018-4327
 xianwan1314/cve-2026-43499-poc-analysis
Analisi delle vulnerabilità e Proof of Concept (PoC) per la CVE-2026-43499 che colpisce i dispositivi Xiaomi. Solo a scopo educativo e di ricerca.
 derrumbe/ruse
Applicazione mobile basata su fotocamera che cerca di alterare le foto per preservarne l'utilità per gli esseri umani, rendendole inutilizzabili per…
 0xbinder/android-kernel-exploitation-lab
Questo laboratorio ti guida nella configurazione di un ambiente per esplorare CVE-2019-2215, una vulnerabilità critica del kernel Android nel…
 jgoyd/glass-cage-ios18-cve-2025-24085-cve-2025-24201
Glass Cage è una catena RCE zero-click basata su PNG in iOS 18.2.1, che aggira la protezione della modalità LockDown sfruttando ImageIO…
 lw5959/xring-cve-2026-98260
CVE-2026-98260(fs/exec.c POSIX CPU timer UAF)XRING O1 / Android 17 / 6.18.21 研究记录与 PC 一键流程(授权设备安全研究)
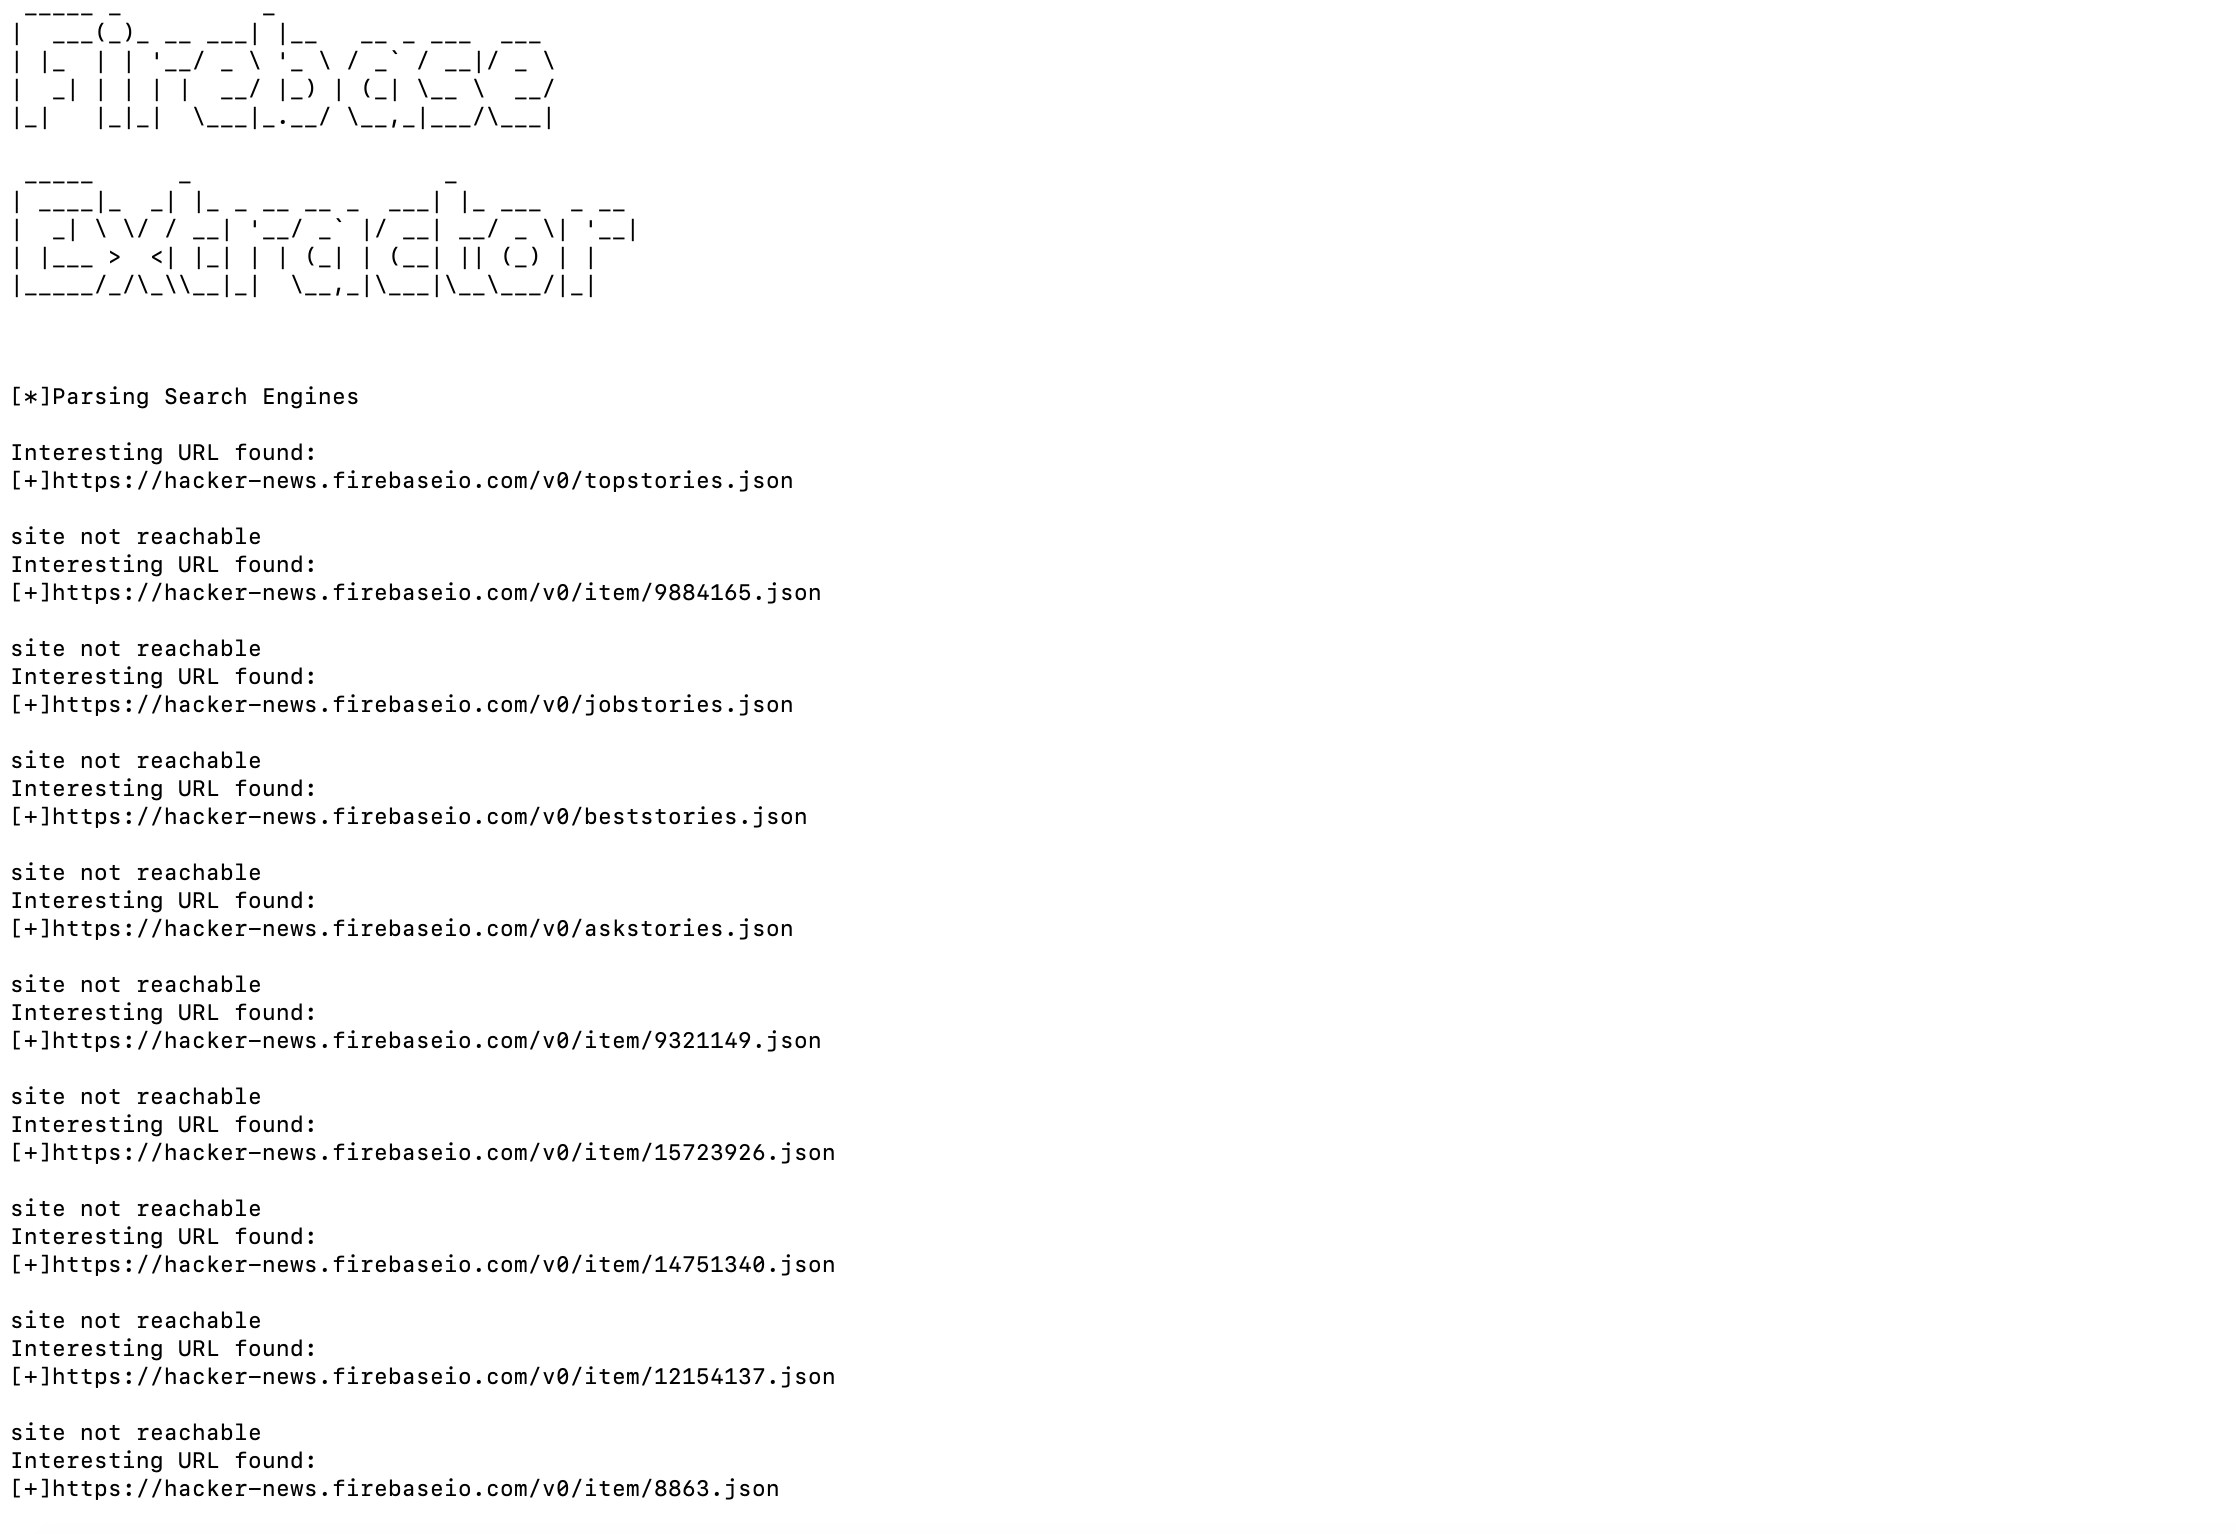 viperbluff/firebase-extractor
Uno strumento scritto in Python per lo scraping di dati Firebase
 suffixing/apkscope
Android reverse engineering for humans and AI agents: typed Java in milliseconds, xrefs, API and secret recon, APK diff, re-signing, a native viewer…
 anasfik/flutterguard
See what ships inside a Flutter app. On-device, offline audits for Flutter APKs: libraries, endpoints, exposed strings and package policy. No root,…








