
 #1
Strumenti per la valutazione, il test e lo sfruttamento di applicazioni e dispositivi mobili (Android, iOS).
Raccomandato da Kitploit

 lyravoid/kernelpatch
Applica patch e hook al kernel Linux utilizzando solo un'immagine del kernel ridotta, estraendo i simboli e iniettando codice per l'hooking inline e…
 webldix/cve-2024-31317-poc-deployer
Strumento di distribuzione automatizzata per il PoC di CVE-2024-31317 su Android 9-13, che consente l'escalation dei privilegi tramite iniezione…
 cybersecsi/robodroid
Gestire macchine Android con comportamenti predefiniti per ambienti Cyber Range.
 yijiacloud/ghostlock-cve-2026-43499-4.19-k40
CVE-2026-43499 (GhostLock) rtmutex remove_waiter() UAF local-root PoC adattato per i kernel Qualcomm Android 4.19 (Redmi K40 / classe Snapdragon…
 hadesscs/artemis
Estrae e investiga l'infrastruttura (IP, domini) da file APK, con analisi del manifest e interrogazione WHOIS per la ricognizione di applicazioni…
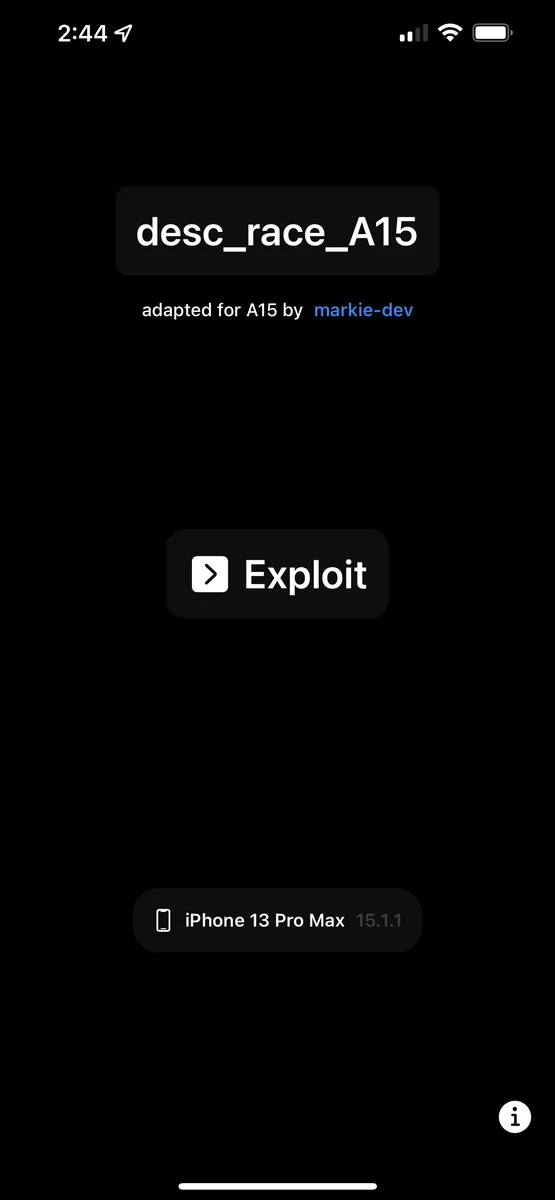 markie-dev/desc_race_a15
# CVE-2021-30955 iOS 15.1.1 POC per dispositivi con 6GB di RAM (A14-A15)
 ashujaiswal109/cve-2019-11932
Semplice POC per sfruttare il bug double-free di WhatsApp in DDGifSlurp nel file decoding.c nella libreria libpl_droidsonroids_gif
 alfa100001/-cve-2017-0785-blueborne-poc
CVE-2017-0785 BlueBorne PoC
 blacksnufkin/geckodroid
Client Android per il framework Adaptix C2 che consente la gestione remota degli agent, shell interattive per comandi, controllo dei listener,…
 valbrux/cve-2019-11932-supportapp
Questo file di codice nativo mira a essere complementare all'exploit RCE pubblicato per Whatsapp GIF da Awakened, calcolando l'indirizzo della…
 owasp/mas-website
Il sito web dell'OWASP Mobile Application Security Project è l'hub centrale per standard, guide e risorse leader del settore, aiutando sviluppatori e…
 quyicheng03-boop/xiaomi15-dada-cve-2026-64560
Adattamento del CVE-2026-64560 legato al dispositivo per Xiaomi 15 dada OS4.0.0.8
 people-11/cve-2025-10184_poc
Android APK proof-of-concept per CVE-2025-10184, che dimostra l'elusione del permesso di lettura SMS nei provider di telefonia OPPO/OnePlus. Include…
 xtiankisutsa/twiga
Uno strumento che enumera i dispositivi Android per ottenere informazioni utili per comprendere il loro funzionamento interno e per lo sviluppo di…

 theshinigami/mafrida
Un modulo Magisk che semplifica l'esecuzione del server Frida su Android, con comandi di gestione facili per scaricare versioni specifiche, abilitare…
 cellebrite-labs/pplorer
Plugin IDA che risolve le chiamate PPL nella funzione PPL sottostante effettiva.
 dimitrifourny/cve-2019-2215
Escalation dei privilegi su Android tramite un use-after-free in binder.c








