
 #1
Strumenti per l'estrazione, la conservazione e l'analisi dei dati da dispositivi mobili (smartphone, tablet).
Raccomandato da Kitploit

 mvt-project/androidqf
androidqf (Android Quick Forensics) helps quickly gathering forensic evidence from Android devices, in order to identify potential traces of…
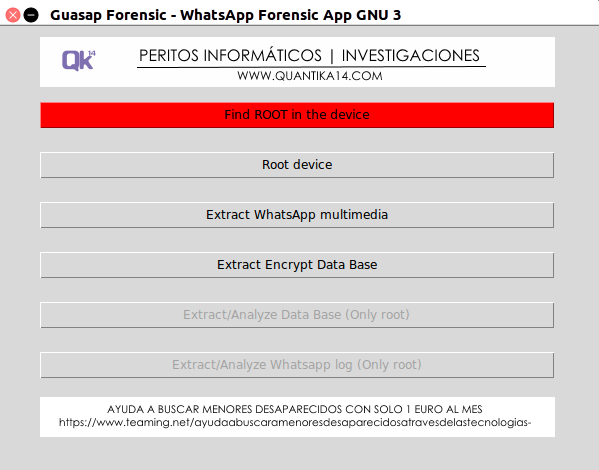 quantika14/guasap-whatsapp-foresincs-tool
Strumento Forense per WhatsApp
 orlikoski/skadi
Raccogli, elabora e caccia con dati basati sull'host da MacOS, Windows e Linux
 qeeqbox/analyzer
Analizza, estrai e visualizza caratteristiche, artefatti e IoC di file e dump di memoria (binari Windows, Linux, Android, iPhone, Blackberry, macOS,…
 realitynet/android-forensics-references
Riferimento curato per artefatti forensi Android e percorsi di log, con link a writeup di CTF, articoli di ricerca e strumenti di analisi di…
 barghest-ngo/mesh
VPN mesh peer-to-peer crittografata per la forensic mobile remota, che abilita l'acquisizione wireless tramite ADB e libimobiledevice, il…
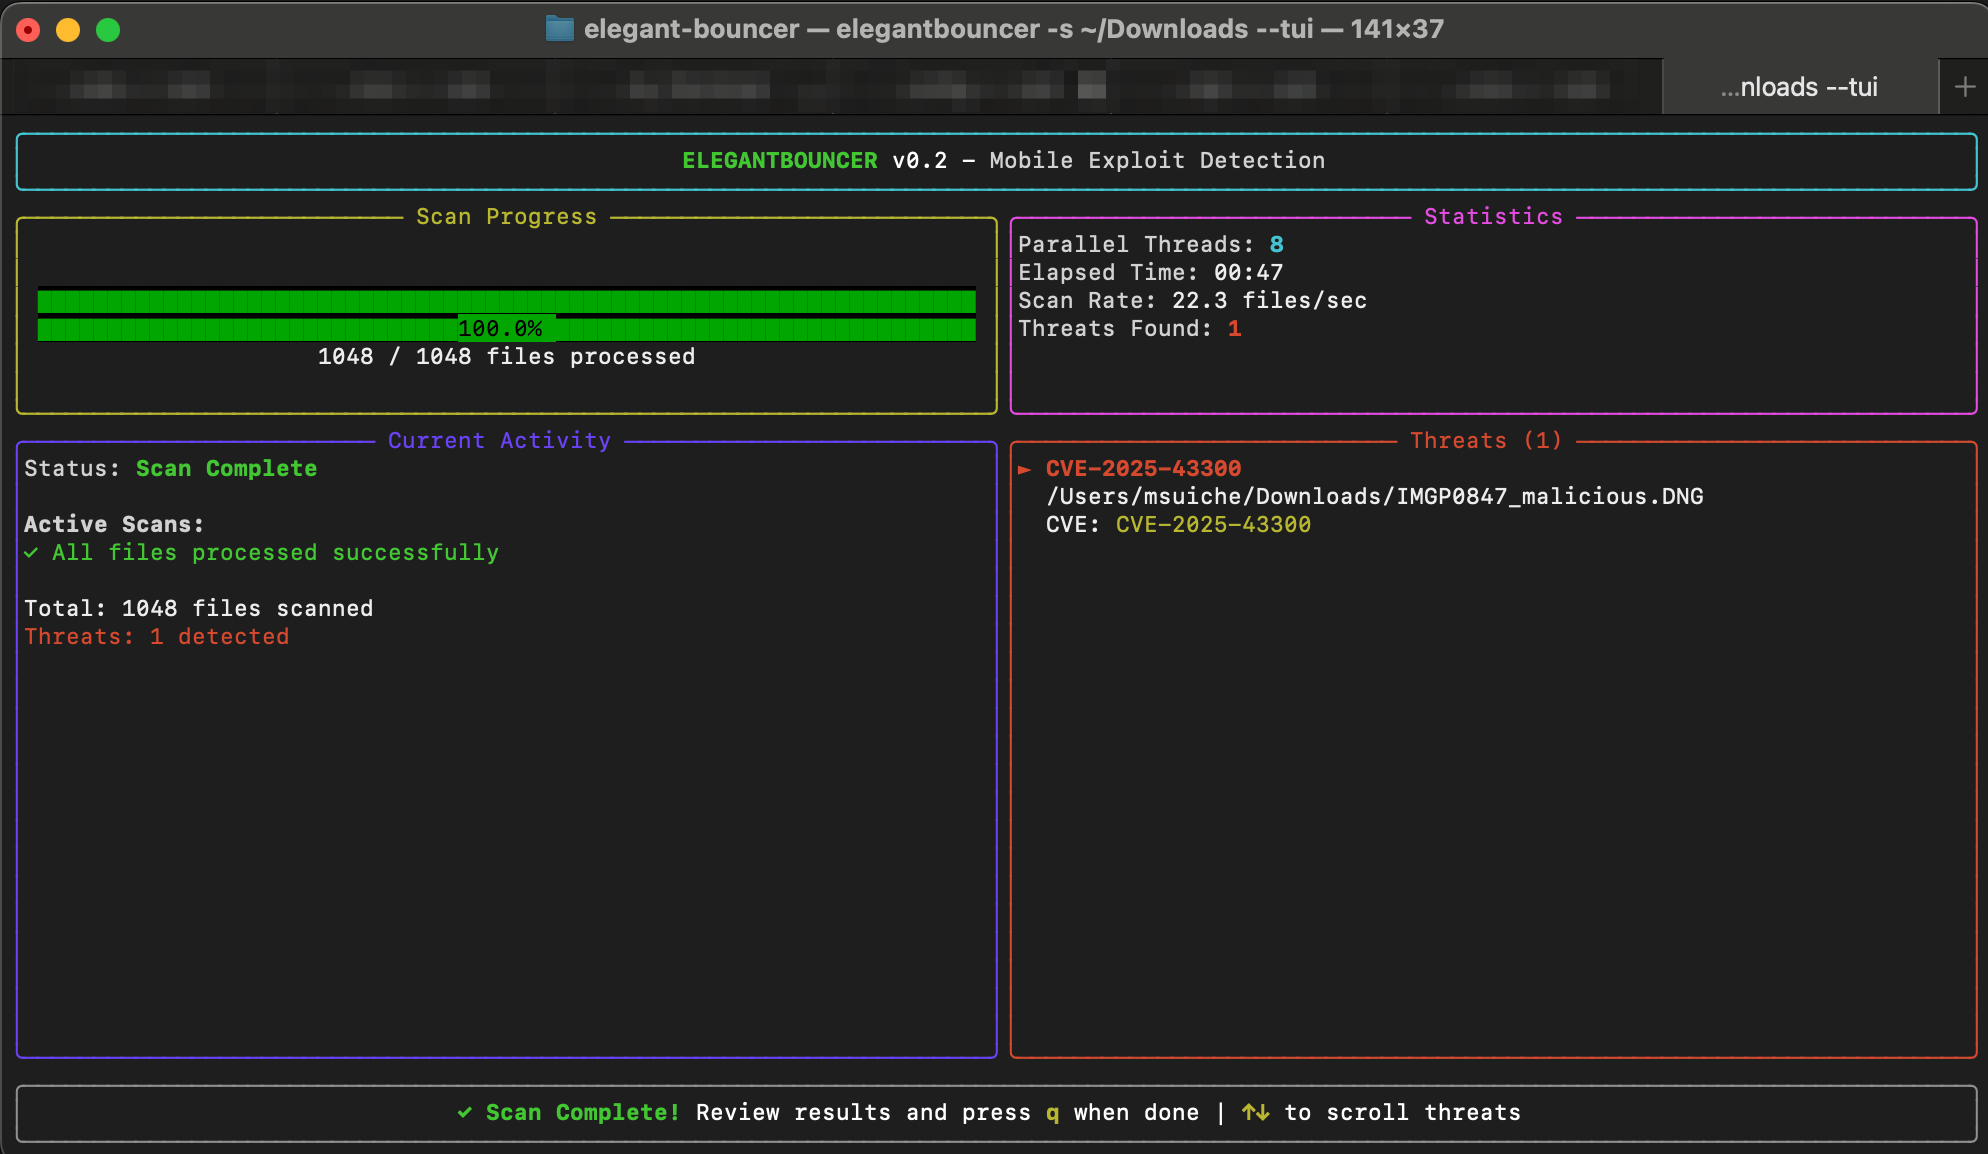 msuiche/elegant-bouncer
ELEGANTBOUNCER è uno strumento di rilevamento per exploit mobili basati su file.

 santoku/santoku-linux
Distro Linux per sicurezza mobile, analisi malware e forense digitale
 marcog3/whatsdump
Estrai la chiave privata di WhatsApp da qualsiasi dispositivo Android non rooted (supporta Android 7+)
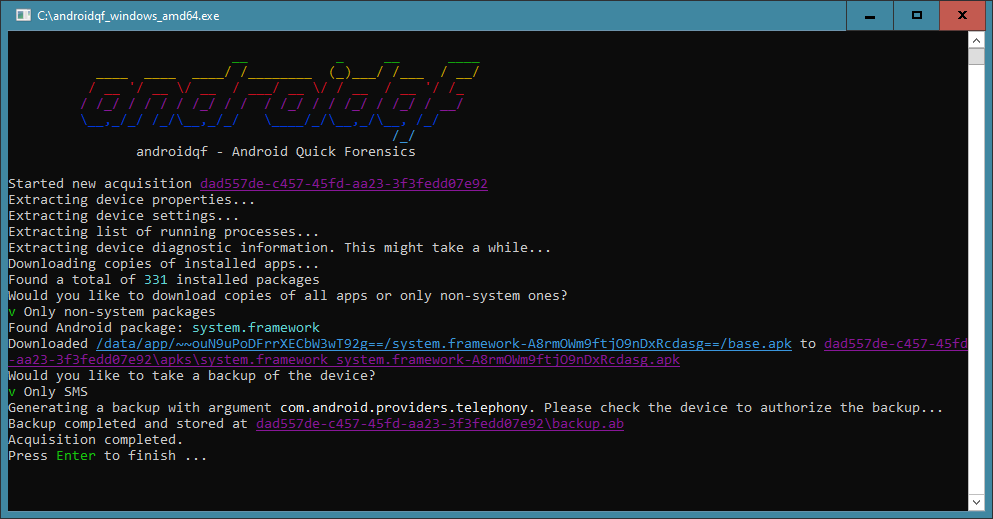 botherder/androidqf
Strumento forense portatile per dispositivi Android che raccoglie dati rilevanti tramite USB debugging per identificare potenziali spyware o tracce…
 realitynet/ios_triage
Script Bash per estrarre dati da un dispositivo iOS "chekcra1ned"
 jfarley248/meat
Questo toolkit mira ad aiutare i forensi a eseguire diversi tipi di acquisizioni su dispositivi iOS.
 piotr-kniaz/eslockdecryptor
Tool for recovering and decrypting ES File Explorer encrypted files (.eslock)
 appliedsec/forensicscanner
Scanner forense
 cyberhatcoil/acf
Analisi forense delle connessioni Android
 telegrip/telegrip
Strumento forense GUI per acquisire e analizzare dati Telegram da dispositivi Android. Analizza messaggi, media e metadati; genera report con…
 fkie-cad/sandroid_dexray-intercept
Un tool di analisi malware Android che crea profili runtime completi intercettando il comportamento delle applicazioni attraverso crittografia, file…







