piotr-kniaz/eslockdecryptor
Strumento per il recupero e la decifratura dei file cifrati di ES File Explorer (.eslock)


ESLockDecryptor è uno strumento da riga di comando progettato per recuperare e decifrare i file crittografati da ES File Explorer (file con estensione .eslock). Dimostra l'impatto reale della CWE-327 (Uso di un algoritmo crittografico debole o rischioso) presente nell'applicazione ES File Explorer. A causa di difetti fondamentali nel modo in cui ES File Explorer implementa la crittografia per i file .eslock, questa utility è in grado di aggirare con successo la protezione e recuperare i dati originali.
ESLockDecryptor consente di elaborare singoli file, directory e di tentare il ripristino di file parzialmente danneggiati.
[!WARNING] SOLO PER USO LEGALE! Questo software è progettato per scopi educativi, ricerca sulla sicurezza e uso legittimo nell'ambito della digital forensics. È inteso ad aiutare gli utenti a recuperare i propri dati o ad assistere professionisti autorizzati nell'analisi di artefatti/prove.
L'autore non è responsabile per qualsiasi uso illegale di questo strumento. L'utilizzo di questo software per attaccare obiettivi senza previo consenso reciproco è illegale. È responsabilità dell'utente finale rispettare tutte le leggi locali, statali e federali applicabili. Lo sviluppatore non si assume alcuna responsabilità e non è responsabile per qualsiasi uso improprio o danno causato da questo programma.
ESLockDecryptor WebUI (soluzione semplice per la maggior parte degli utenti)
Tutte le operazioni di decifratura vengono eseguite localmente nel tuo browser tramite WebAssembly. I tuoi file e le tue chiavi non lasciano mai il tuo dispositivo.
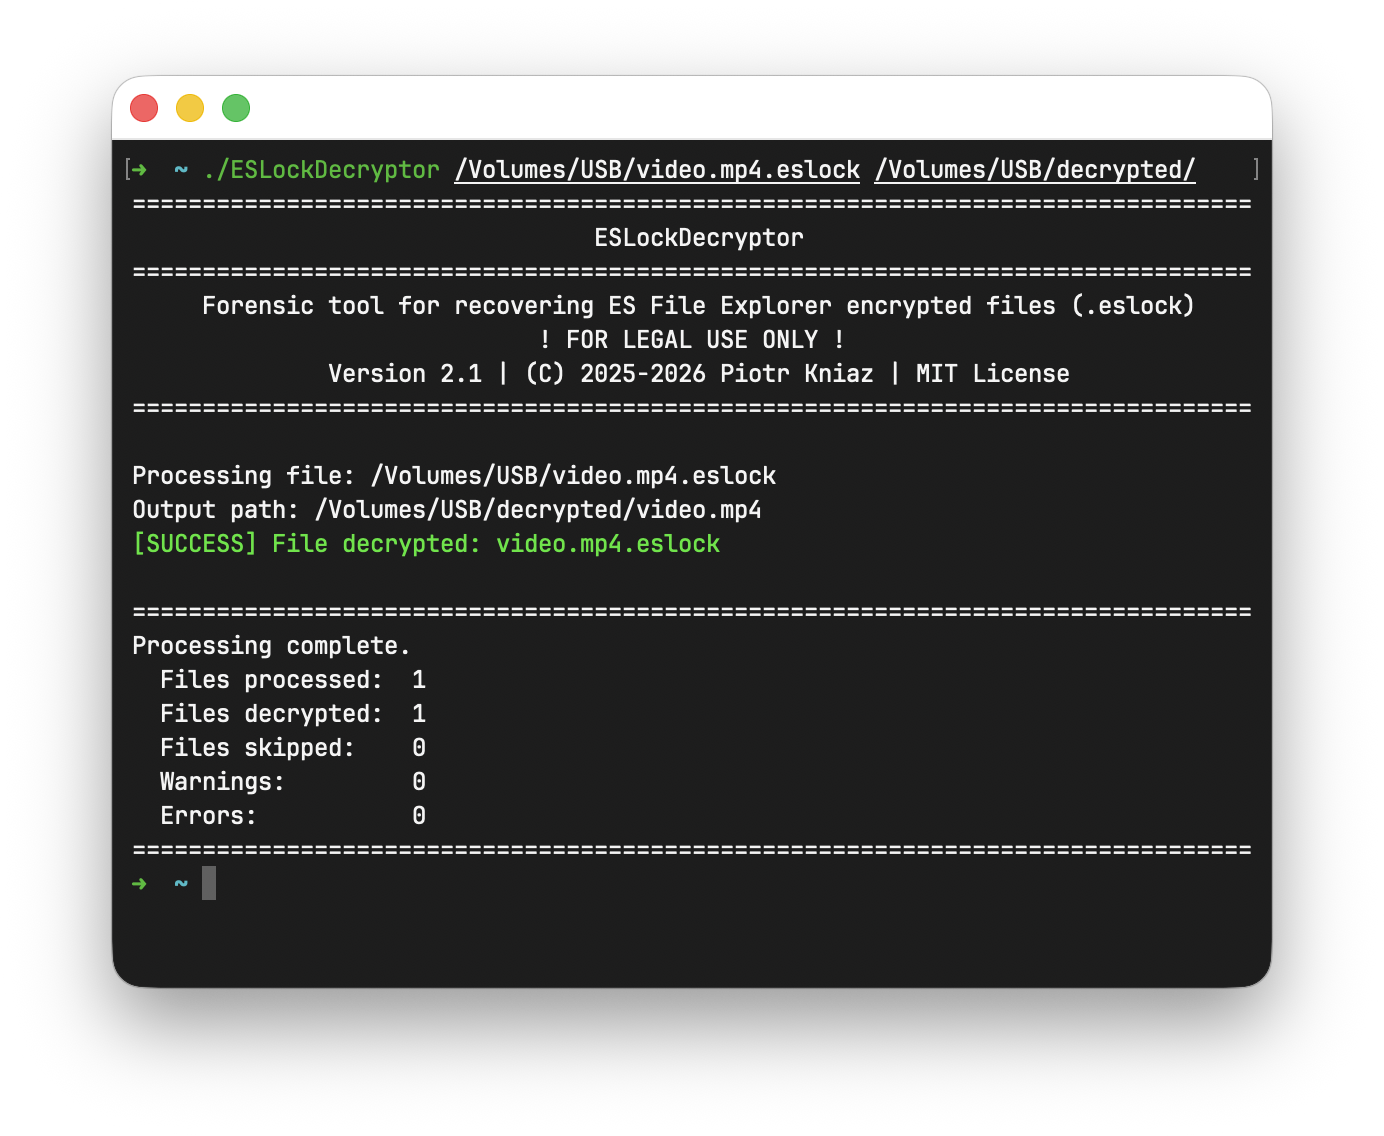
ESLockDecryptor CLI (per utenti tecnici e digital forensics)
ESLockDecryptor.Core (per sviluppatori)
.eslock.Puoi scaricare gli ultimi binari precompilati per il tuo sistema dalla pagina Releases.
L'installazione di .NET Runtime non è richiesta.
Piattaforme supportate:
Questo è uno strumento a interfaccia a riga di comando (CLI). È pensato per essere eseguito da un terminale (Prompt dei comandi, PowerShell, Bash).
Non eseguirlo con un doppio clic:
Modo corretto:
cd path/to/tool).ESLockDecryptor [<input> [<output>]] [options]
Tutte le directory vengono elaborate ricorsivamente. La directory di output avrà la stessa struttura della directory di input.
Se l'argomento <output> viene omesso (Scenari 1 e 2), l'utility crea automaticamente una nuova directory nella posizione di lavoro corrente usando il formato:
decrypted-[timestamp]
(ad es., decrypted-20260214-231500)
Requisito: posizionare l'eseguibile ESLockDecryptor direttamente all'interno della cartella contenente i file .eslock cifrati.
./ESLockDecryptor
Lo strumento analizzerà la directory corrente e salverà i file decifrati in una nuova cartella con timestamp. Posizione del risultato: ./decrypted-[timestamp]
Specificare il percorso della directory contenente i file cifrati. La cartella di output (decrypted-[timestamp]) verrà creata accanto alla directory specificata.
./ESLockDecryptor "path/to/encrypted_directory"
Posizione del risultato: path/to/decrypted-[timestamp]
Se viene specificato un file, la directory di output verrà creata accanto al file.
./ESLockDecryptor "path/to/file.eslock"
Posizione del risultato: path/to/decrypted-[timestamp]
Specifica esattamente da dove prendere i file e dove salvare le versioni decifrate.
./ESLockDecryptor "encrypted/path" "decrypted/path"
Se la directory di output non esiste, verrà creata.
Flag principali:
--verbose o -v. Stampa il log dettagliato.--overwrite. Sovrascrive il file se esiste già nella directory di output.--read-only. Legge e stampa solo i metadati (nessuna decifratura).Se il file è danneggiato, è possibile utilizzare flag aggiuntivi:
--ignore-crc. Continua anche se la verifica del checksum fallisce.--password <password> o -p <password>. Usa la password fornita per la decifratura, ignorando la chiave dai metadati.--key <key> o -k <key>. Usa la chiave fornita per la decifratura, ignorando la chiave dai metadati.--heuristic. Ricerca e analisi euristica dei metadati.--raw-decrypt <auto|full|partial[:size]>. Ignora i metadati e decifra il file con la chiave o la password fornite.