
 #1
Strumenti per l'estrazione, la conservazione e l'analisi dei dati da dispositivi mobili (smartphone, tablet).
Raccomandato da Kitploit

 blacktop/ipsw-diffs
Publishes per-build diffs of iOS, iPadOS, and macOS IPSW firmware releases, enabling binary-level comparison of system components across versions and…
 fkie-cad/sandroid_dexray-intercept
Un tool di analisi malware Android che crea profili runtime completi intercettando il comportamento delle applicazioni attraverso crittografia, file…
 alonemonkey/frida-ios-dump
Extracts decrypted IPA files from jailbroken iOS devices using Frida for reverse engineering, security analysis, and mobile app pentesting.
 jtsylve/lime
Modulo del kernel per l'acquisizione della memoria volatile da dispositivi Linux e Android, che produce acquisizioni valide ai fini forensi su disco…
 log2timeline/plaso
Motore di digital forensics che analizza log, file e artefatti di sistema per costruire super timeline, consentendo la correlazione cronologica degli…
 google/timesketch
Piattaforma collaborativa di analisi delle timeline forensi per l'acquisizione, la ricerca e l'annotazione dei log degli eventi, a supporto delle…
mvt-project/mvtToolkit di raccolta e analisi forense per dispositivi Android e iOS per identificare potenziali compromissioni da spyware noti utilizzando indicatori…
 abrignoni/aleapp
Android Logs Events And Protobuf Parser
 abrignoni/ileapp
Parses iOS and iPadOS forensic extractions into HTML, TSV, timeline, KML, and LAVA reports with modular artifact discovery and encrypted iTunes…
 blacktop/ipsw
Coltellino svizzero per la ricerca iOS/macOS
 realitynet/android-forensics-references
Riferimento curato per artefatti forensi Android e percorsi di log, con link a writeup di CTF, articoli di ricerca e strumenti di analisi di…
 andrewrathbun/dfirartifactmuseum
L'obiettivo di questo repository è archiviare gli artefatti di tutte le versioni di vari sistemi operativi e classificarli per tipo. Questo aiuterà…
 p1sec/qcsuper
QCSuper è uno strumento che comunica con telefoni e modem basati su Qualcomm, consentendo di catturare frame radio 2G/3G/4G grezzi, tra le altre cose.
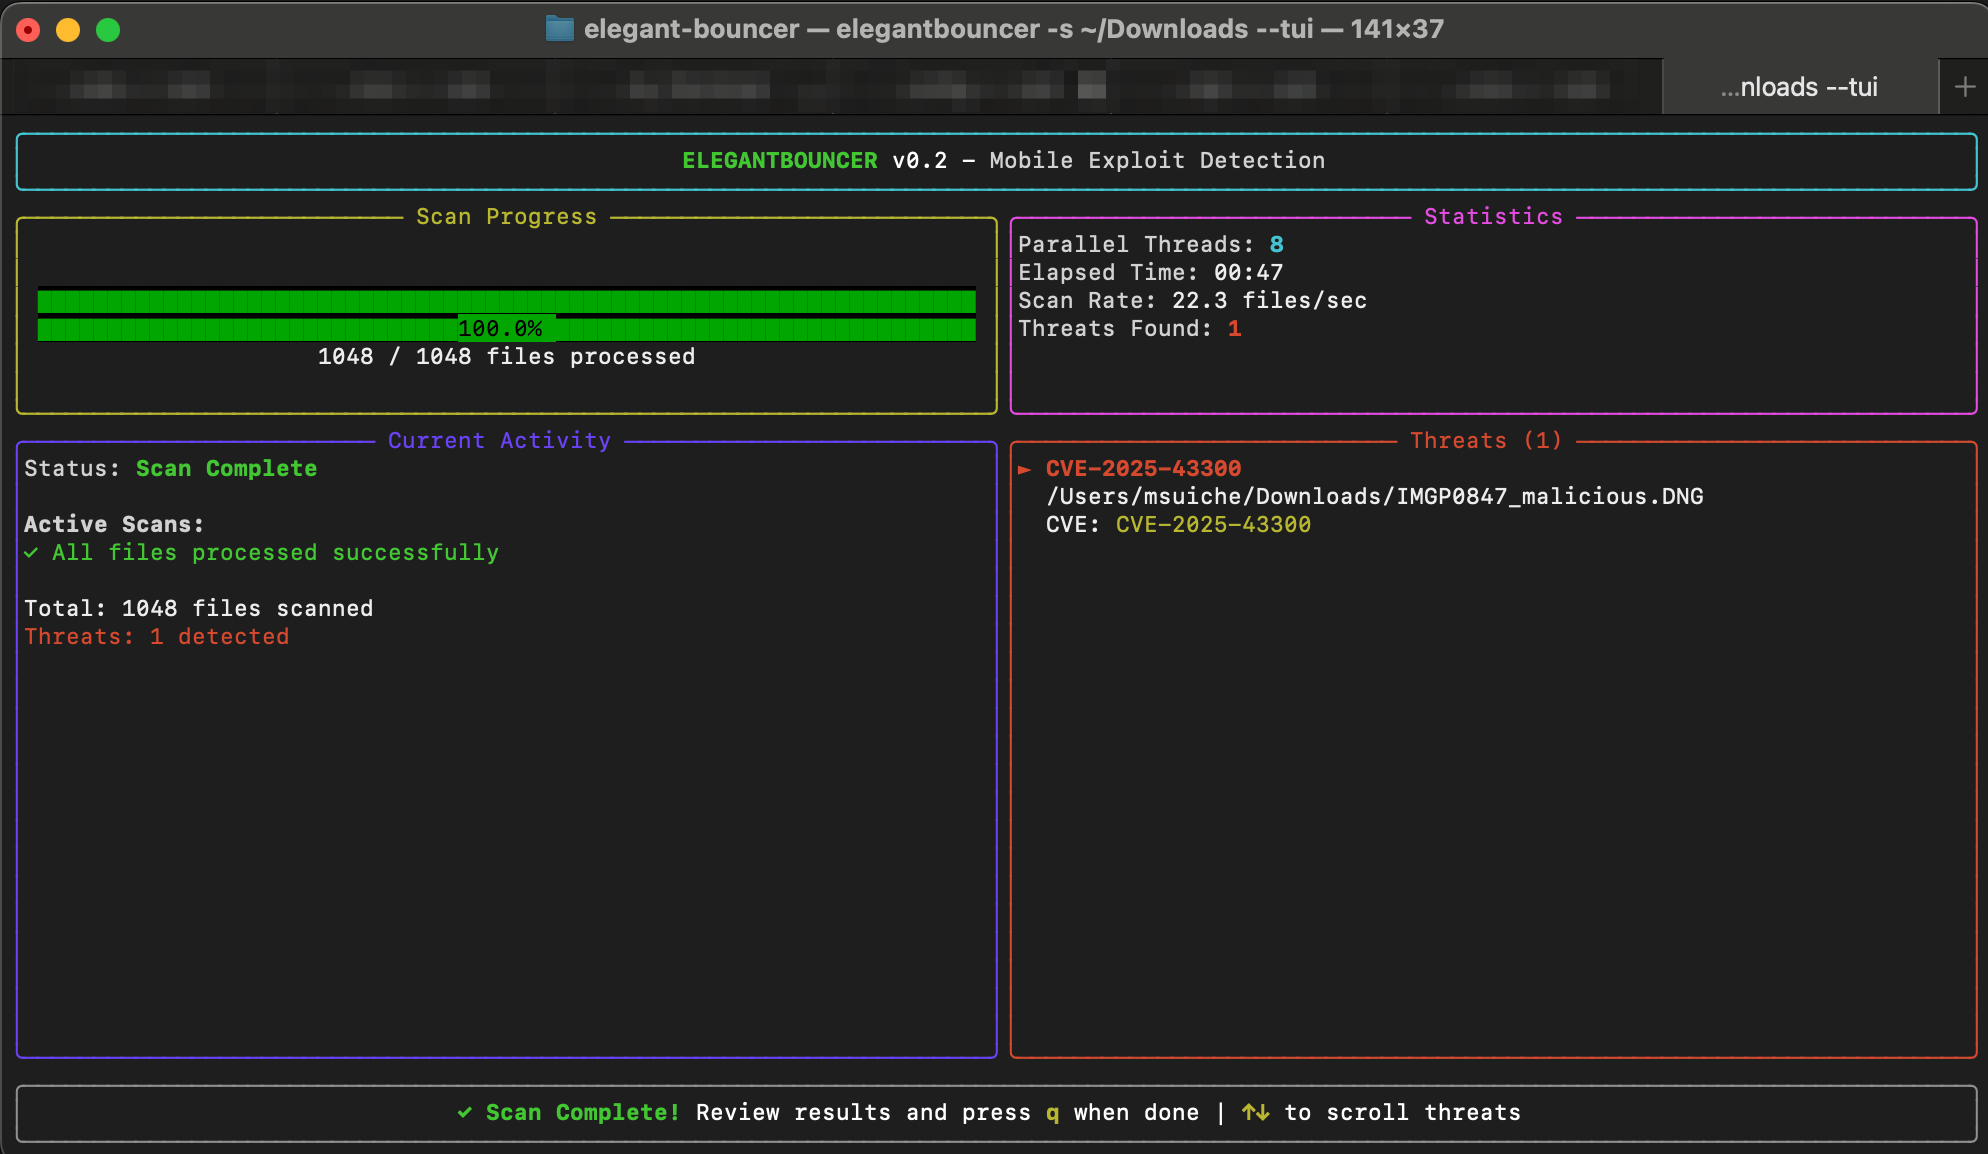 msuiche/elegant-bouncer
ELEGANTBOUNCER è uno strumento di rilevamento per exploit mobili basati su file.
 sleuthkit/autopsy
Autopsy® è una piattaforma di digital forensics e interfaccia grafica per The Sleuth Kit® e altri strumenti di digital forensics. Può essere…
 cyberhatcoil/acf
Analisi forense delle connessioni Android
 eldavoo/wa-crypt-tools
Gestire file WhatsApp .crypt12, .crypt14 e .crypt15.
 piotr-kniaz/eslockdecryptor
Tool for recovering and decrypting ES File Explorer encrypted files (.eslock)






