
 #1
Strumenti per audit configurazione, scansione conformità, benchmark hardening e rilevamento drift.
Raccomandato da Kitploit

 stackrox/kube-linter
KubeLinter è uno strumento di analisi statica che controlla i file YAML di Kubernetes e i chart Helm per garantire che le applicazioni rappresentate…
 zaydmulani09/sentrymcp
Uno scanner di sicurezza statico + runtime per server MCP (Model Context Protocol)
 zizmorcore/zizmor
Strumento di analisi statica per sistemi CI/CD che rileva e corregge problemi di sicurezza nelle configurazioni di GitHub Actions, Dependabot e…
 s0md3v/corsy
Scanner di misconfigurazione CORS
 fairwindsops/polaris
Validazione delle buone pratiche nei tuoi cluster Kubernetes
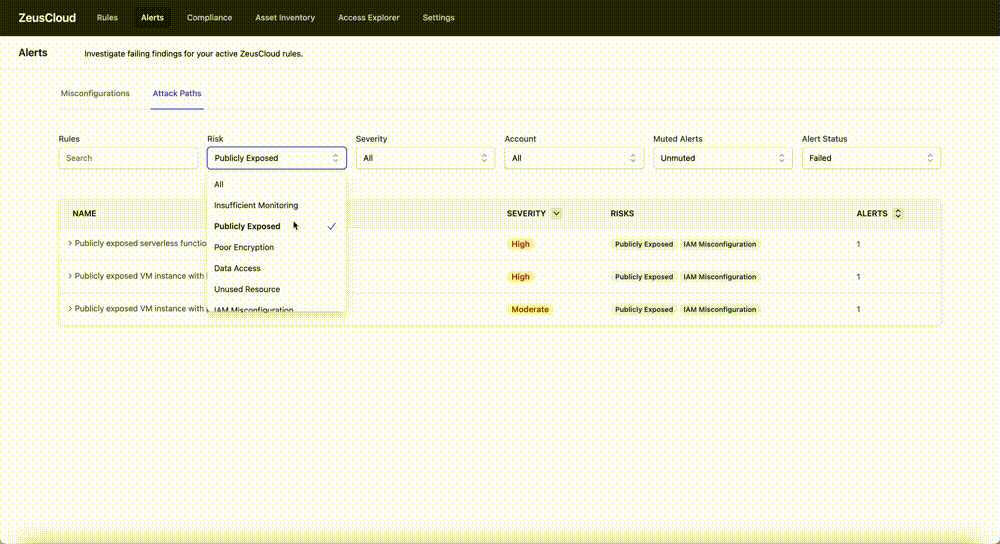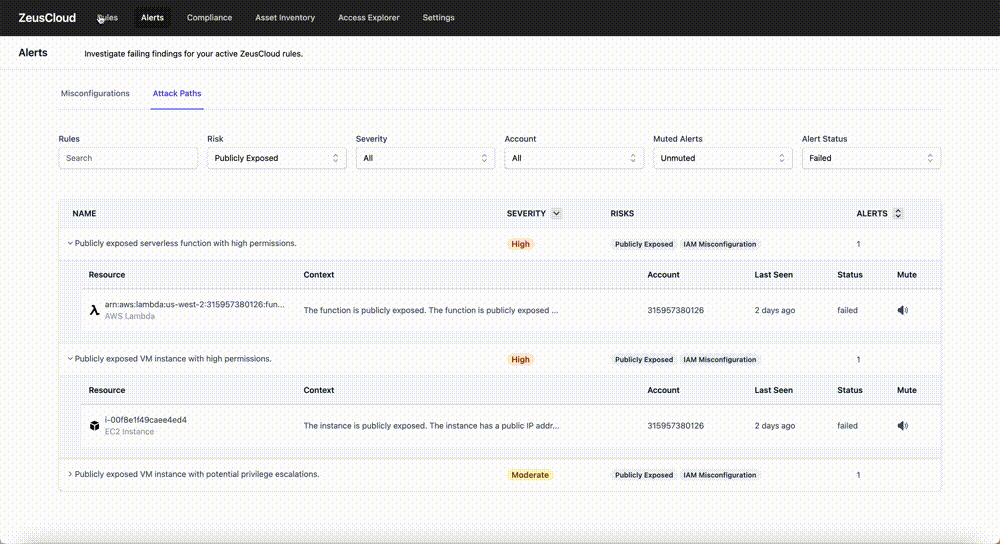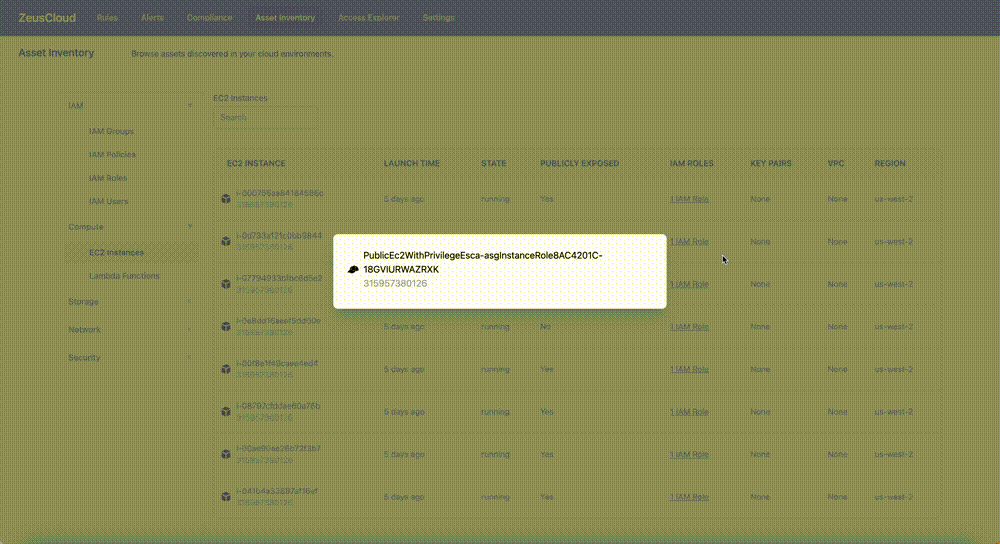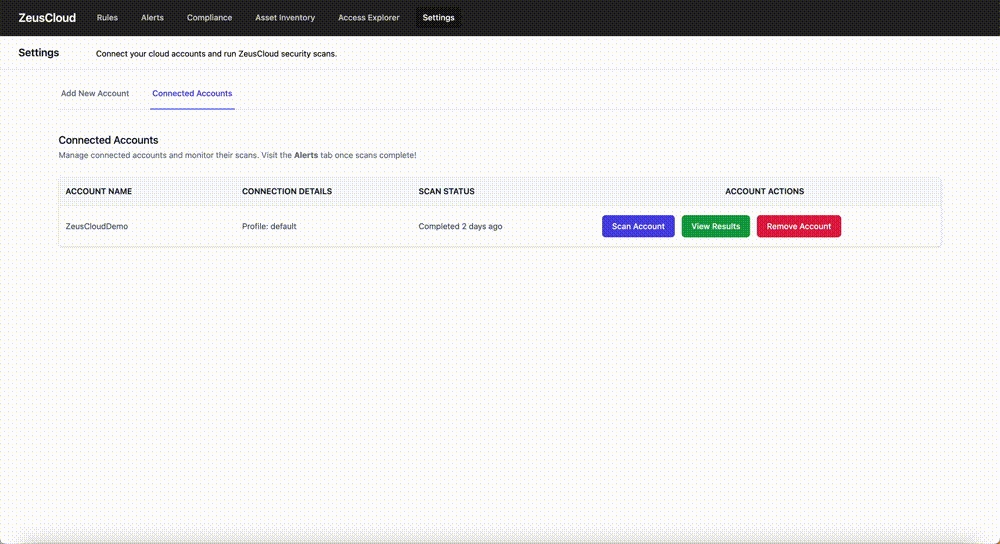 zeus-labs/zeuscloud
Piattaforma di sicurezza cloud open-source che scopre percorsi di attacco, identifica configurazioni errate, visualizza l'accesso IAM e fornisce…
 cogiceo/gpohound
Strumento offensivo di dump e analisi GPO che sfrutta e arricchisce i dati di BloodHound
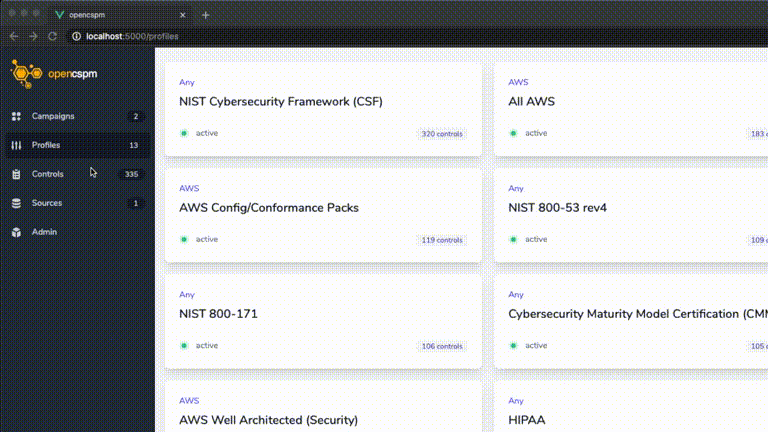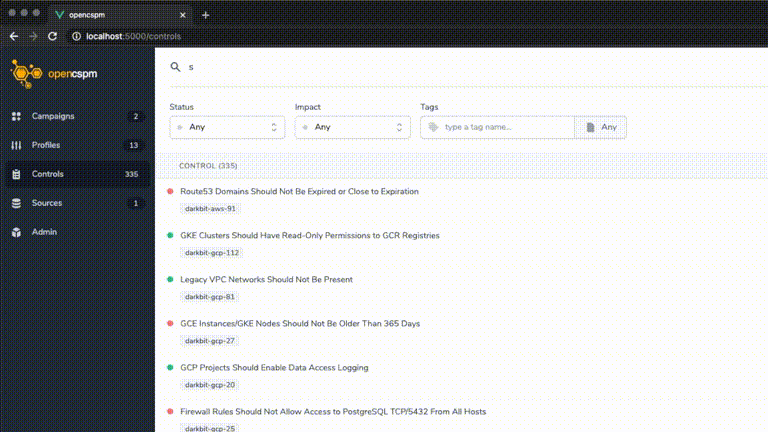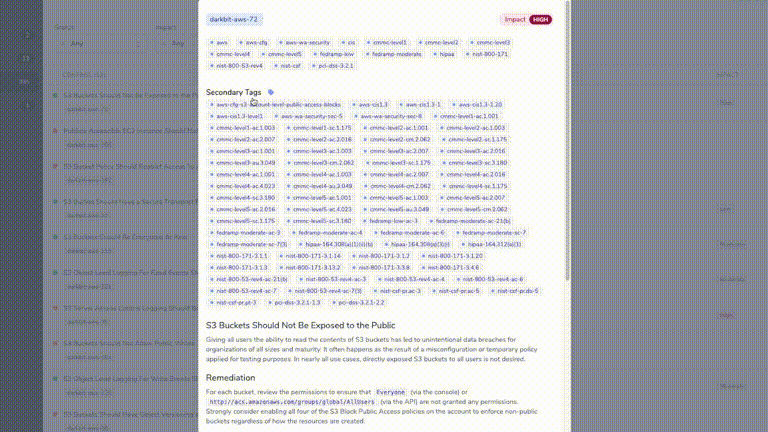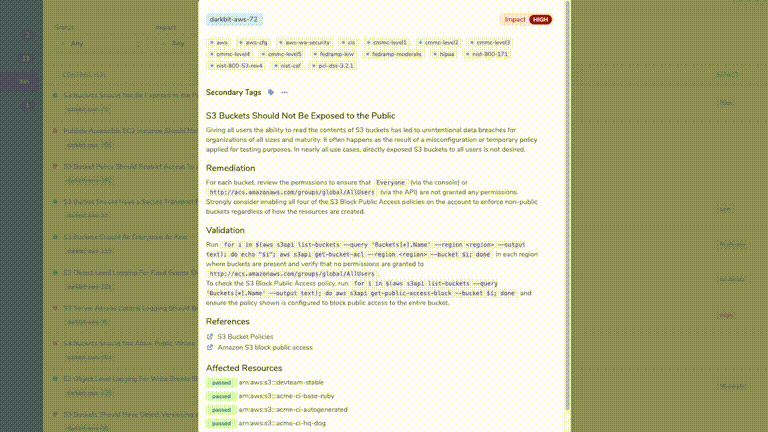 opencspm/opencspm
Motore aperto per la gestione della postura di sicurezza nel cloud
 santandersecurityresearch/corsair_scan
Scanner automatizzato per la configurazione errata CORS che testa l'iniezione dell'header Origin, la riflessione del wildcard e la perdita di…
 owasp/donkai
DonkAI è un laboratorio pratico per l'OWASP Top 10 per le applicazioni LLM (2025) - nessun LLM reale richiesto.
 jp1337/easywall
Interfaccia web per il firewall nftables su Linux, scritta in Go. L'applicazione si annulla da sola dopo 120 secondi a meno che non la confermi: non…
 nccgroup/scoutsuite
Strumento di audit di sicurezza multi-cloud che sfrutta le API dei provider cloud per raccogliere dati di configurazione, valutare la postura di…
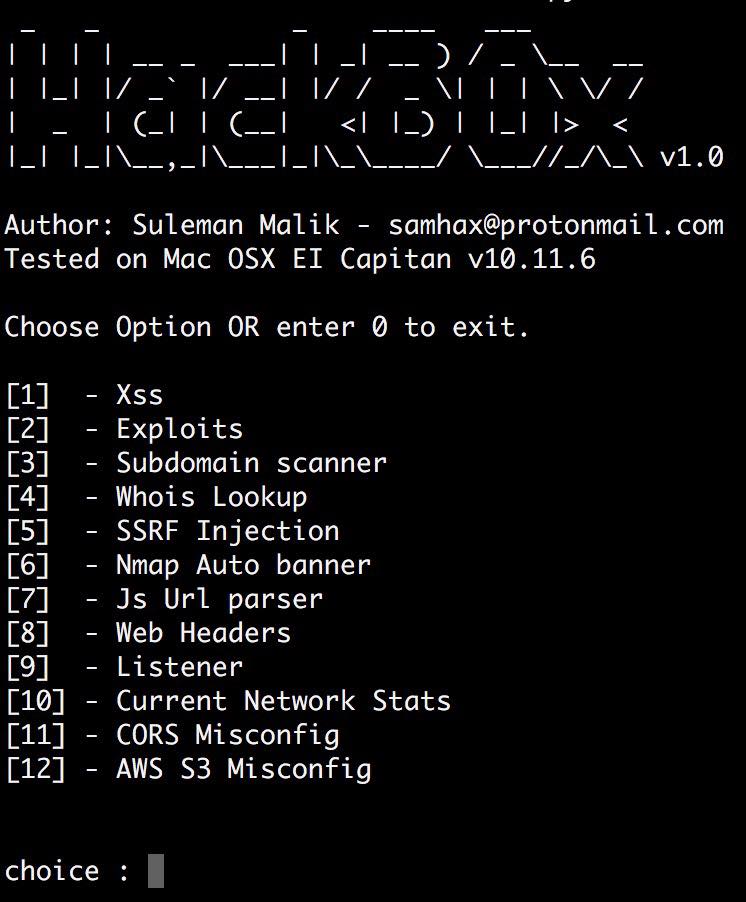 samhaxr/hackbox
HackBox è uno strumento potente e completo che combina una varietà di tecniche per valutazioni di sicurezza di applicazioni web e reti, inclusi test…
 sleventyeleven/linuxprivchecker
Script di enumerazione Linux locale che identifica vettori di escalation dei privilegi, incluse configurazioni errate, file scrivibili da tutti,…
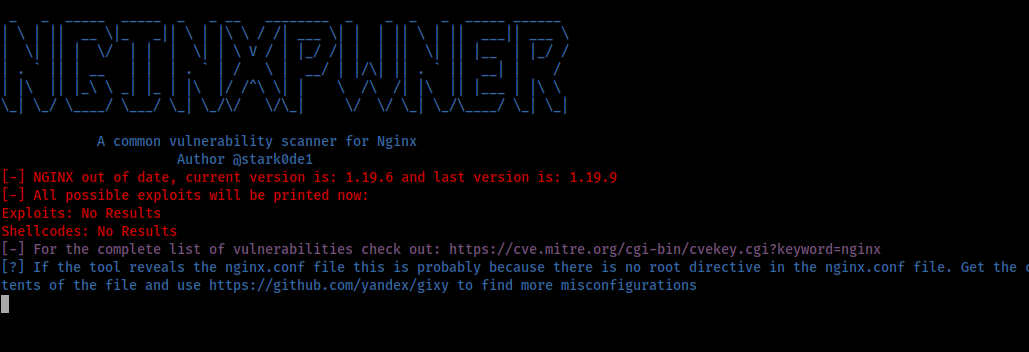 stark0de/nginxpwner
Nginxpwner è un semplice strumento per individuare comuni errori di configurazione e vulnerabilità di Nginx.
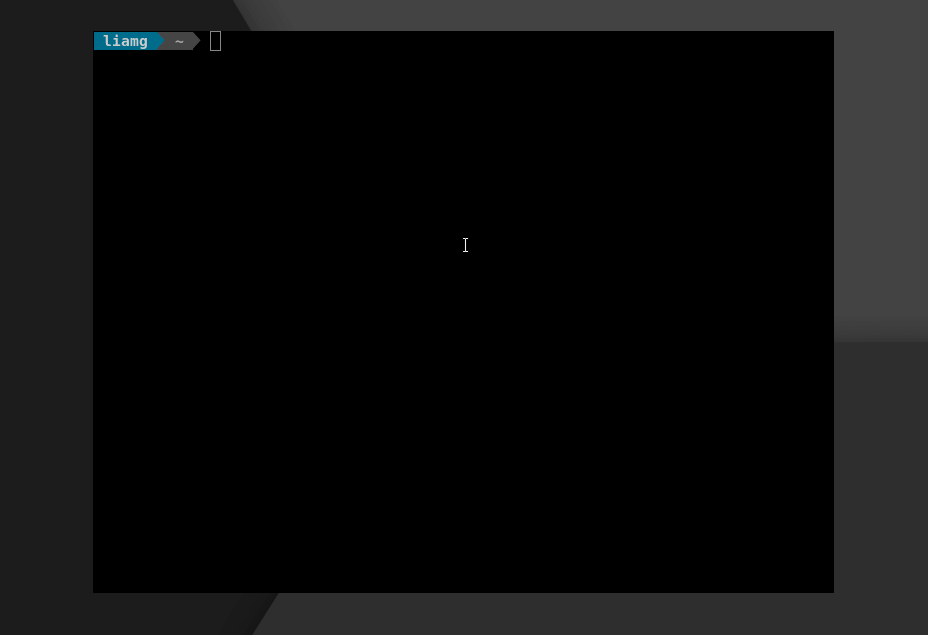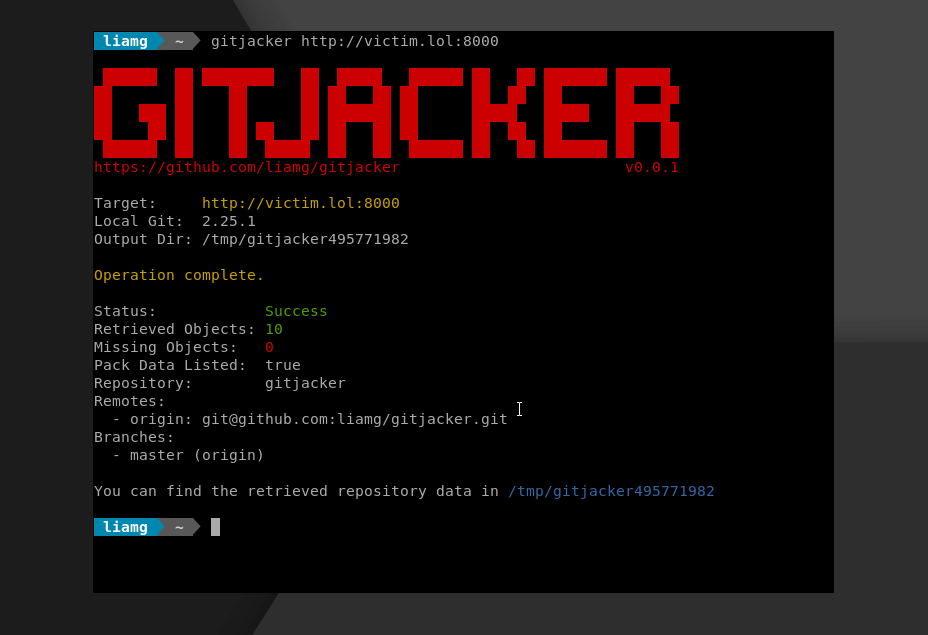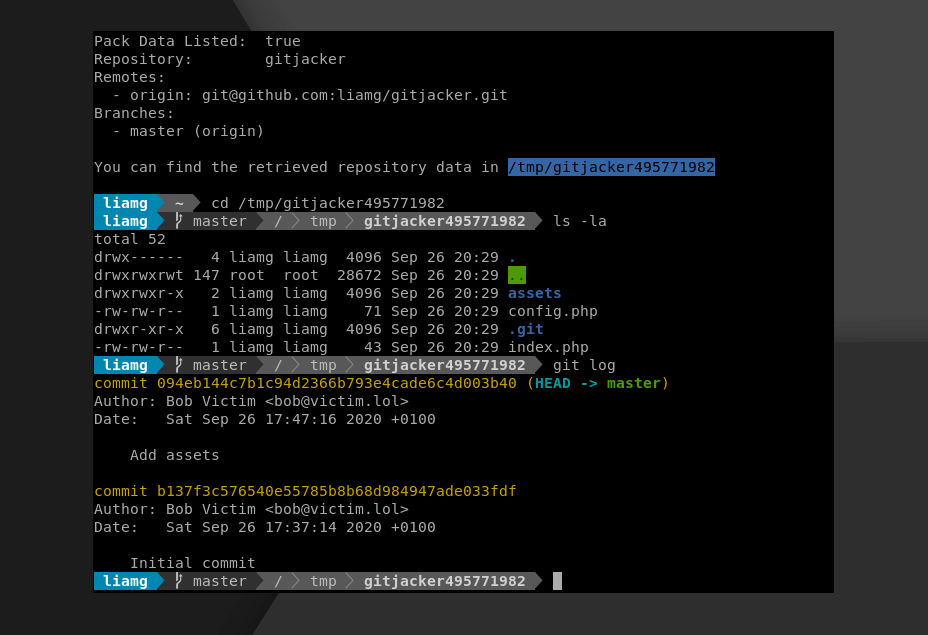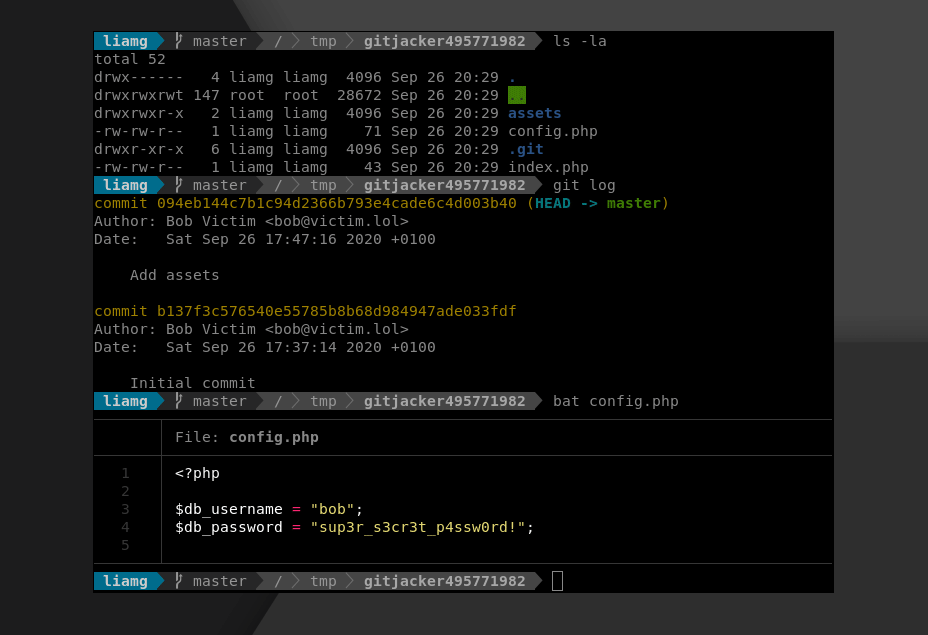 liamg/gitjacker
🔪 :octocat: Scopri repository git da siti web mal configurati
 dante01yoon/cve-2025-29927
Dimostrazione di CVE-2025-29927: bypass dell'autenticazione middleware Next.js tramite spoofing dell'header x-middleware-subrequest. Include esempi…
 rolix44/kubestroyer
Strumento di sfruttamento per Kubernetes basato su Go che scansiona le porte esposte e sfrutta le configurazioni errate del cluster, inclusi RCE…







