
 #1
Strumenti per la dissezione, la comprensione e l'ingegneria inversa del comportamento del software dannoso.
Raccomandato da Kitploit
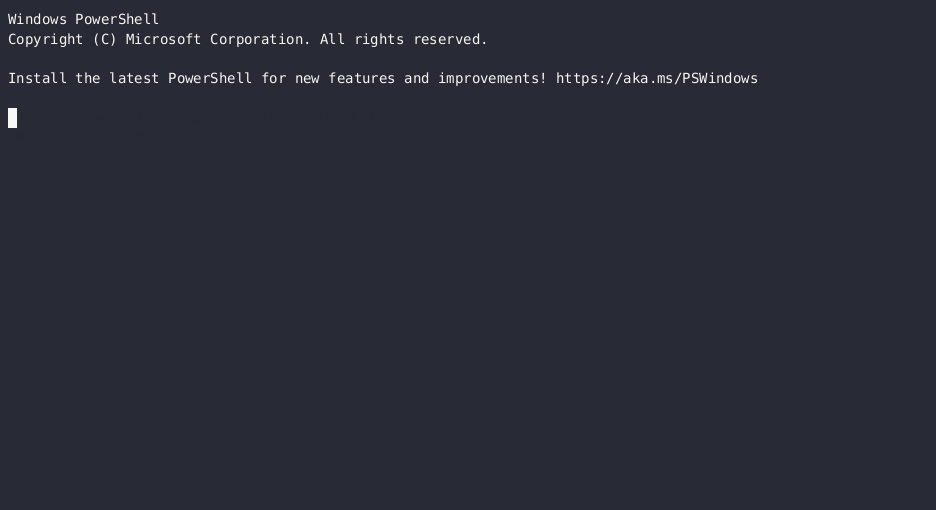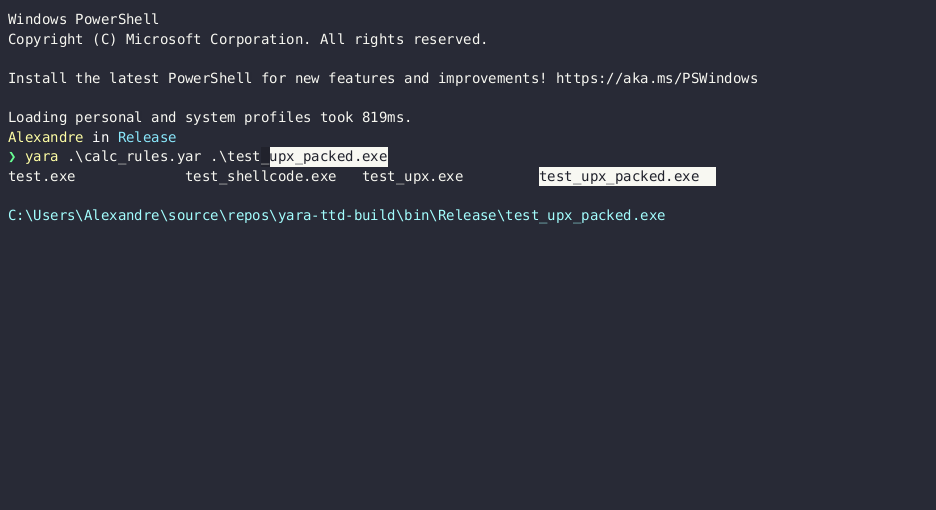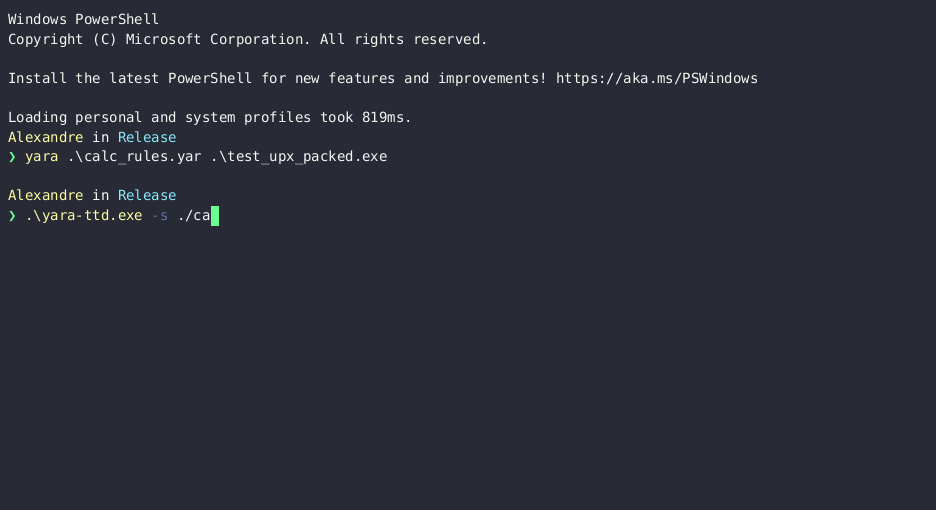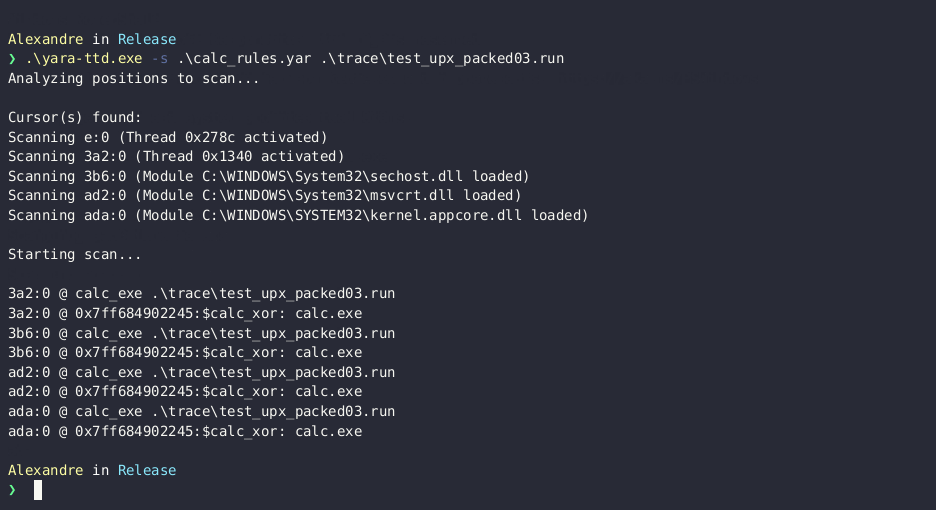
 airbus-cert/yara-ttd
Usa le regole YARA sulle tracce di Time Travel Debugging
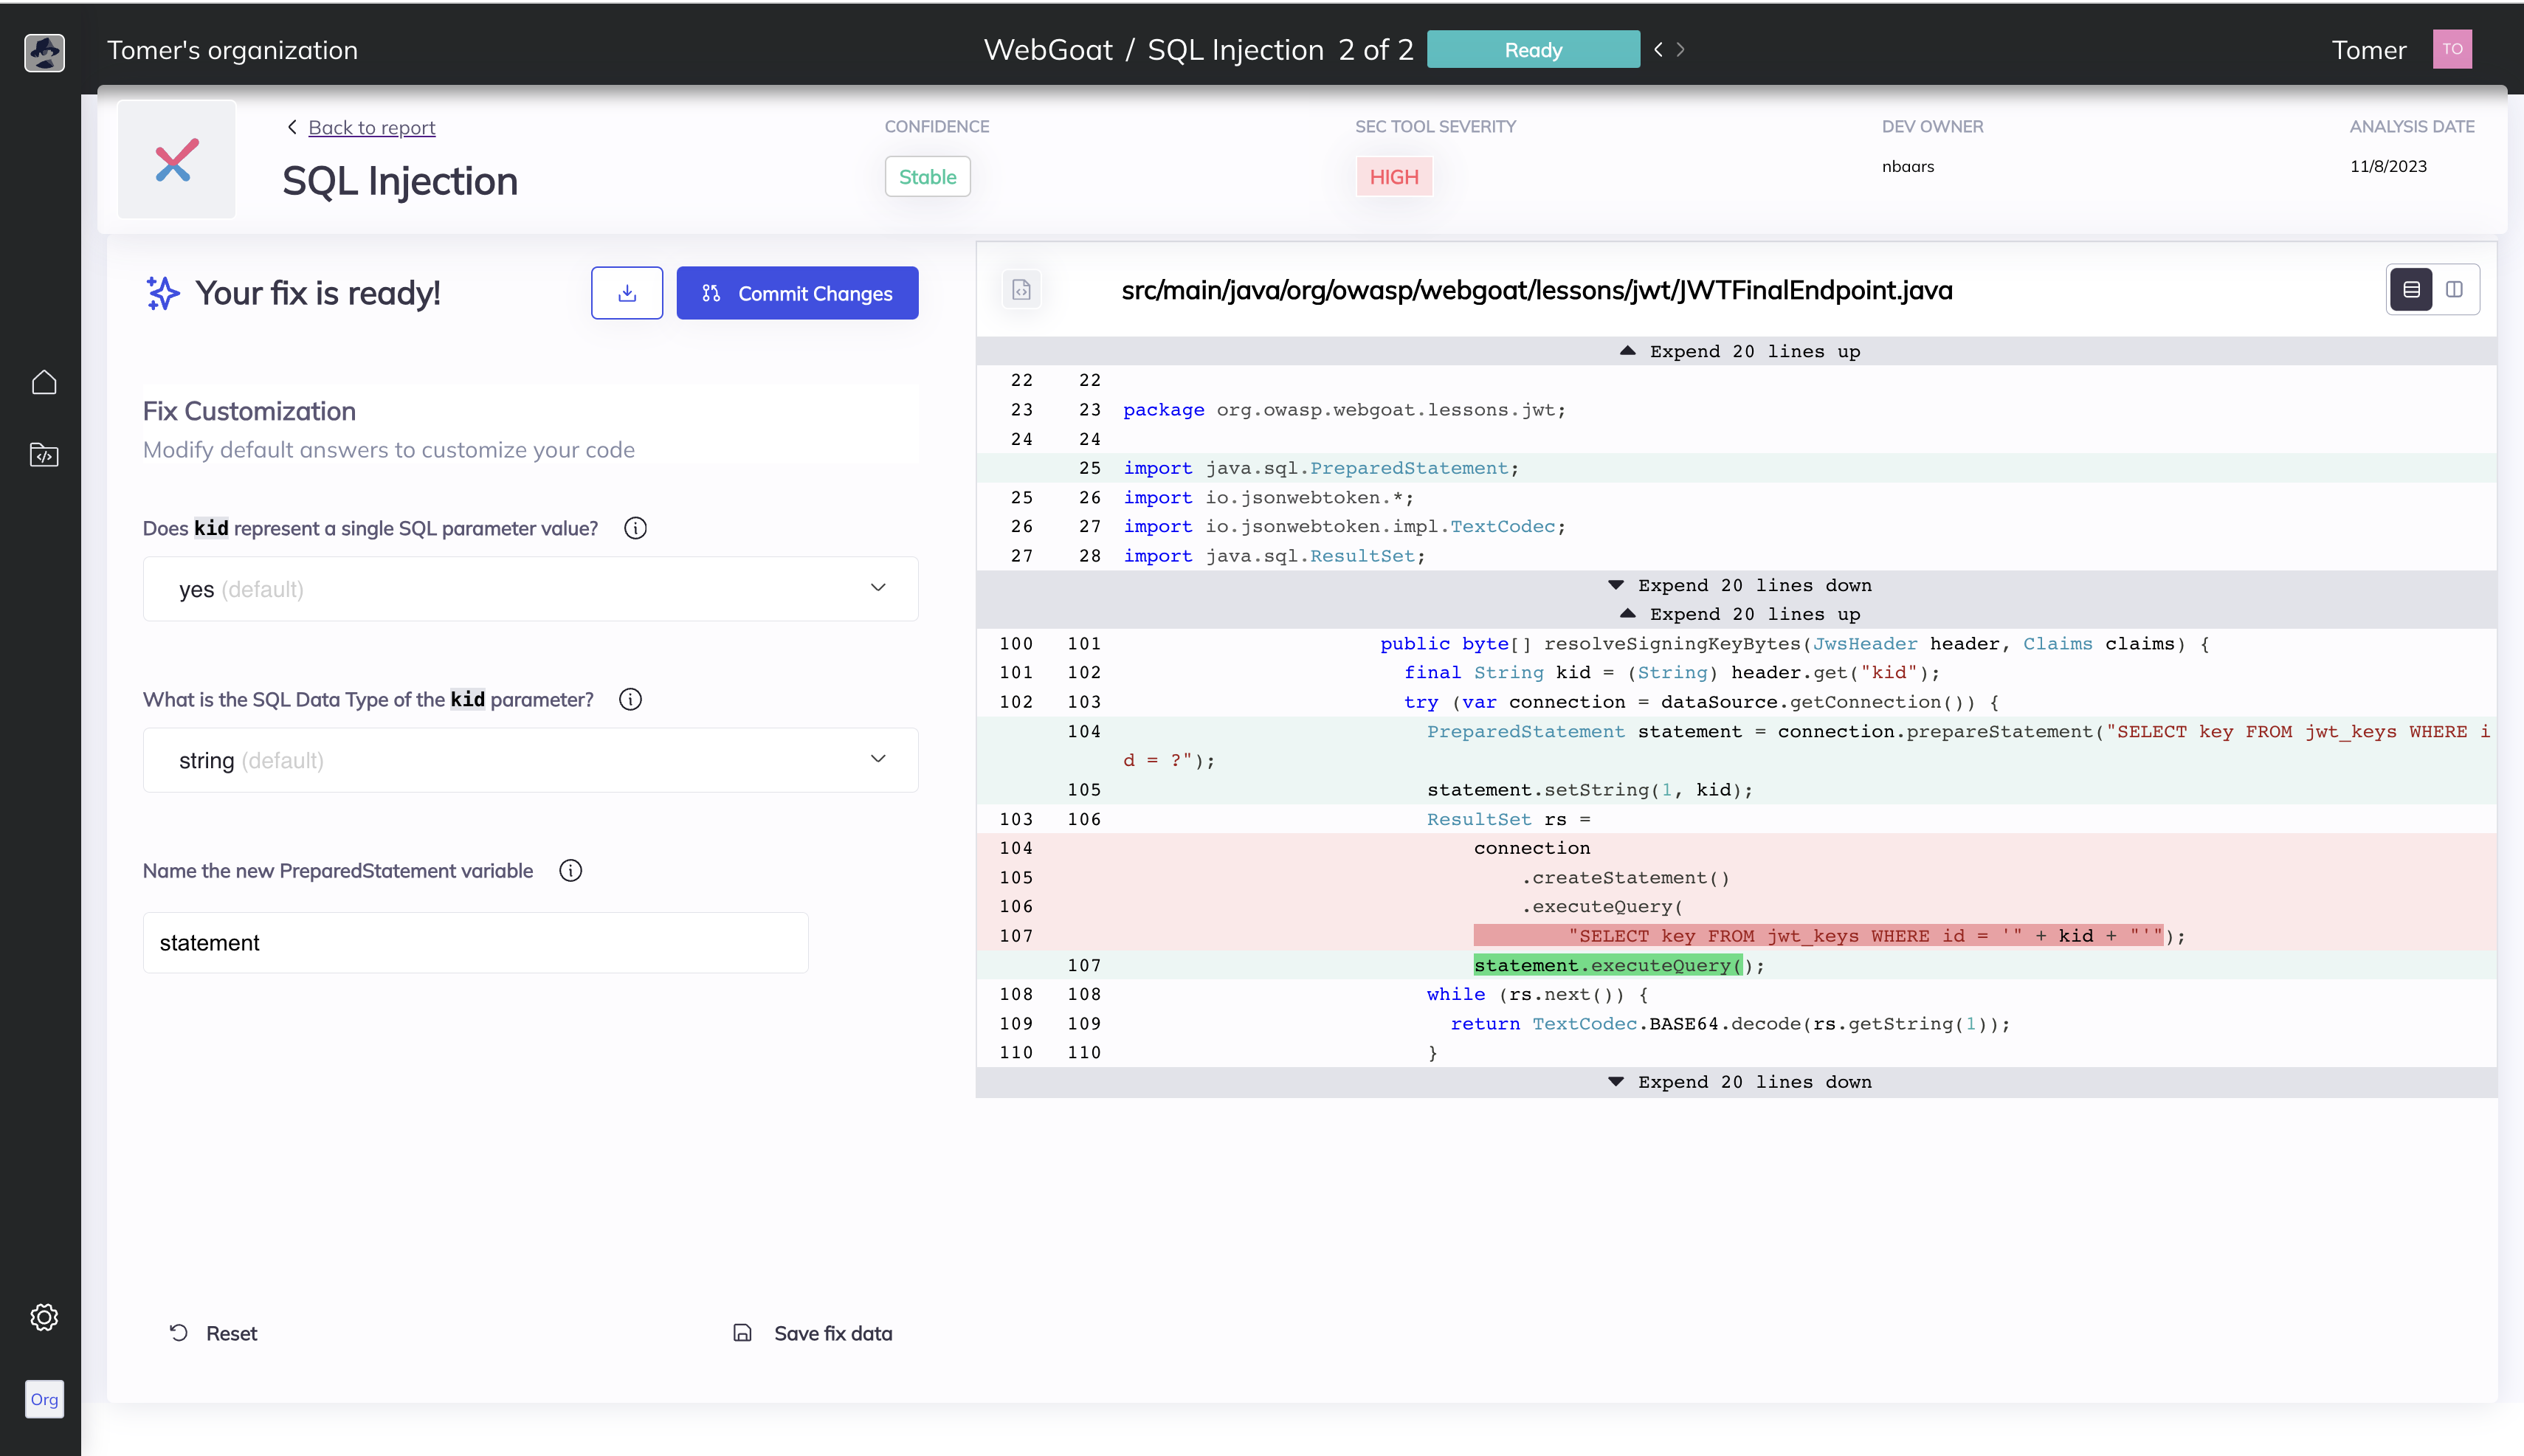 mobb-dev/bugsy
Rimedio automatico delle vulnerabilità di sicurezza per il tuo codice.
 deepfield/public-research
Ricerca su botnet DDoS e indicatori di compromissione da Nokia Deepfield ERT
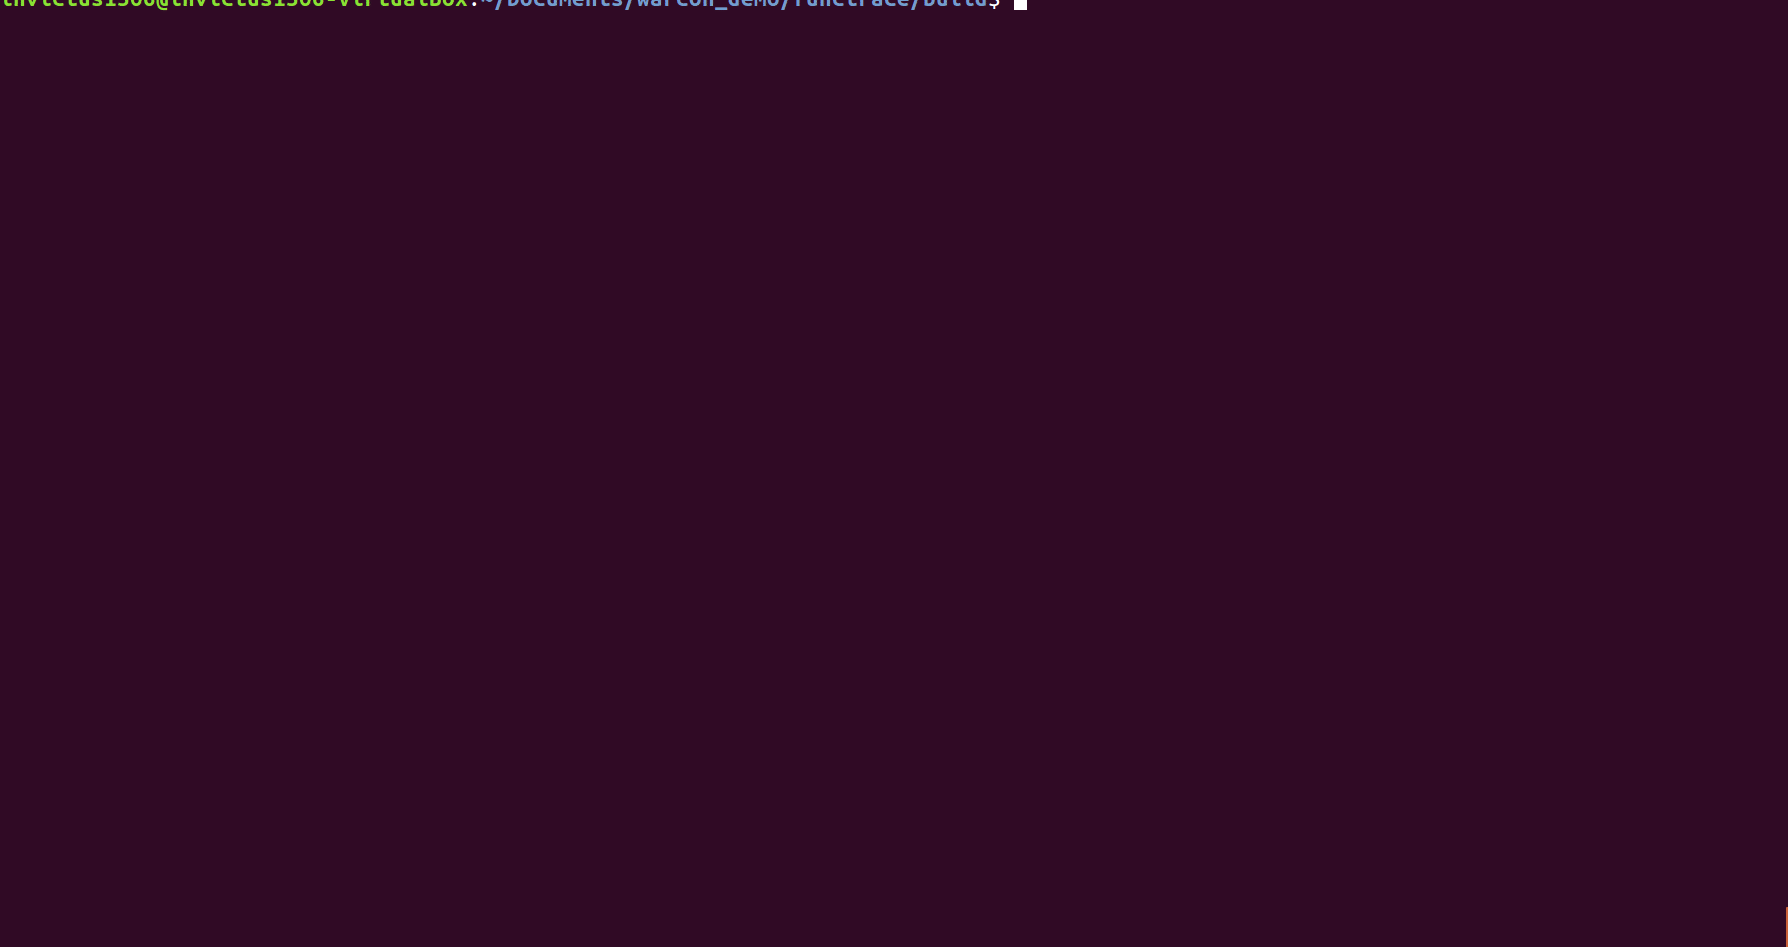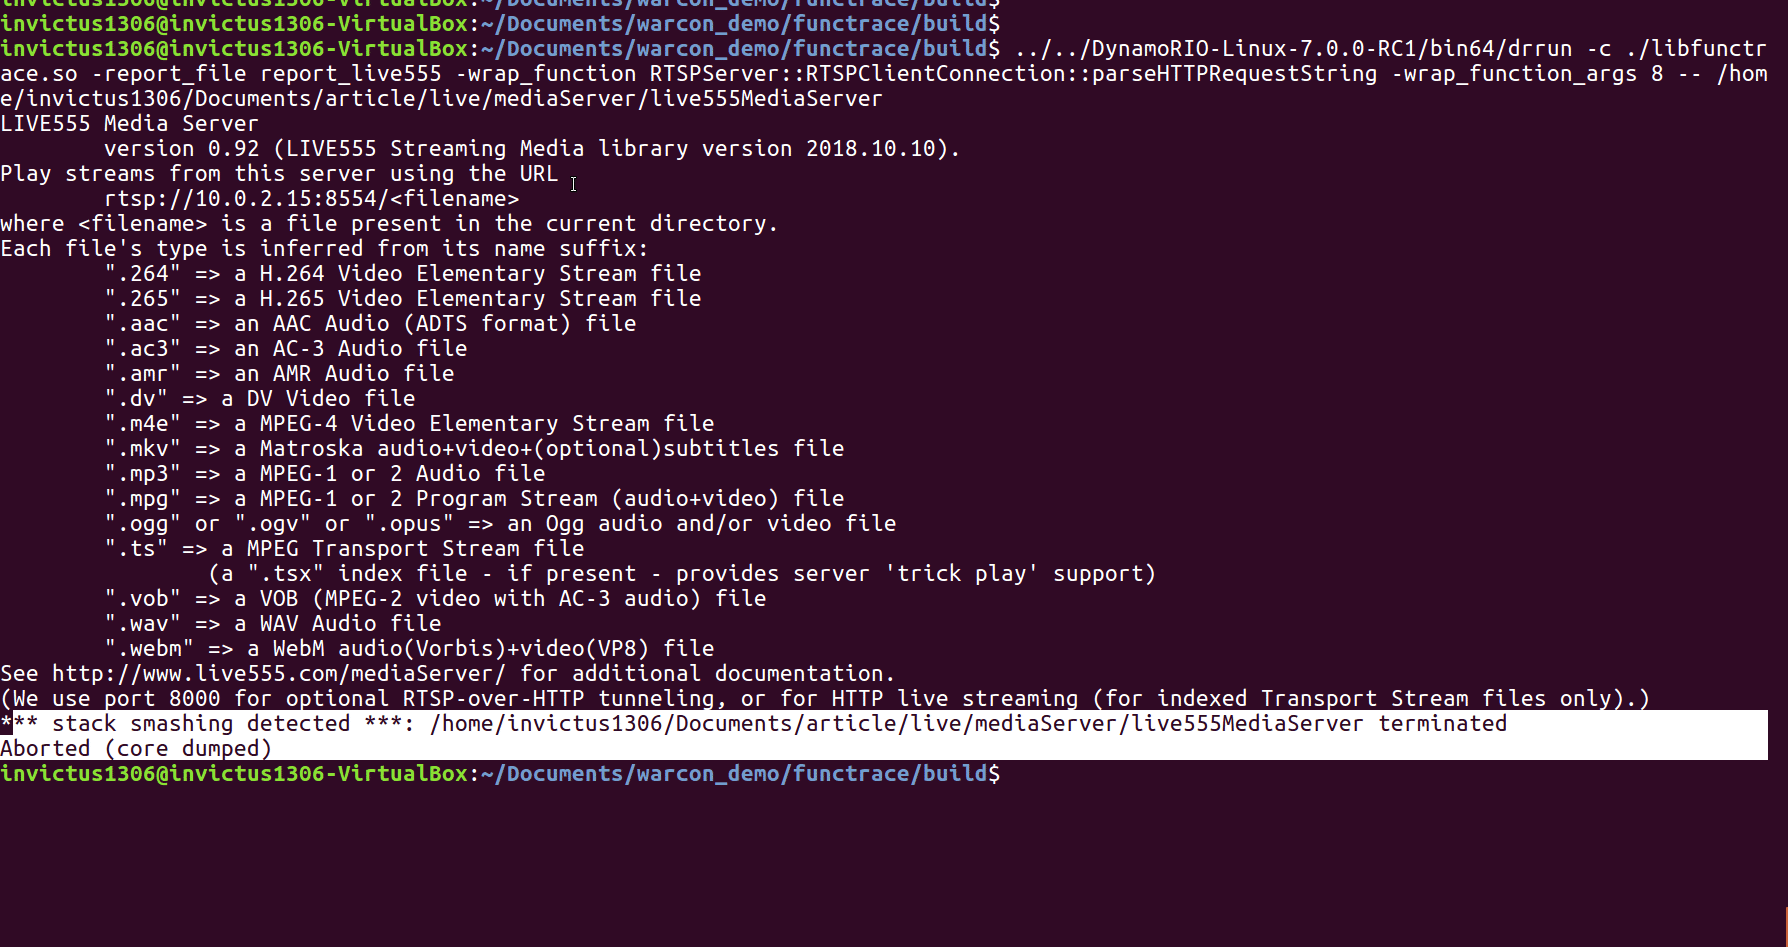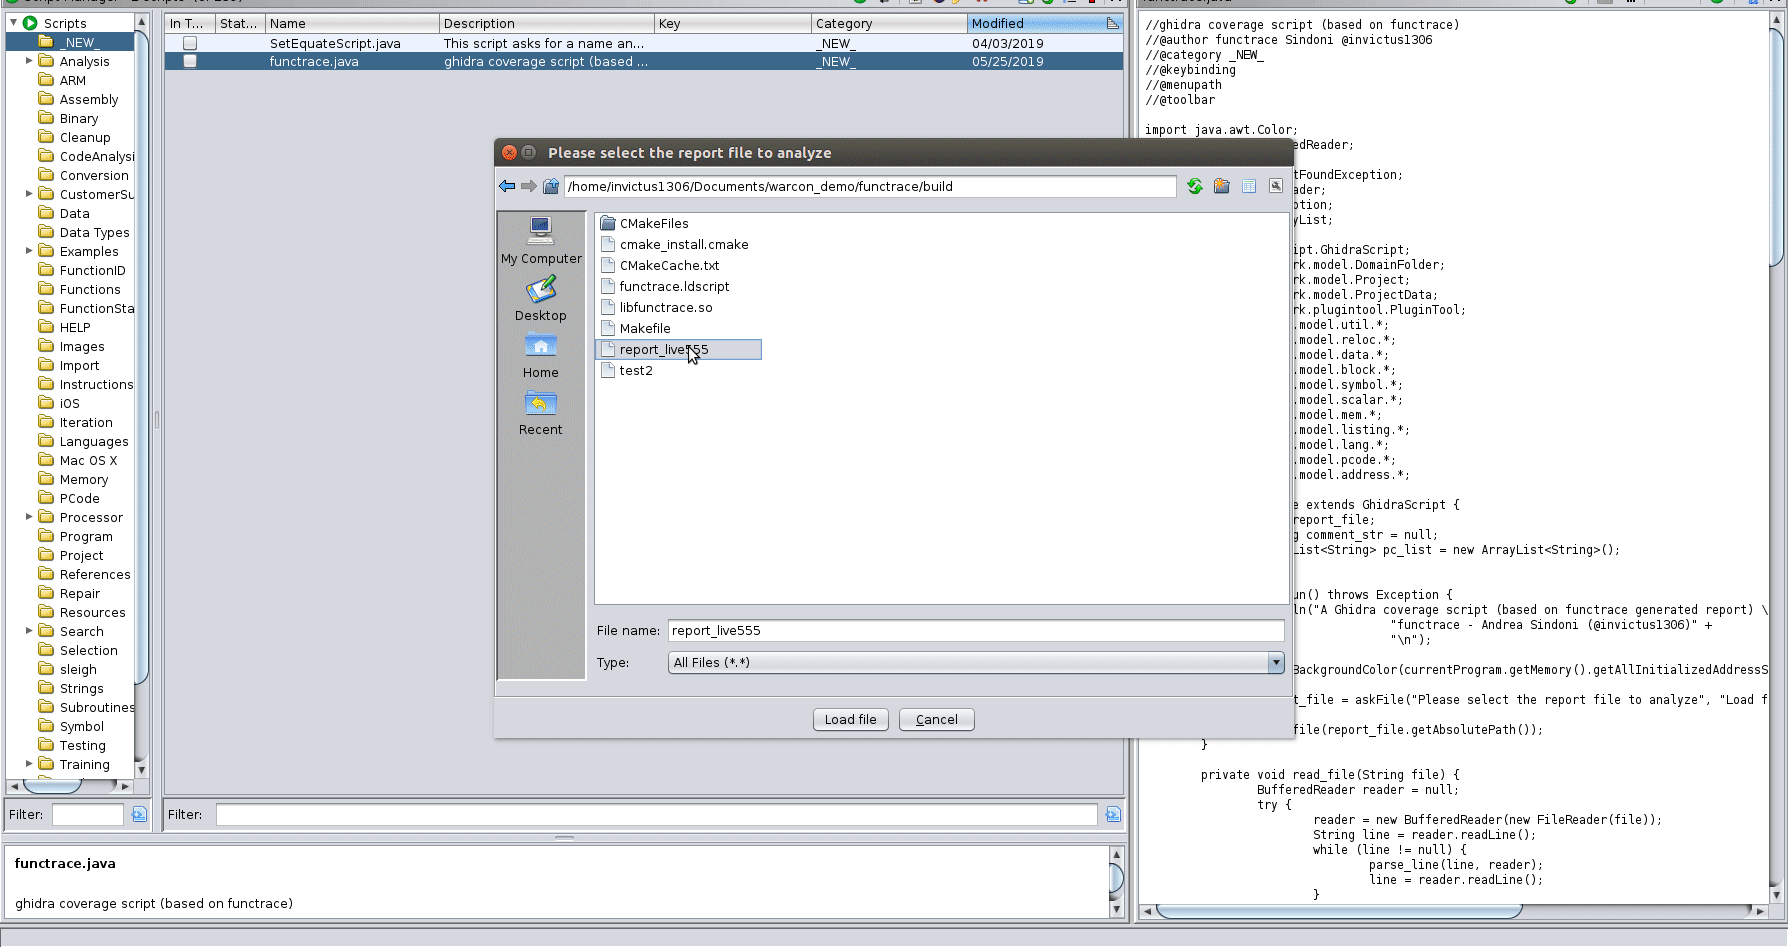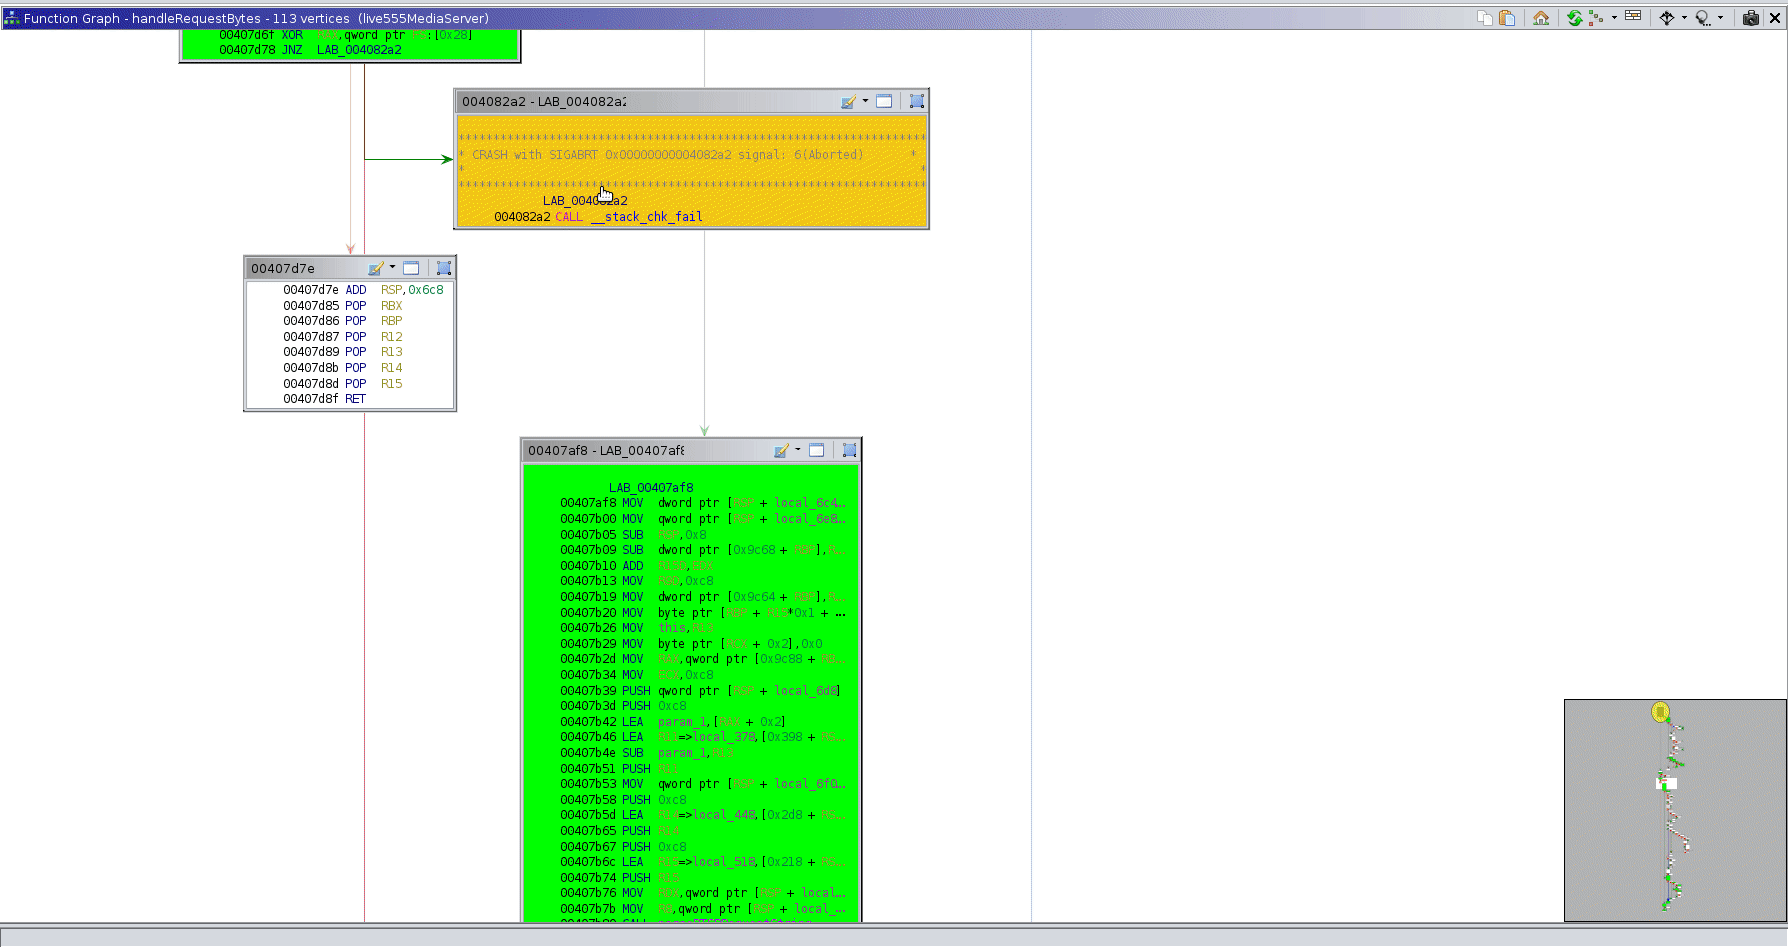 invictus1306/functrace
Un tracciatore di funzioni
 utkonos/lst2x64dbg
Estrai etichette da file IDA, Ghidra, Binary Ninja e Relyze ed esporta database x64dbg. Incluso l'indirizzo principale di radare2.
 memoryforensics1/vol3xp
Volatility Explorer Suit (volatility 3)
 payatu/cve-2018-14442
PoC per Foxit Reader CVE-2018-14442
 rew-sploit/rew-sploit
Emula e disseziona attacchi MSF e *altri*
 jhuapl/codecut
Un plugin Ghidra per individuare i confini dei file oggetto.
 1d8/spybrowse
Codice sviluppato per rubare determinati file di configurazione del browser (cronologia, preferenze, ecc.)
 malwaretech/fsthook
Una libreria per intercettare funzioni native agganciando KiFastSystemCall
 67-6f-64/antioreans-codedevirtualizer
Plugin per IDA 6.8 che devirtualizza la macchina virtuale FISH di Themida (2.2.5.0-2.2.7.0), ripristinando il codice nativo dai binari protetti per…
 nccgroup/ccs
Scanner basato su regex per individuare credenziali hard-coded in codebase, progettato per integrazione CI/CD con supporto per commenti di…
 r00tkitsmm/pishi
Pishi è uno strumento di copertura del codice come kcov per macOS.
 alterakey/trueseeing
Scanner di vulnerabilità per app iOS/Android senza decompilazione (DC25 demo lab, CB17)
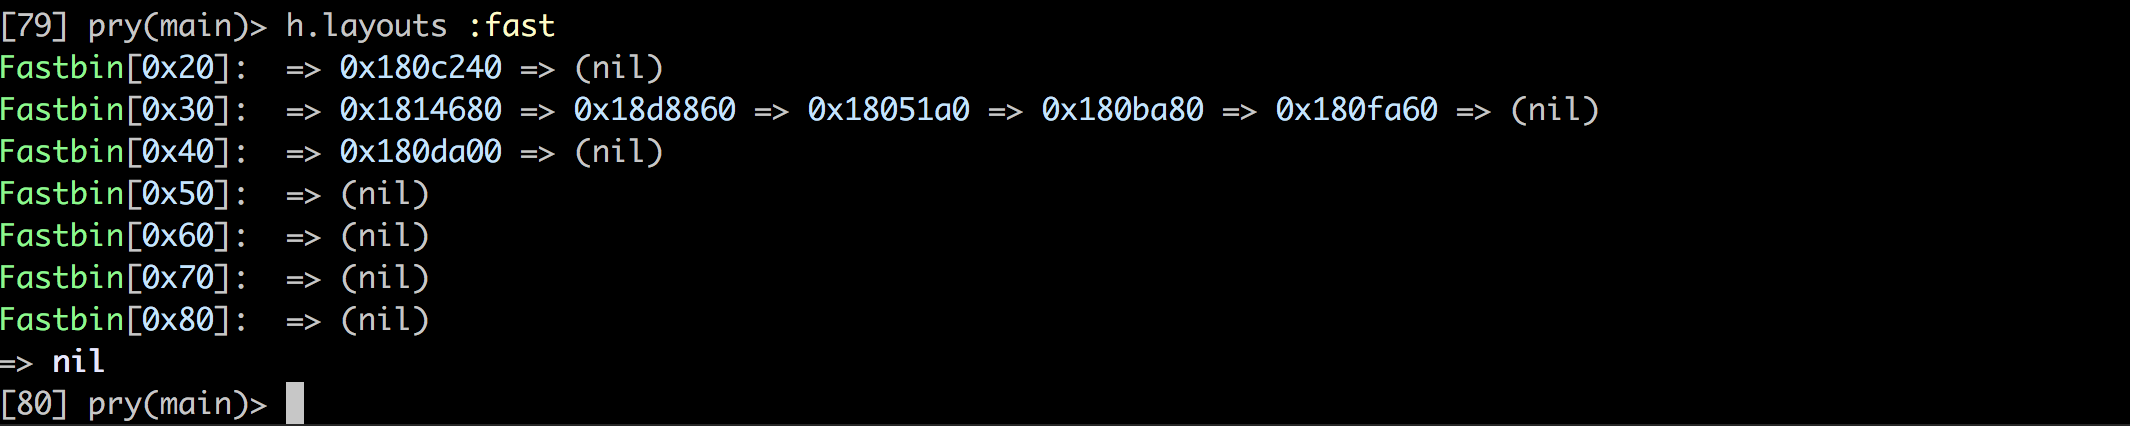 david942j/heapinfo
Un'informazione interattiva sulla memoria per pwning / exploiting
 0xkirisame/spica
Rilevatore di rootkit Linux basato su eBPF che utilizza analisi multi-canale a vista incrociata (sched_switch, NMI, /proc) per rilevare DKOM,…
 watchfulip/tp-link-decrypt
Decrittare il firmware TP-Link








