
 #1
Strumenti per la dissezione, la comprensione e l'ingegneria inversa del comportamento del software dannoso.
Raccomandato da Kitploit
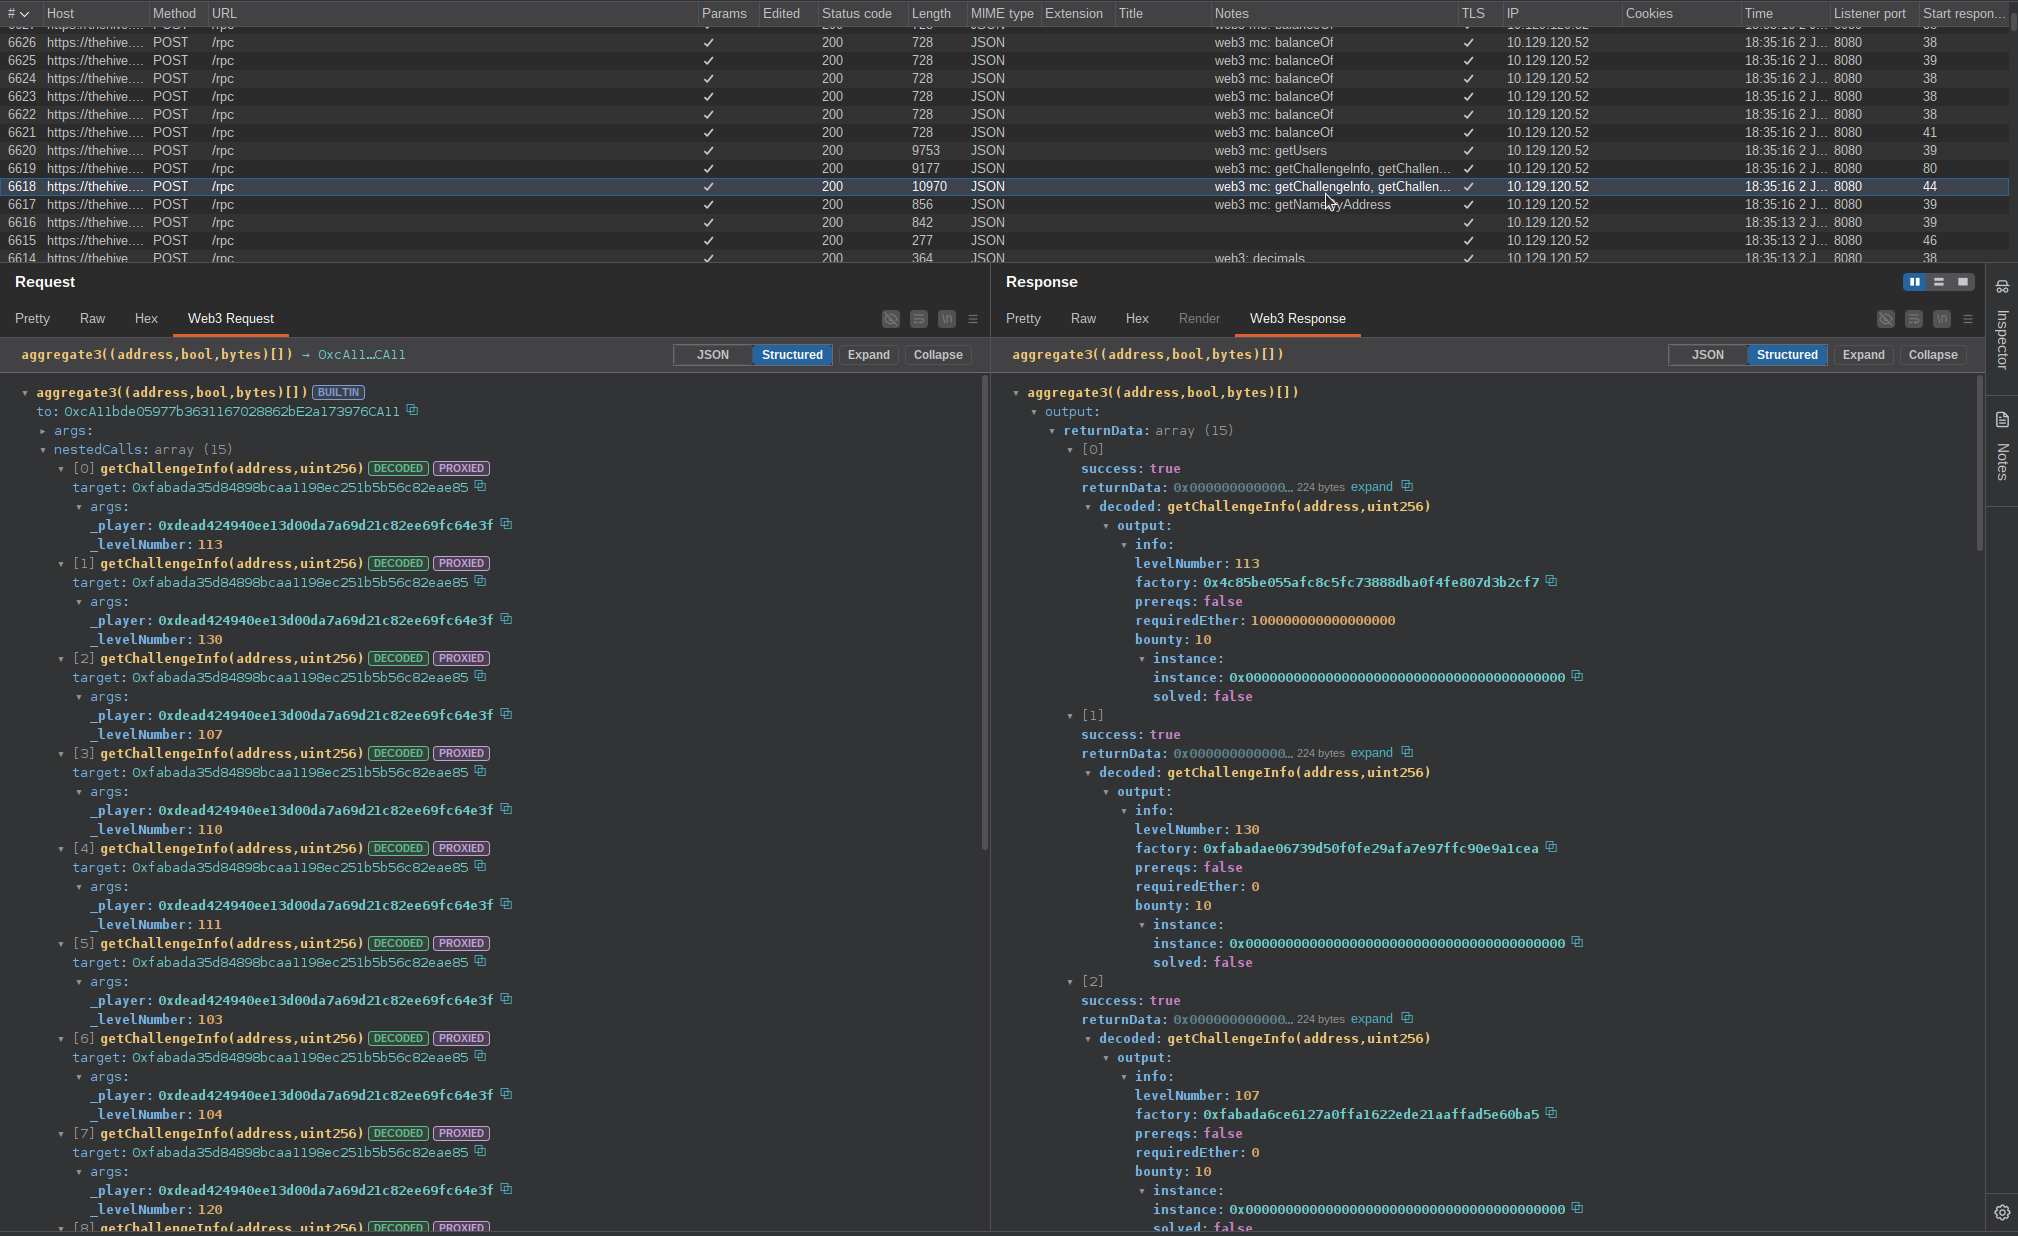
 nccgroup/web3-decoder
Estensione Burp Suite per decodificare il traffico Web3 JSON-RPC, incluse le chiamate alle funzioni degli smart contract, le risposte e la…
 pwnfunction/sandbox
Esegui codice AI non attendibile in modo sicuro e veloce
 division-36/z-jail
A lightweight, multi-layer Linux sandbox combining namespaces, pivot_root, seccomp-bpf, capability dropping, and an evidence-based verdict engine…
 firelock-ai/kin
Controllo di versione basato su grafo semantico per codice scritto da AI. Traccia entità e relazioni invece dei diff dei file, consentendo l'analisi…
 nozominetworks/upx-recovery-tool
Automatizza la riparazione di header UPX malformati in binari ELF, ripristinando i campi magic, filesize, blocksize e overlay affinché gli unpacker…
 arthastang/router-exploit-shovel
Generazione automatizzata di applicazioni per tipi di stack overflow su router wireless
 nccgroup/datajackproxy
Datajack Proxy consente di intercettare il traffico TLS nelle applicazioni x86 native su più piattaforme.
 madmin3r/unconfuserex
Deobfuscator per ConfuserEx 2
 jeffssh/cve-2021-30860
Raccolta di materiali relativi a FORCEDENTRY
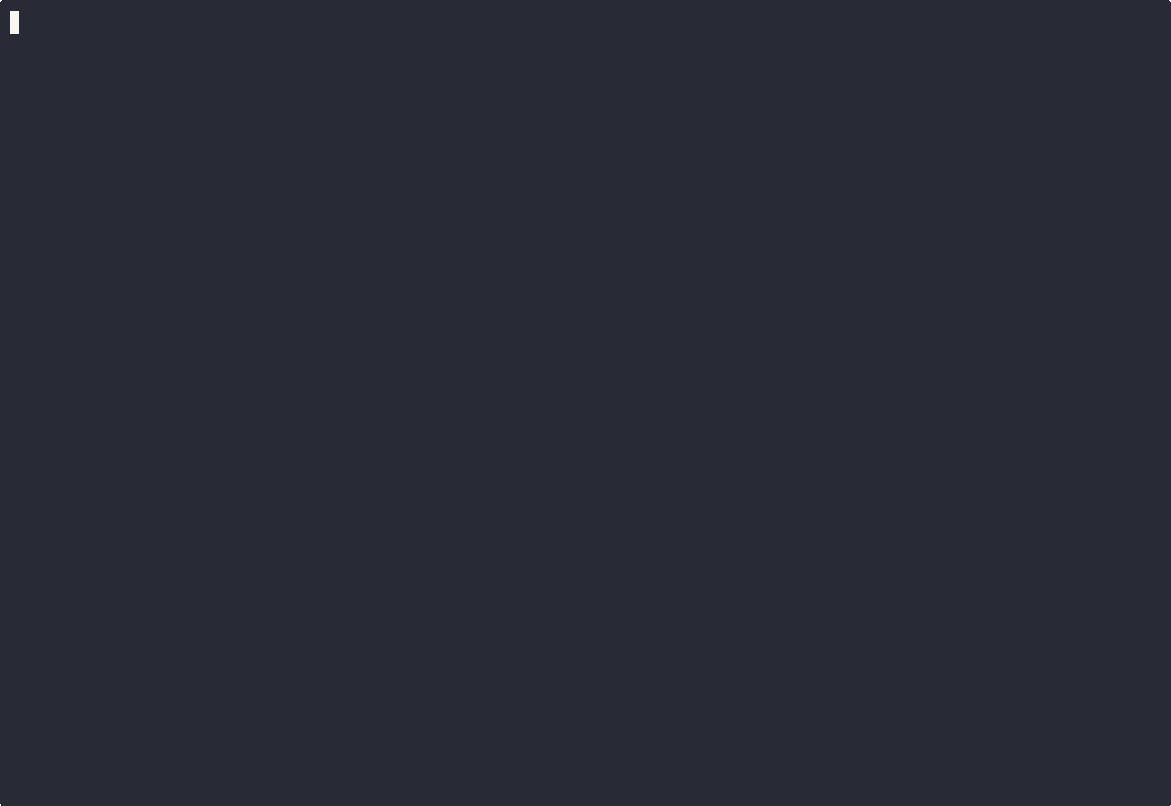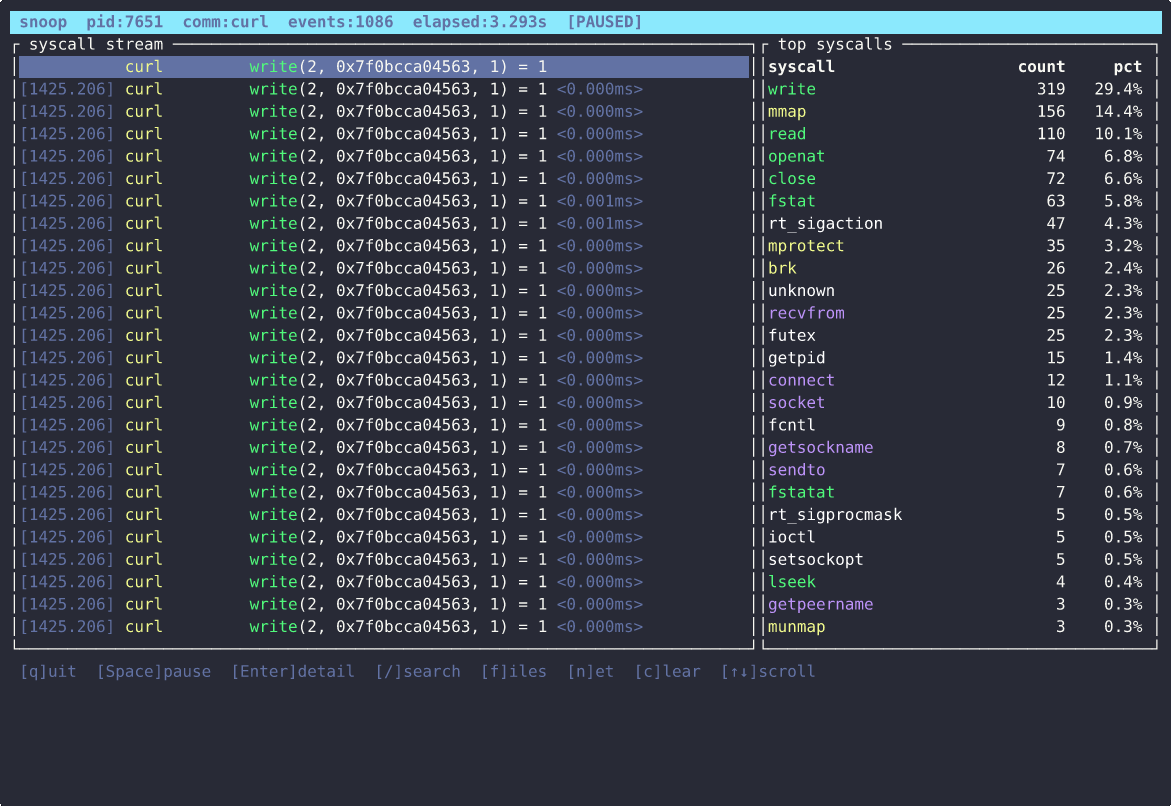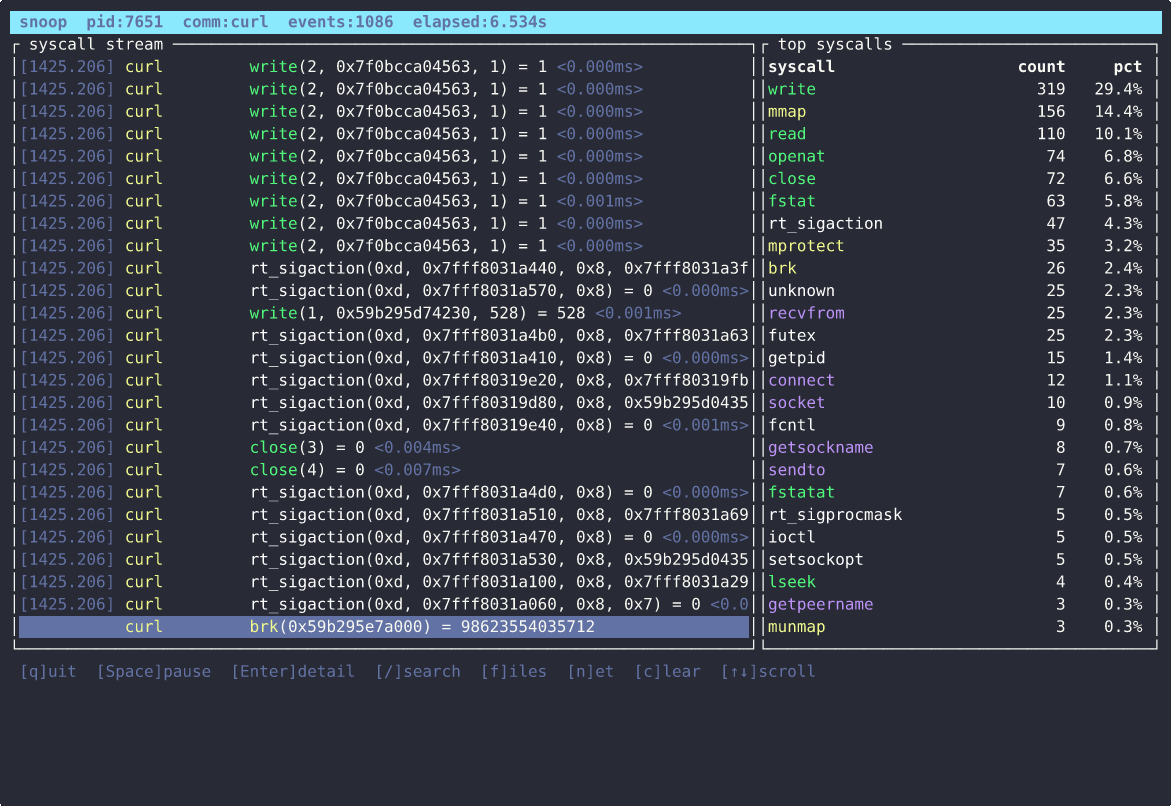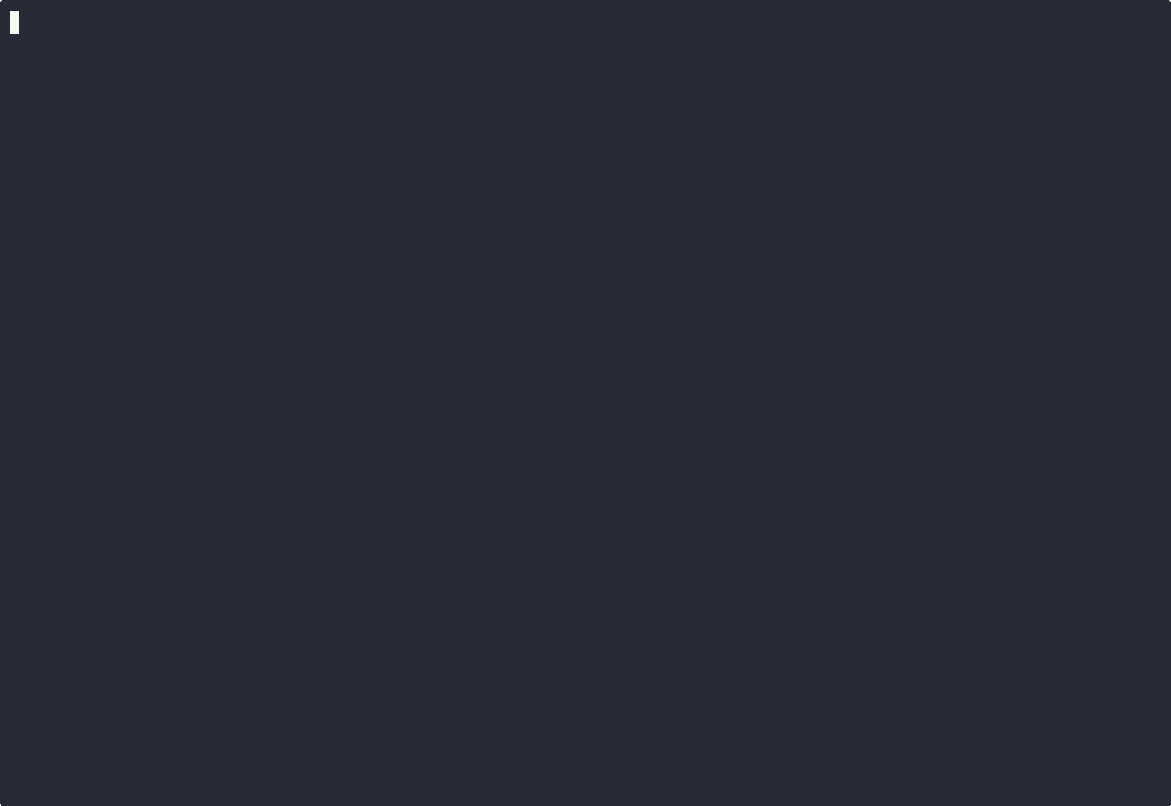 pandaadir05/snoop
Un moderno tracer di syscall costruito su eBPF. Pensa a strace, ma con una vera TUI, filtri intelligenti, decrittazione TLS e output che sia…
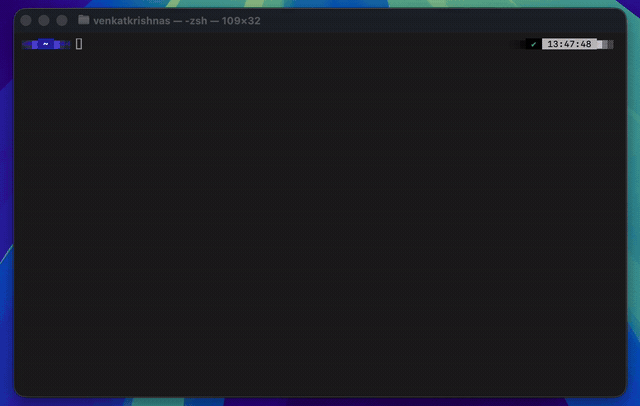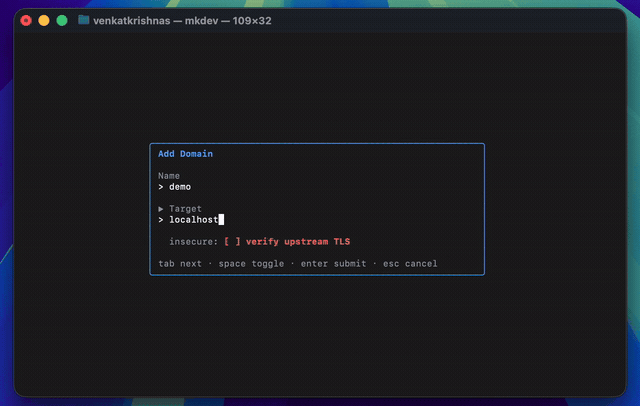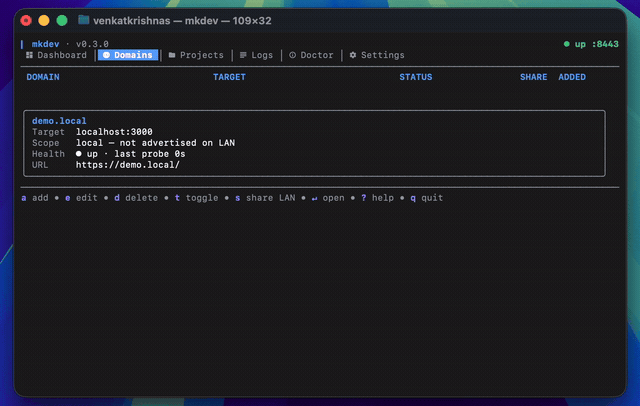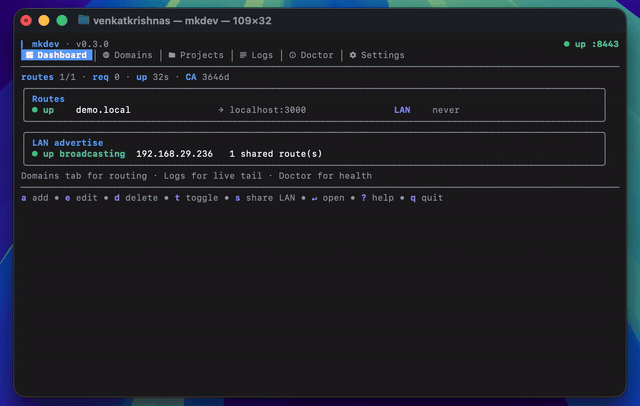 venkatkrishna07/mkdev
HTTPS locale attendibile — CA locale, /etc/hosts, condivisione LAN mDNS, proxy inverso. Mappa https://name.local → localhost:port
 bytesizedmarius/rewerse-engineering
Reverse engineering dell'API Rewe in Go
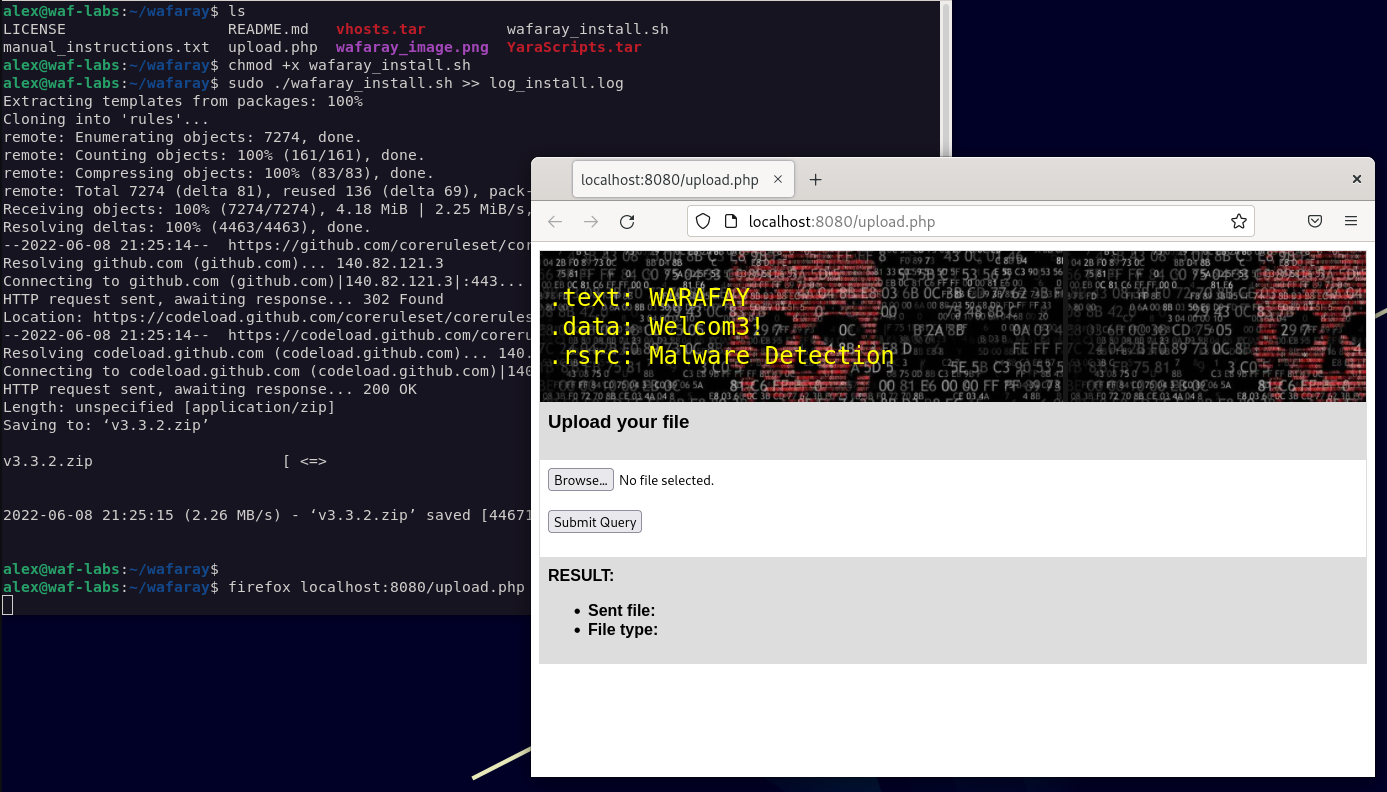 alt3kx/wafaray
Migliora il rilevamento del malware con WAF + YARA (WAFARAY)
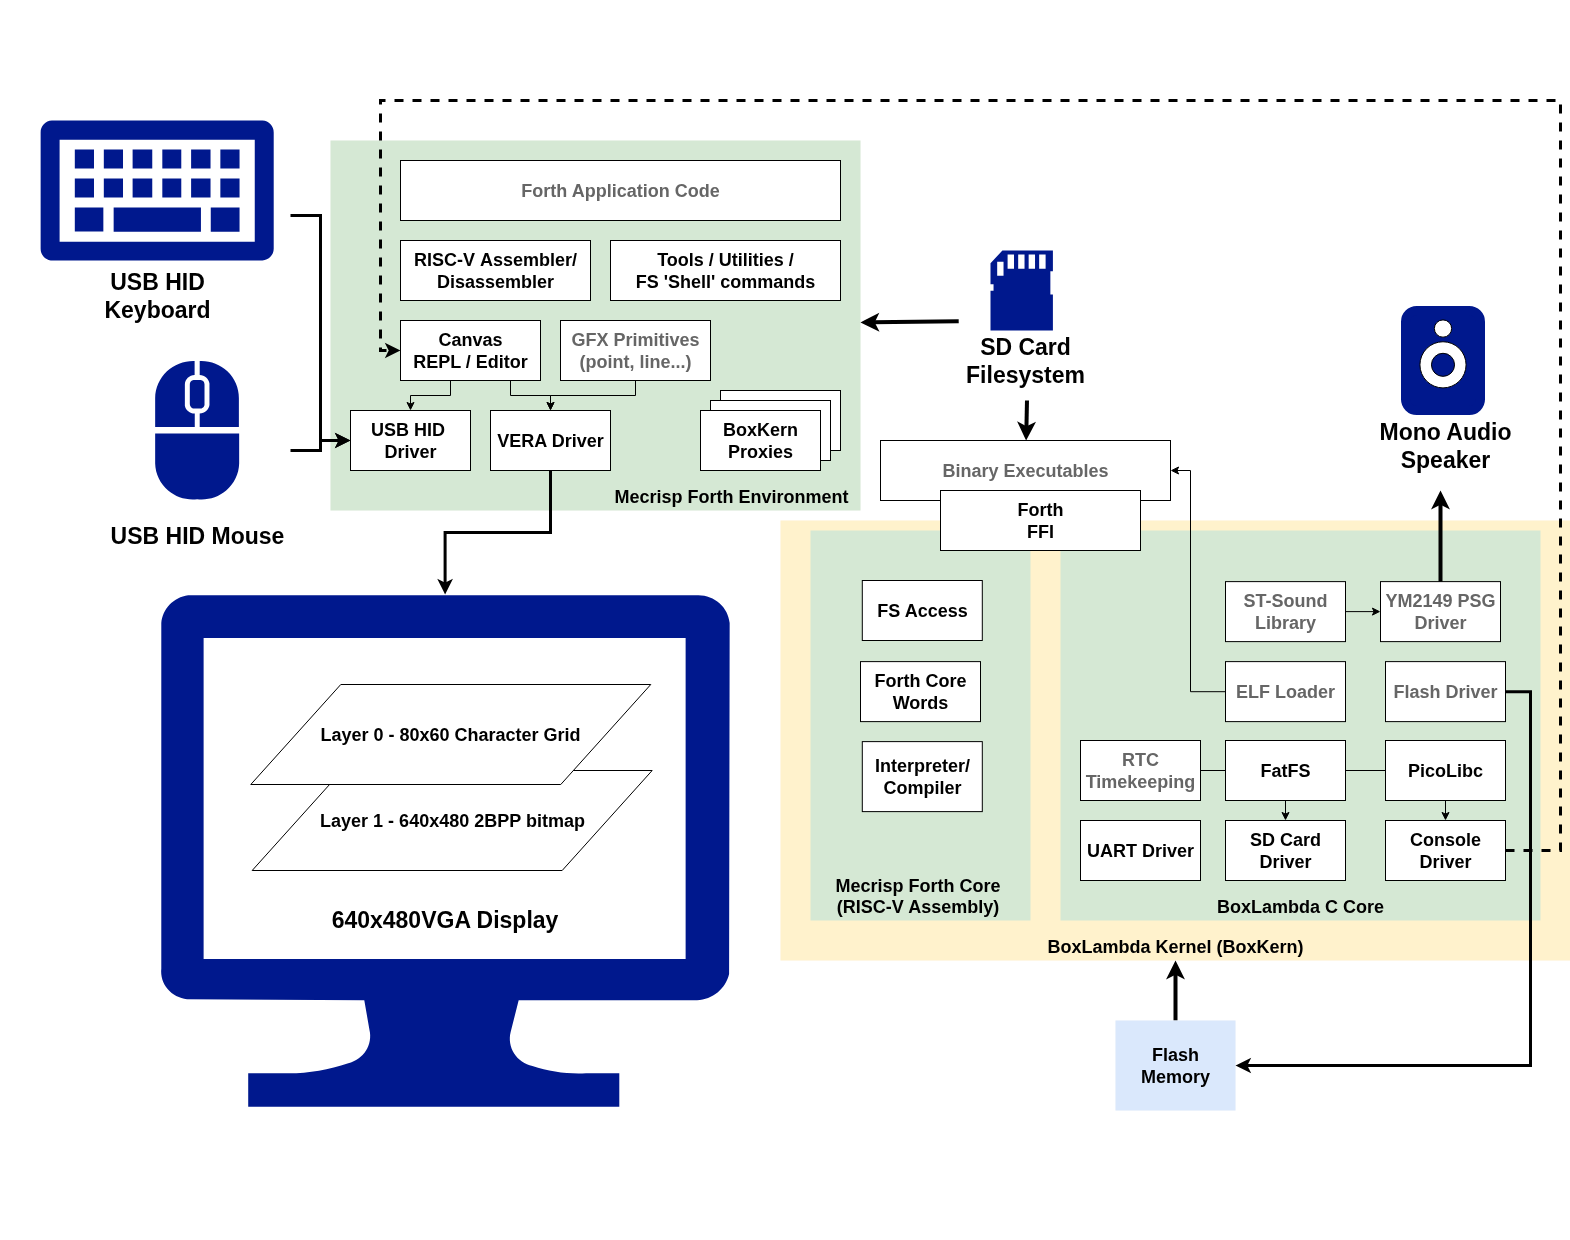 epsilon537/boxlambda
Sandbox per microcomputer basato su FPGA per sperimentazione software e RTL
 buffer/pylibemu
Un wrapper Cython per Libemu
 nightwatchcybersecurity/truegaze
Strumento di analisi statica per app Android/iOS che si concentra su problemi di sicurezza al di fuori del codice sorgente.
 c0ntextomy/c0ntextomy
CVE-2020-9992 - Un difetto di progettazione in MobileDevice.framework/Xcode e negli strumenti di sviluppo iOS/iPadOS/tvOS consente a un attaccante…
 ghostwolflab/apt-individual-combat-guide
Guida didattica e repository di codice per comprendere le tecniche di attacco APT, che copre ricognizione, sfruttamento di servizi e applicazioni…








