
 #1
Strumenti per la dissezione, la comprensione e l'ingegneria inversa del comportamento del software dannoso.
Raccomandato da Kitploit

 ntfargo/relapse-exploit
Catena di exploit per PS5 per firmware 7.00-13.60 che combina un info leak WebKit JSC e una corruzione typedarray con una race UAF aio_multi_wait per…
 albertan017/llm4decompile
Reverse Engineering: decompilazione di codice binario con modelli linguistici di grandi dimensioni
 olivierlaflamme/cheatsheet-god
Archivio di riferimento per il penetration testing - Cheatsheet OSCP / PTP & PTX
 hugsy/gef
GEF (GDB Enhanced Features) - un'esperienza moderna per GDB con funzionalità di debug avanzate per sviluppatori di exploit e reverse engineer su Linux
 tanprathan/mobileapp-pentest-cheatsheet
La cheat sheet Mobile App Pentest è stata creata per fornire una raccolta concisa di informazioni di alto valore su argomenti specifici del…
 avast/retdec
RetDec è un decompilatore di codice macchina ri-targetizzabile basato su LLVM.
 crytic/slither
Analizzatore statico per Solidity e Vyper
 fr0gger/awesome-gpt-agents
Una lista curata di agenti GPT per la cybersecurity
 geo-tp/esp32-bit-pirate
Uno strumento per l'hacking hardware con CLI basata sul web che parla ogni protocollo.
 volatilityfoundation/volatility3
Framework avanzato per l'estrazione di artefatti digitali da campioni di memoria volatile (RAM), che consente un'analisi forense approfondita dello…
 bee-san/pywhat
🐸 Identifica qualsiasi cosa. pyWhat ti permette facilmente di identificare email, indirizzi IP e altro. Fornisci un file .pcap o del testo e ti…
 unicorn-engine/unicorn
Framework di emulatore CPU Unicorn (ARM, AArch64, M68K, Mips, Sparc, PowerPC, RiscV, S390x, TriCore, X86)
 anthropic-experimental/sandbox-runtime
Uno strumento di sandboxing leggero per applicare restrizioni su filesystem e rete a processi arbitrari a livello di sistema operativo, senza…
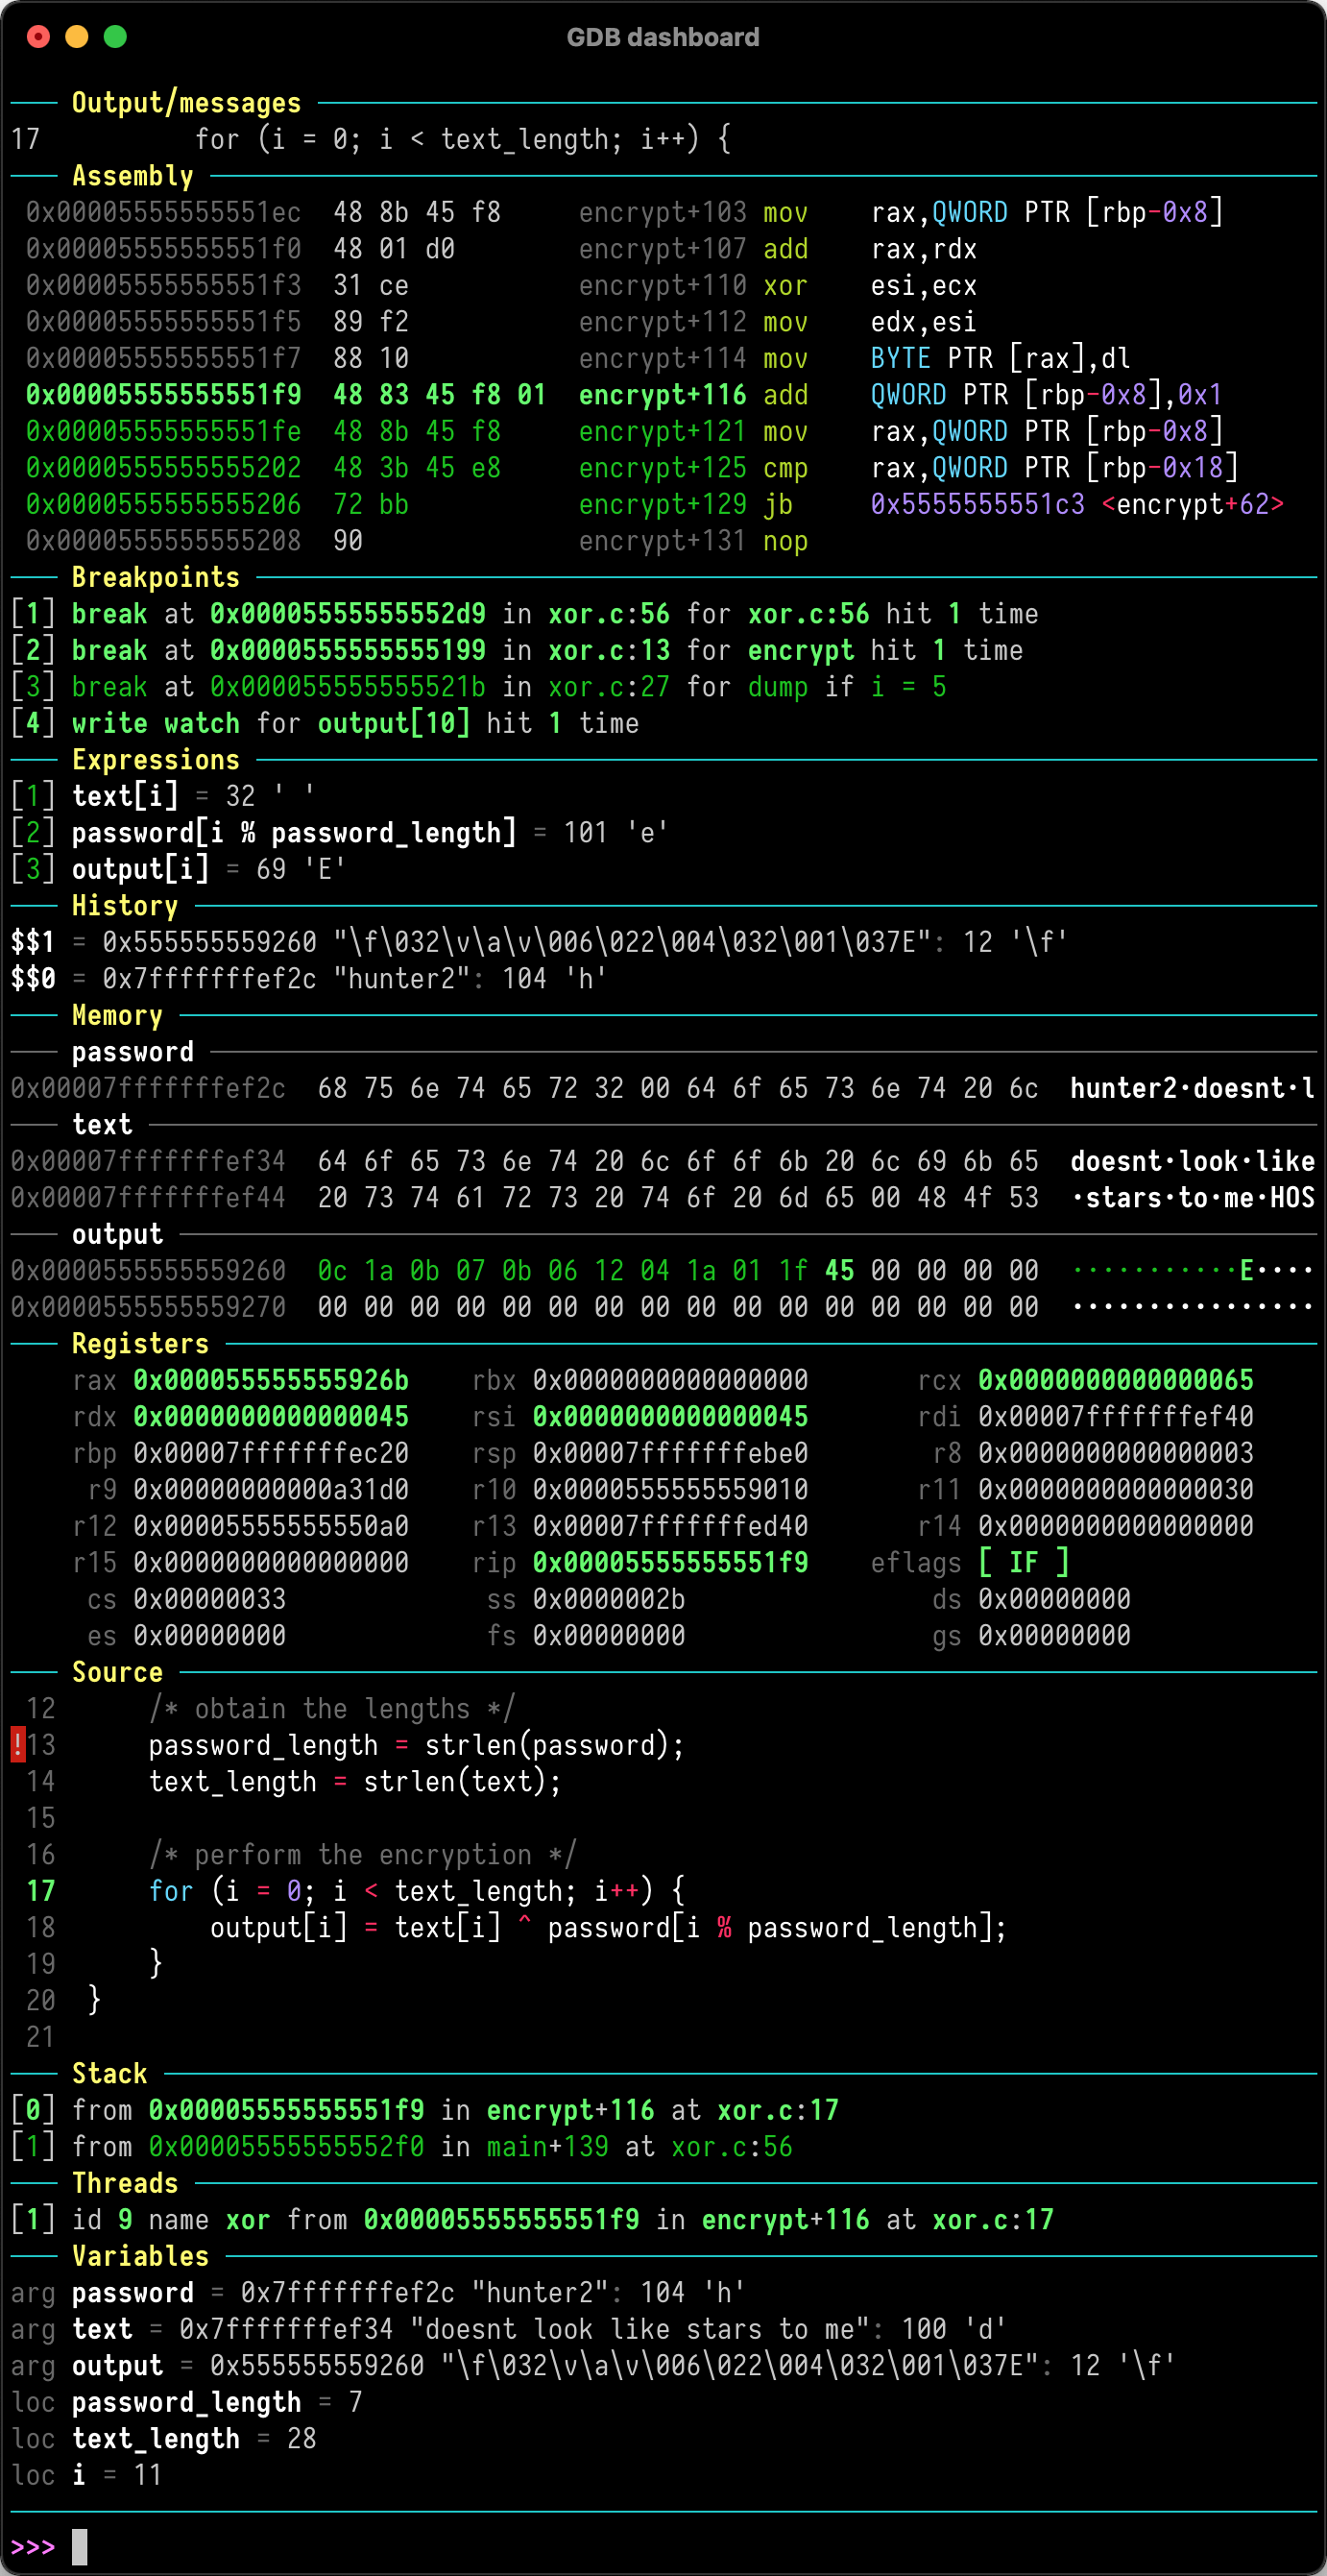 cyrus-and/gdb-dashboard
Interfaccia modulare per GDB che fornisce un dashboard visivo con pannelli personalizzabili per ispezionare registri, codice sorgente, assembly e…
 ffffffff0x/1earn
Quadro di conoscenze di sicurezza mantenuto dal team ffffffff0x, il contenuto include ma non si limita a: sicurezza web, sicurezza industriale,…
 qilingframework/qiling
Un vero framework di emulazione binaria strumentabile.
 zrax/pycdc
Disassemblatore e decompilatore di bytecode Python in C++









