
 #1
Strumenti per la dissezione, la comprensione e l'ingegneria inversa del comportamento del software dannoso.
Raccomandato da Kitploit

 emanuele-f/pcapdroid
Monitor di rete senza root, firewall e dumper PCAP per Android
 idoka/awesome-canbus
:articulated_lorry: Strumenti, hardware e risorse fantastici per il bus CAN per ricercatori di sicurezza informatica, ingegneri inversi e…
 rizinorg/rizin
Framework di reverse engineering e set di strumenti da riga di comando in stile UNIX.
 zizmorcore/zizmor
Strumento di analisi statica per sistemi CI/CD che rileva e corregge problemi di sicurezza nelle configurazioni di GitHub Actions, Dependabot e…
 mandiant/flare-floss
FLARE Obfuscated String Solver - Estrae automaticamente stringhe offuscate da malware.
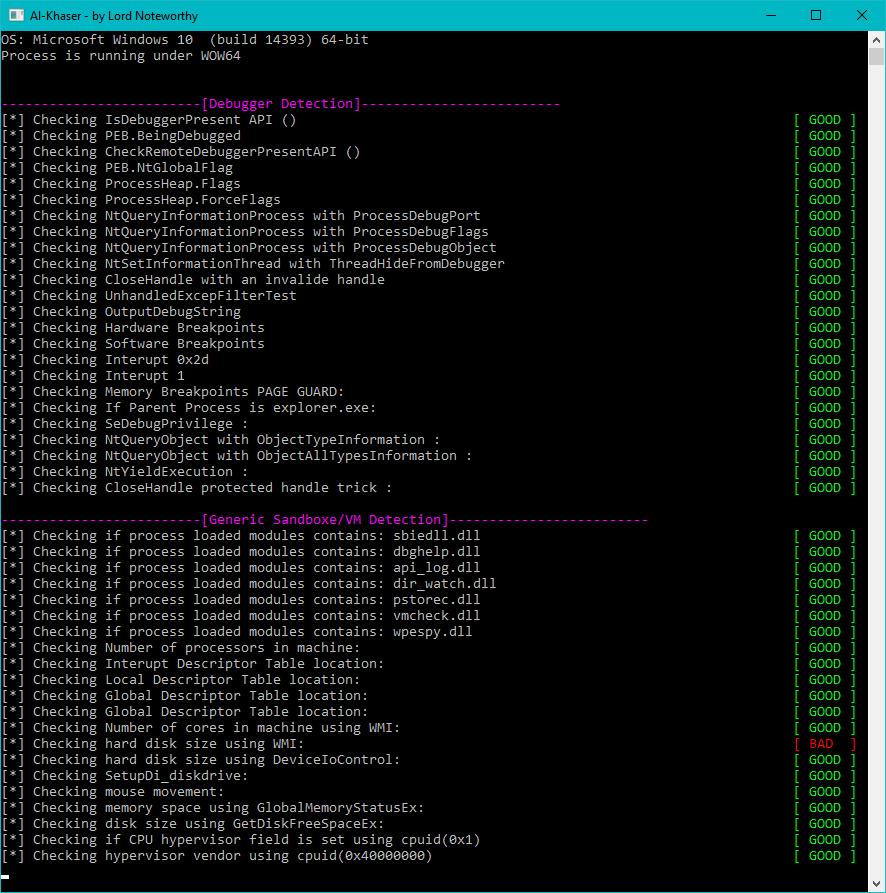 ayoubfaouzi/al-khaser
Tecniche malware pubbliche utilizzate in natura: Virtual Machine, Emulation, Debuggers, Sandbox detection.
 chefkissinc/inferno
Emulatore di dispositivi Apple Silicon.
 freedomofpress/dangerzone
Prendi PDF potenzialmente pericolosi, documenti d'ufficio o immagini e convertili in PDF sicuri.
 burrowers/garble
Obfuscates Go builds by wrapping the Go toolchain, replacing identifiers, package paths, and position data with hashes and stripping debug and build…
 cea-sec/miasm
Framework di reverse engineering in Python
 ljagiello/ctf-skills
Agent skills for solving CTF challenges - web exploitation, binary pwn, crypto, reverse engineering, forensics, OSINT, and more
 hyperdbg/hyperdbg
Strumenti di debug nativi all'avanguardia
 riscv-software-src/riscv-isa-sim
Functional RISC-V ISA simulator supporting multiple extensions (RV32/64, V, cryptography) with interactive debug mode, GDB integration, and…

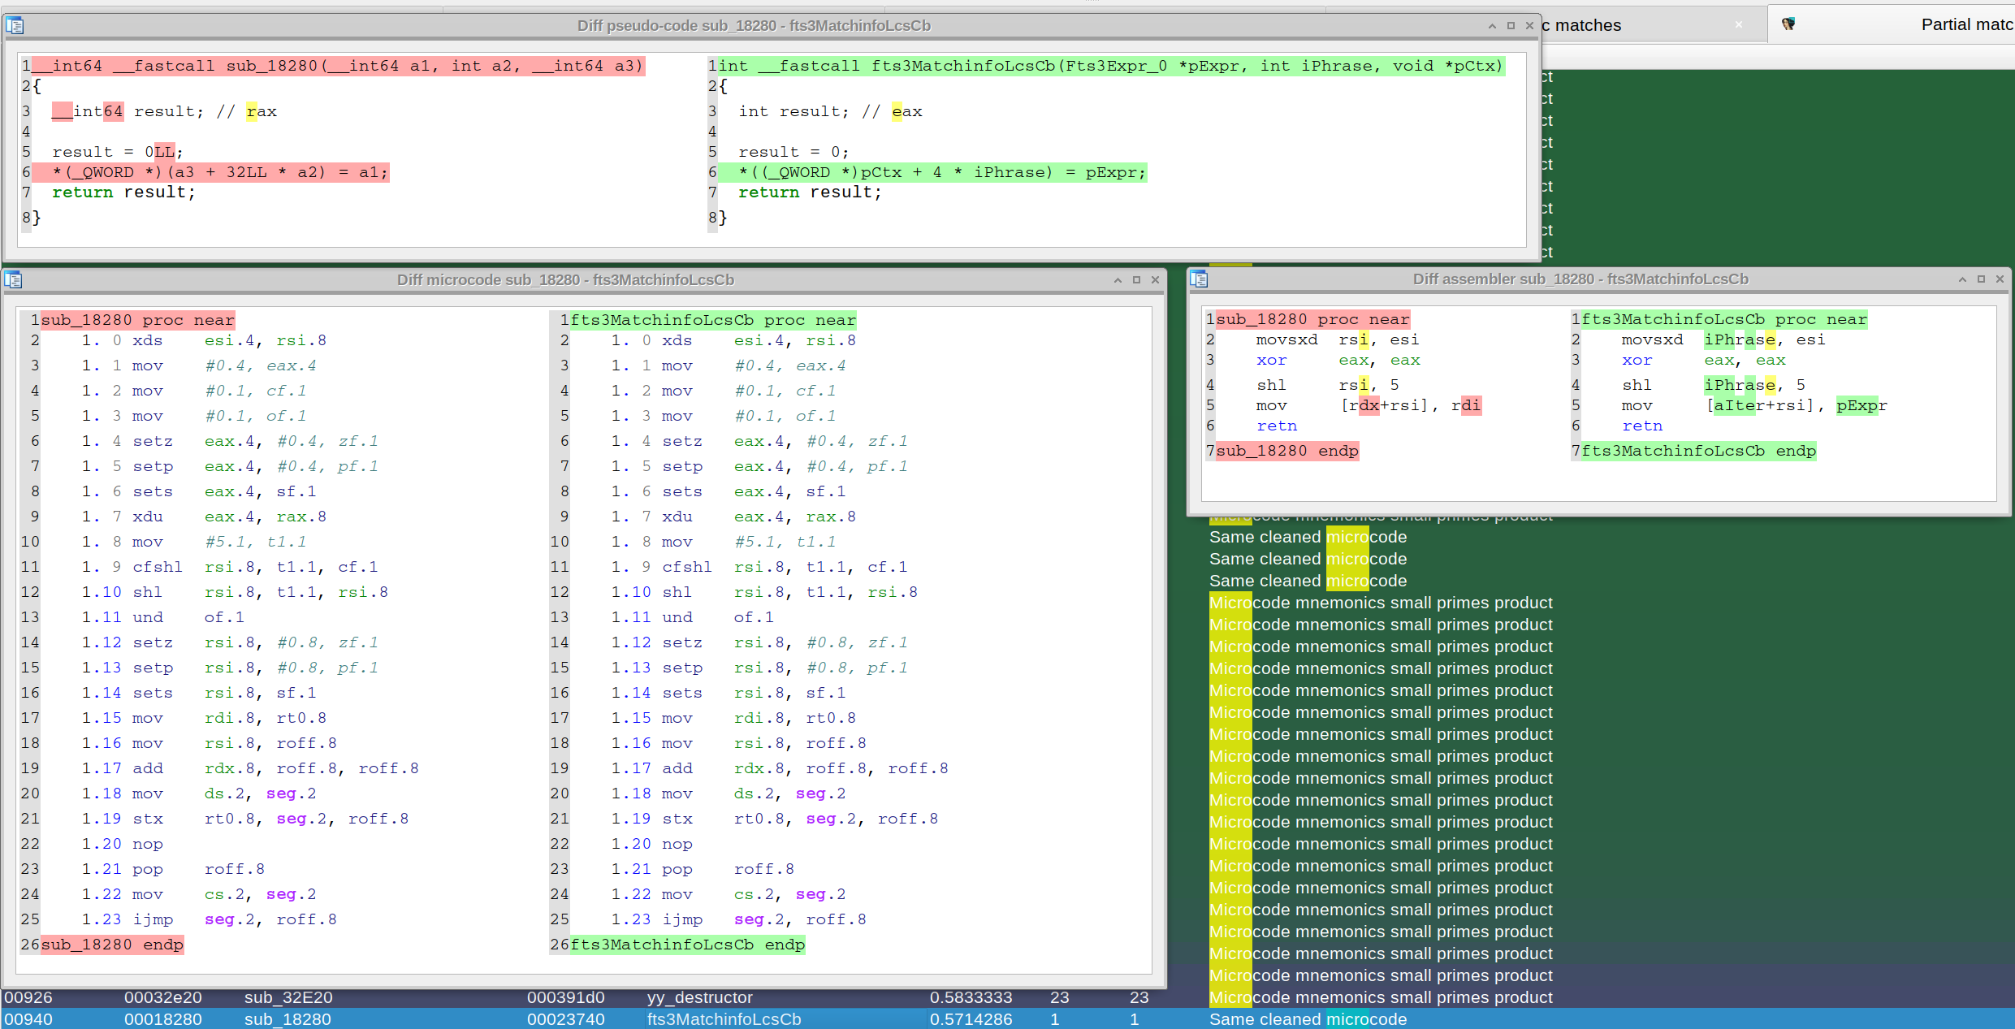 joxeankoret/diaphora
Diaphora, the most advanced Free and Open Source program diffing tool.
 bst04/cybersources
Una lista curata di strumenti e risorse di cybersecurity.
 pedramamini/awesome-yara
Una lista curata di fantastiche regole YARA, strumenti e persone.
 rocky/python-uncompyle6
Un decompilatore di bytecode Python cross-version







