
 #1
Strumenti per la dissezione, la comprensione e l'ingegneria inversa del comportamento del software dannoso.
Raccomandato da Kitploit

 microcosm-cc/bluemonday
bluemonday: un veloce sanitizer HTML in golang (ispirato all'OWASP Java HTML Sanitizer) per ripulire il contenuto generato dagli utenti da XSS
 owasp-noir/noir
Hunt every Endpoint in your code, expose Shadow APIs, map the Attack Surface.
 xalgord/xalgorix
Open-source AI penetration testing agent that exploit-verifies every finding. Autonomous 22-phase pentests of web apps & APIs with CVSS-scored PDF…
 blacktop/ipsw-diffs
Pubblica diff per-build delle release firmware IPSW di iOS, iPadOS e macOS, consentendo il confronto a livello binario dei componenti di sistema tra…
 justasmasiulis/lazy_importer
libreria per importare funzioni dalle dll in modo nascosto e ostile al reverse engineering
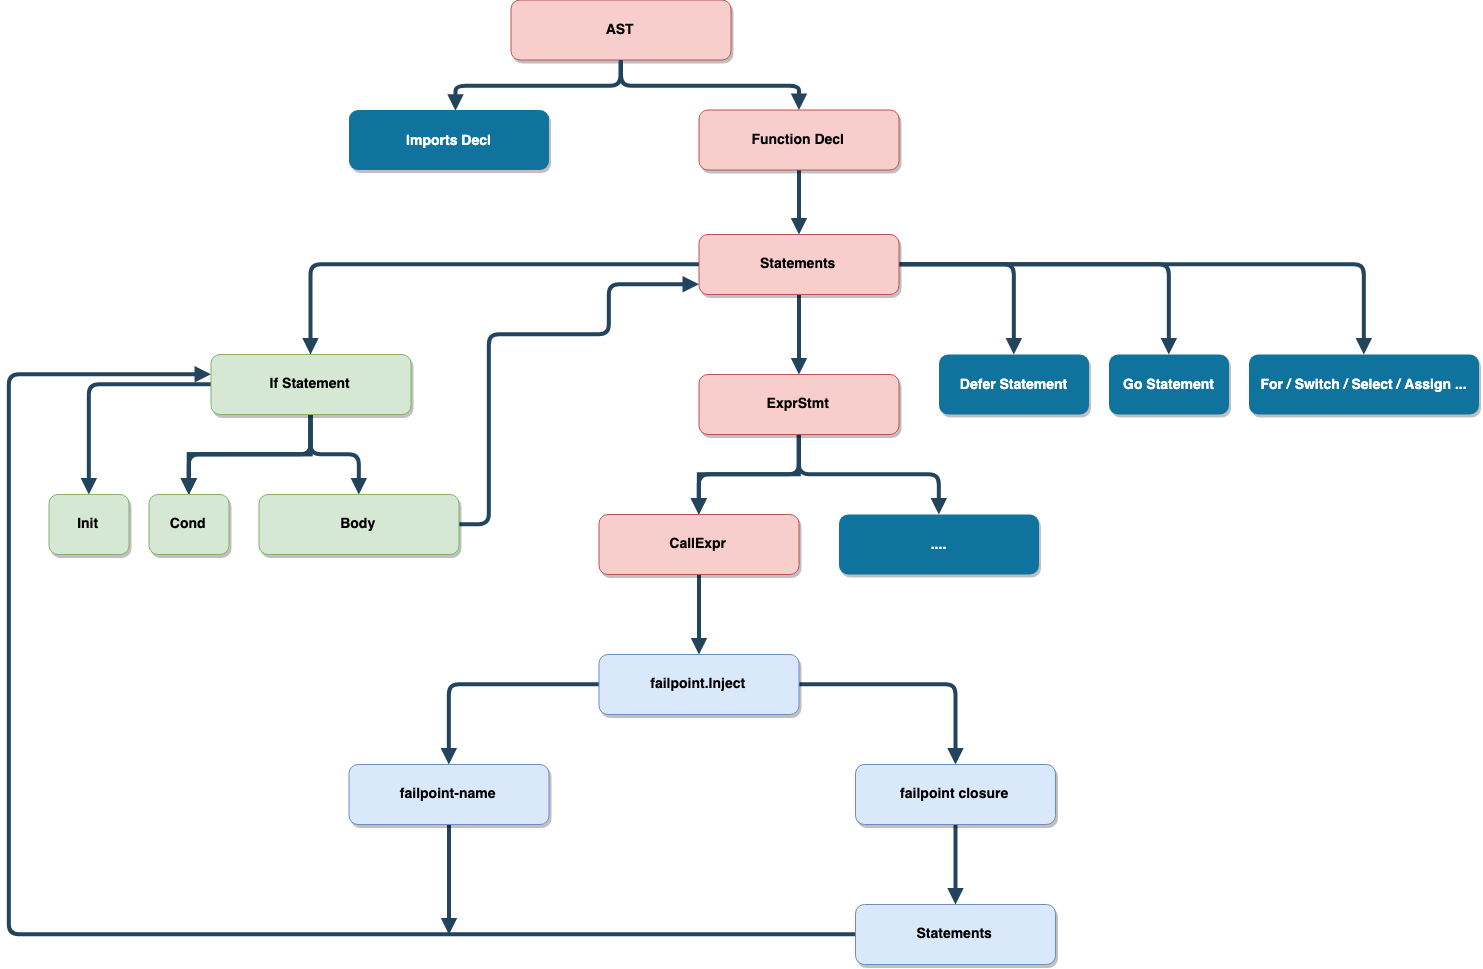 pingcap/failpoint
Libreria di fault-injection per Go che aggiunge failpoint controllabili a runtime per innescare panic, sleep, return e percorsi di errore…
 michalmalik/osx-re-101
Una raccolta di risorse per il reverse engineering di OSX/iOS.
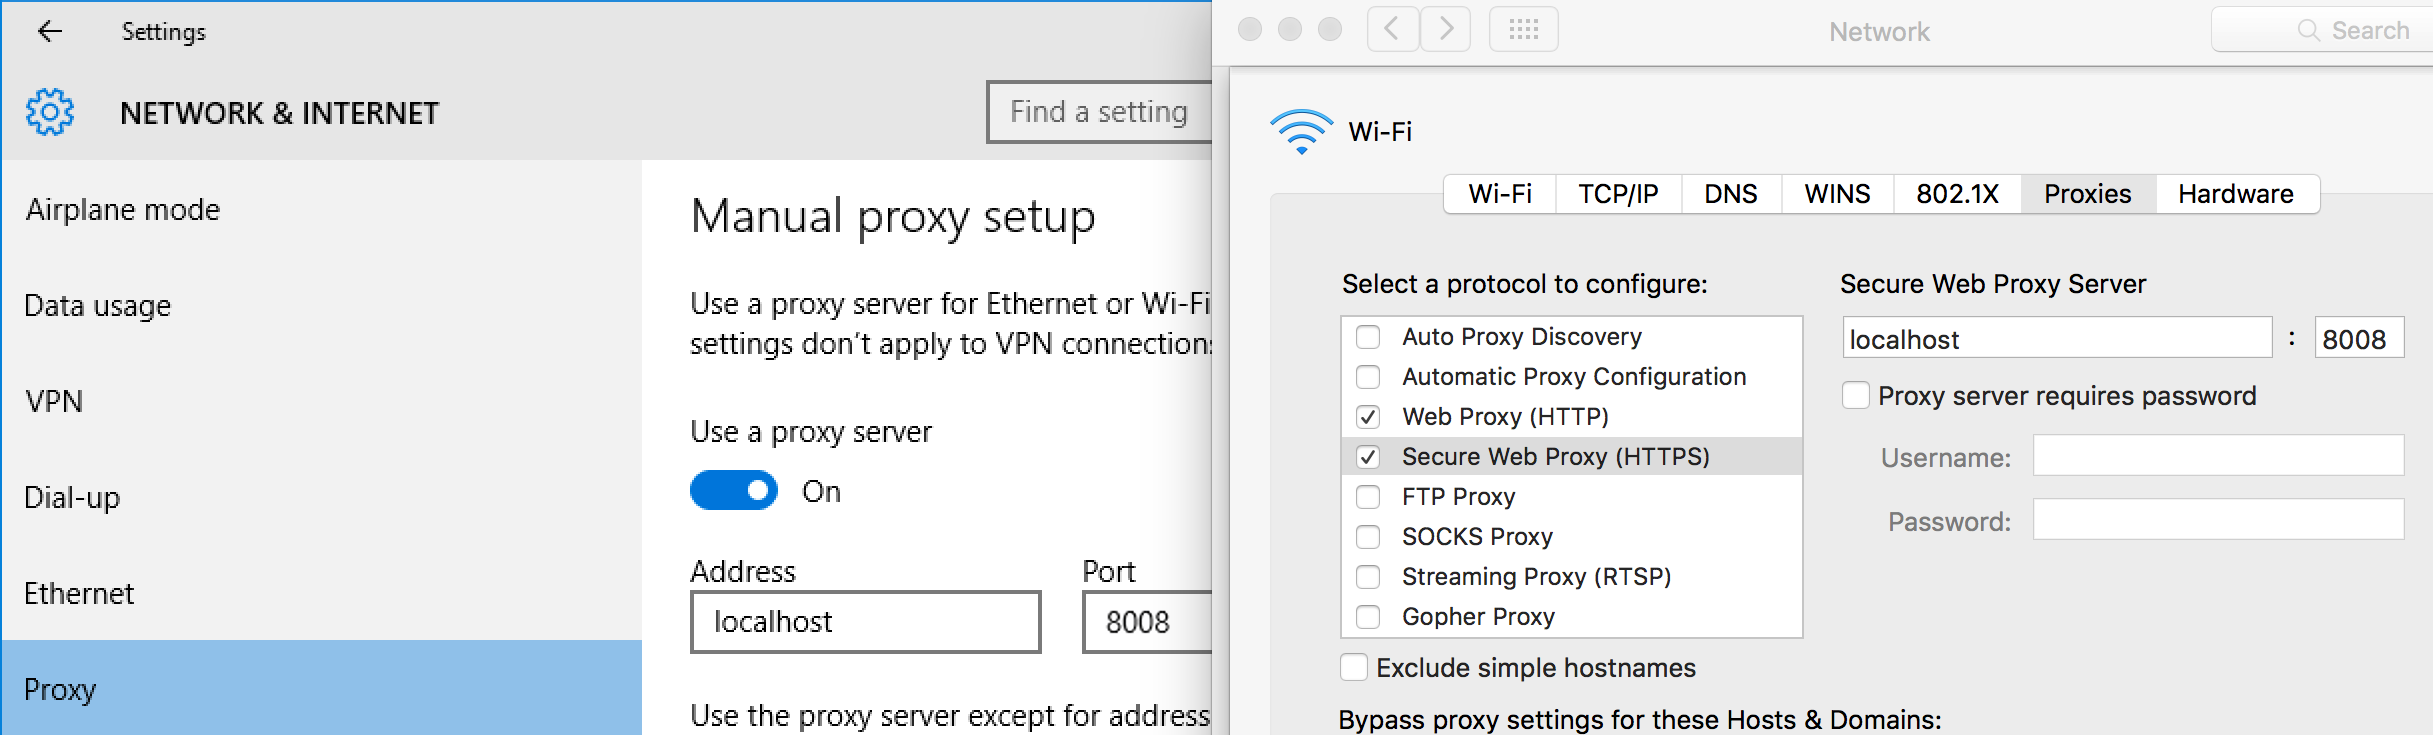 kdzwinel/betwixt
:zap: Proxy di Debug Web basato sul pannello Rete di Chrome DevTools.
 viruscamp/luadec
Decompilatore Lua per lua 5.1, 5.2 e 5.3
 jstrosch/malware-samples
Campioni di malware, esercizi di analisi e altre risorse interessanti.
 chichou/grapefruit
Suite di test di sicurezza mobile open-source per iOS e Android. Precedentemente Passionfruit

 qmonnet/rbpf
Macchina virtuale Rust e compilatore JIT per programmi eBPF
 fkie-cad/fact_core
Strumento di analisi e confronto del firmware
 devploit/awesome-ctf-resources
Elenco curato di framework, librerie, strumenti e risorse educative per Capture The Flag (CTF) per risolvere sfide di crittografia, exploitation,…
 googleprojectzero/sandbox-attacksurface-analysis-tools
Set di strumenti per analizzare le sandbox Windows per la superficie di attacco esposta.
 chvancooten/maldev-for-dummies
Un workshop sullo sviluppo di malware.
 datadog/guarddog
🐍 🔍 GuardDog è uno strumento CLI per identificare pacchetti PyPI e npm malevoli








