
 #1
Strumenti per parsing log, SIEM, logging centralizzato, timeline forense e correlazione eventi di sicurezza.
Raccomandato da Kitploit
 linux-audit/audit-kernel
Mirror GitHub del repository audit del kernel Linux.
 jepaynemsft/weffles
Costruisci una console di Threat Hunting/Incident Response veloce, gratuita ed efficace con Windows Event Forwarding e PowerBI
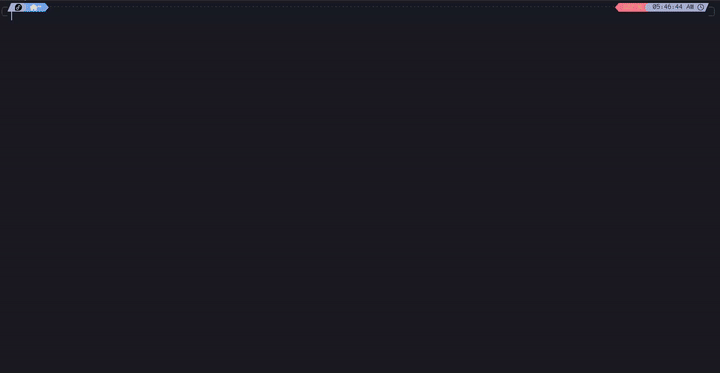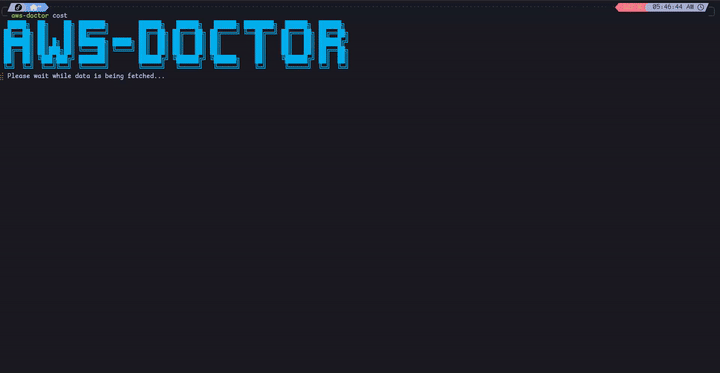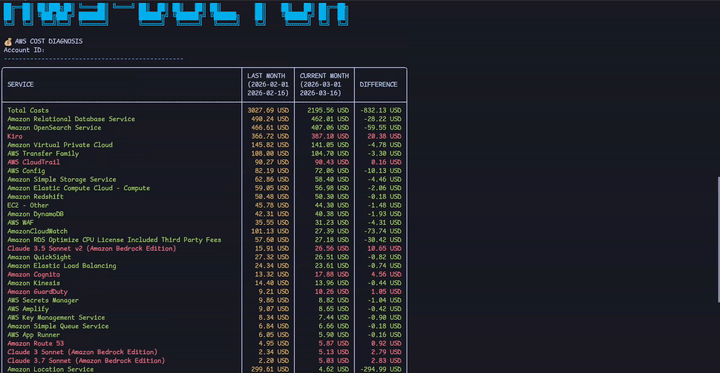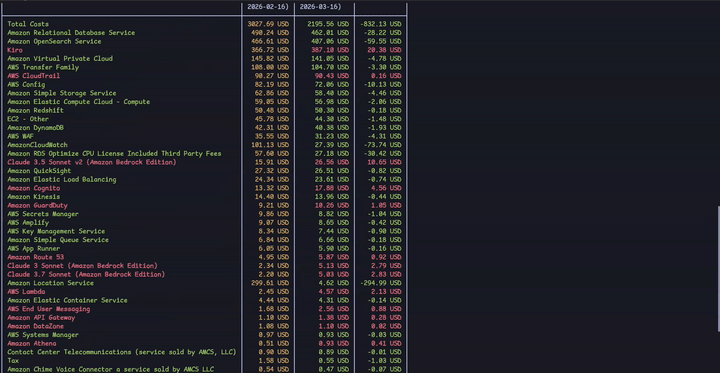 elc0mpa/aws-doctor
Potente CLI open-source per auditare sicurezza, costi e best practice in AWS. 🩺 ☁️
 corelight/zeek-cheatsheets
Cheatsheet dei log Zeek
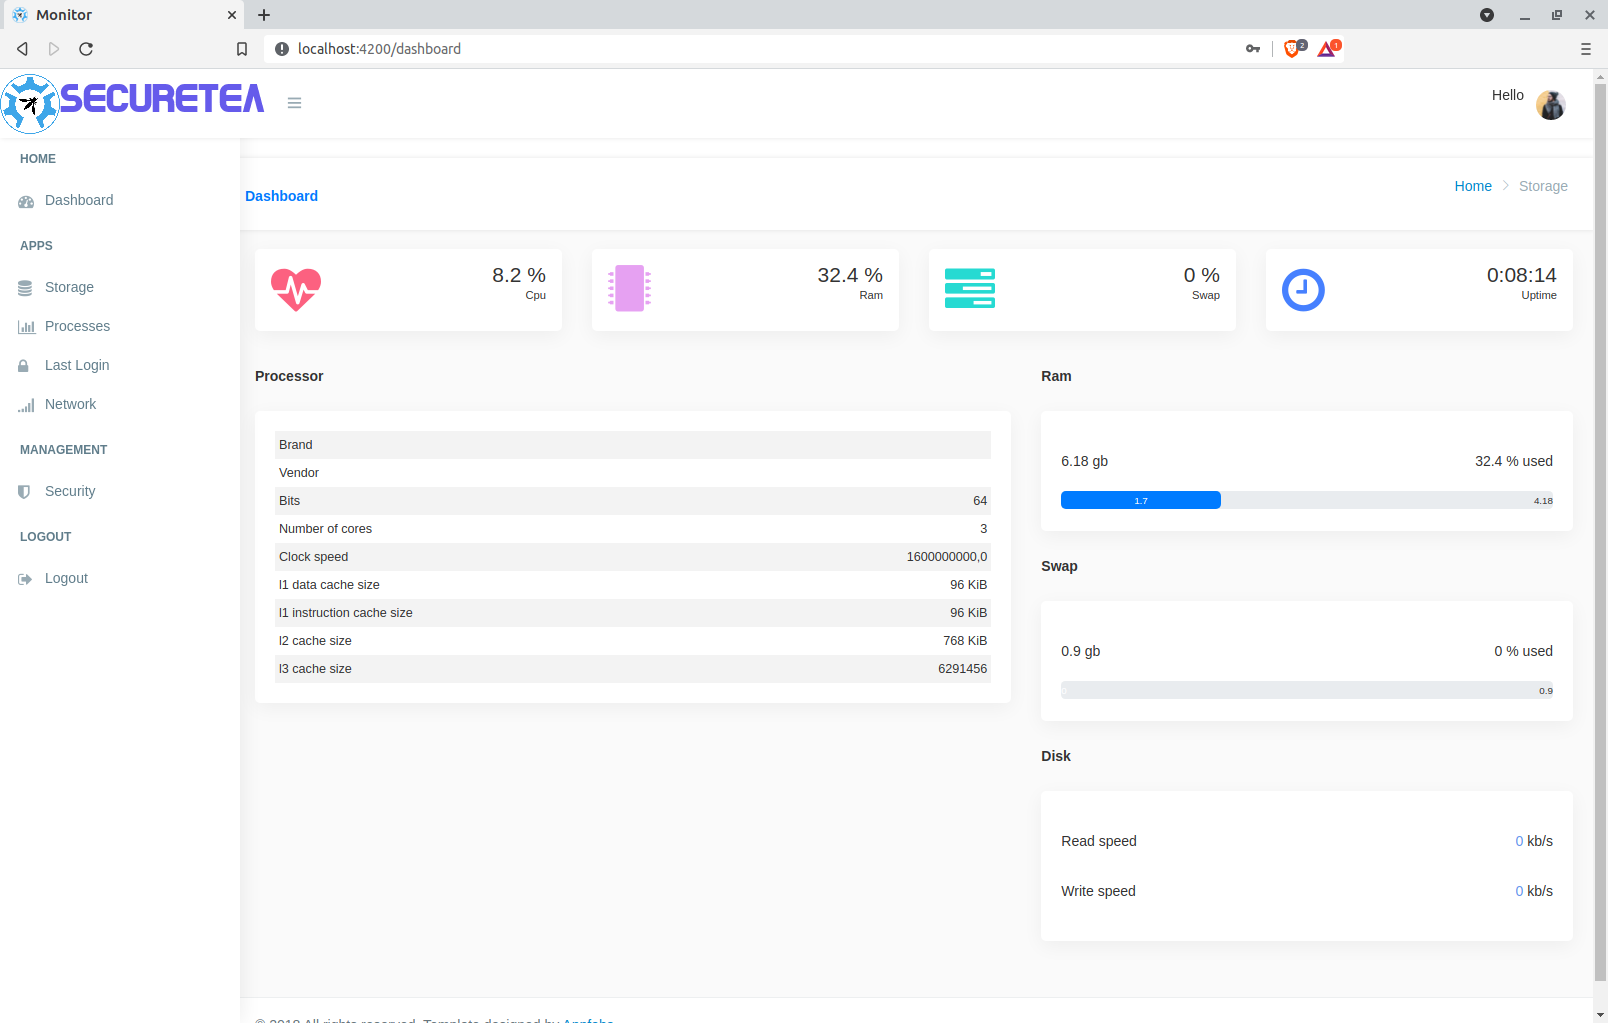 owasp/securetea-project
Il progetto OWASP SecureTea fornisce una soluzione di sicurezza completa per vari dispositivi (computer personali / server / dispositivi IoT)
 mgreen27/detectraptor
Un repository per condividere contenuti di rilevamento Velociraptor disponibili pubblicamente.
 ctxis/snitchdns
Server DNS basato su database con interfaccia utente web
 invictus-ir/alfa
Strumento automatizzato di analisi forense per i log di audit di Google Workspace. Acquisisce tutti i tipi di log, mappa gli eventi al MITRE ATT&CK…
 hubblestack/hubble
Hubble è un framework modulare e open-source per la conformità di sicurezza. Il progetto fornisce audit on-demand basati su profili, notifiche di…
 canyonroad/agentsh
Sicurezza a livello di esecuzione (ELS) per agenti AI — shell con policy imposte e audit.
 hashicorp-forge/grove
Un framework di raccolta log Software as a Service (SaaS).
 owasp/honeypot-project
Distribuisci honeypot web per catturare dati di attacco emergenti, analizza i log di audit ModSecurity tramite ELK e condividi intelligence sulle…
 randomuserid/adama
Cerca per Threat Hunting e Security Analytics
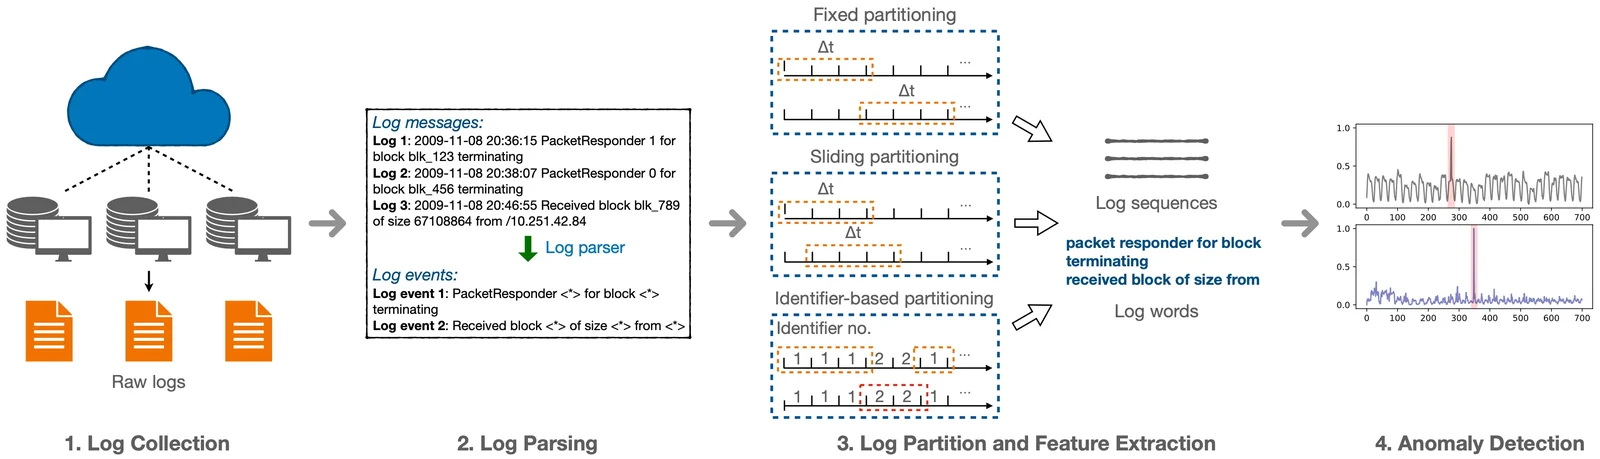 logpai/deep-loglizer
Un toolkit di deep learning per il rilevamento di anomalie basato sui log
 t4d/phishingkithunter
Trova kit di phishing che utilizzano file e immagini del tuo marchio/organizzazione.
 linnix-os/linnix
Osservabilità Linux basata su eBPF con rilevamento di incidenti tramite IA. Con licenza AGPL-3.0.
 the-dfir-report/sigma-rules
Regole generate dalle nostre indagini.
 anssi-fr/dfir-o365rc
Modulo PowerShell per la raccolta di log di Office 365 e Azure








