
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Analisi dei Log — Pagina 8 | Kitploit
Categorie

Analisi dei Log

Strumenti per parsing log, SIEM, logging centralizzato, timeline forense e correlazione eventi di sicurezza.

Raccomandato da Kitploit

Migliori strumenti

10 selezionati
wazuh preview#1

wazuh

GitHubwazuh/wazuh
16.5k12h 56m fa
graylog2-server preview#2

graylog2-server

GitHubgraylog2/graylog2-server
8.2k3h 36m fa
loki preview#3

loki

GitHubgrafana/loki
29.0k1h 48m fa
osquery preview#7

osquery

GitHubosquery/osquery
23.4k15h 28m fa
securityonion preview#8

securityonion

GitHubsecurity-onion-solutions/securityonion
4.9k1 mese fa
zeek preview#9

zeek

GitHubzeek/zeek
7.8k13h 8m fa
suricata preview#10

suricata

GitHuboisf/suricata
6.5k5 giorni fa
sigma preview#11

sigma

GitHubsigmahq/sigma
10.9k1 giorno fa
detection-rules preview#12

detection-rules

GitHubelastic/detection-rules
2.7k0 giorni fa
logparser preview#13

logparser

GitHublogpai/logparser
2.0k1 anno fa
Più recentiRilevanzaPiù popolariAggiornati di recente
684 risultati
Snitch preview

Snitch

GitHubaixisstudio/snitch

Real-time network traffic visualizer — see every connection your computer makes. Privacy-first, 100% local. / Visualiseur de trafic réseau en temps…
defensive-toolspacket-sniffing-analysisnetwork-mapping+6
4452 giorni fa
simvyn preview

simvyn

GitHubpranshuchittora/simvyn

Strumento di sviluppo mobile universale per Agenti e Umani - controlla simulatori iOS, emulatori Android e dispositivi reali da un unico cruscotto e…

android-securitygeneral-purpose-utilitiesdynamic-analysis-sandboxing+9
34414 giorni fa
irflow-timeline preview

irflow-timeline

GitHubr3nzsec/irflow-timeline

Analisi della Timeline DFIR per macOS — visualizzatore basato su SQLite per file CSV, TSV, XLSX, EVTX, Plaso, $MFT e $J con AI Artifacts, AI Secret…
disk-forensicsioc-managementmemory-forensics+7
3041 mese fa
Aker preview

Aker

GitHubaker-gateway/aker

Bastione SSH/host di salto/jump server

authentication-authorizationcloud-infrastructure-securitynetwork-security+2
5715 anni fa
SecurityClaw preview

SecurityClaw

GitHubsecurityclaw/securityclaw

Un agente autonomo modulare e basato su competenze per un Security Operations Center (SOC) che monitora i dati di OpenSearch/Elasticsearch,…
reconnaissancevulnerability-analysisforensics+8
2633 mesi fa
sigma-cli preview

sigma-cli

GitHubsigmahq/sigma-cli

L'interfaccia a riga di comando di Sigma basata su pySigma

defensive-toolsutilities-frameworksthreat-intelligence+2
20317 giorni fa
artillery preview

artillery

GitHubtrustedsec/artillery

Strumento open-source per il blue team che protegge i sistemi Linux e Windows utilizzando molteplici metodi di difesa e rilevamento a livello di host…
defensive-toolsioc-managementnetwork-security+5
3396 anni fa
dnsmonster preview

dnsmonster

GitHubfenkohq/dnsmonster

Kit di acquisizione e monitoraggio DNS passivo
packet-sniffing-analysisinformation-gatheringnetwork-security+3
3601 giorno fa
ThreatHunting-Keywords preview

ThreatHunting-Keywords

GitHubmthcht/threathunting-keywords

Awesome list di parole chiave e artefatti per sessioni di Threat Hunting
defensive-toolsdigital-forensicsthreat-intelligence+3
6691 anno fa
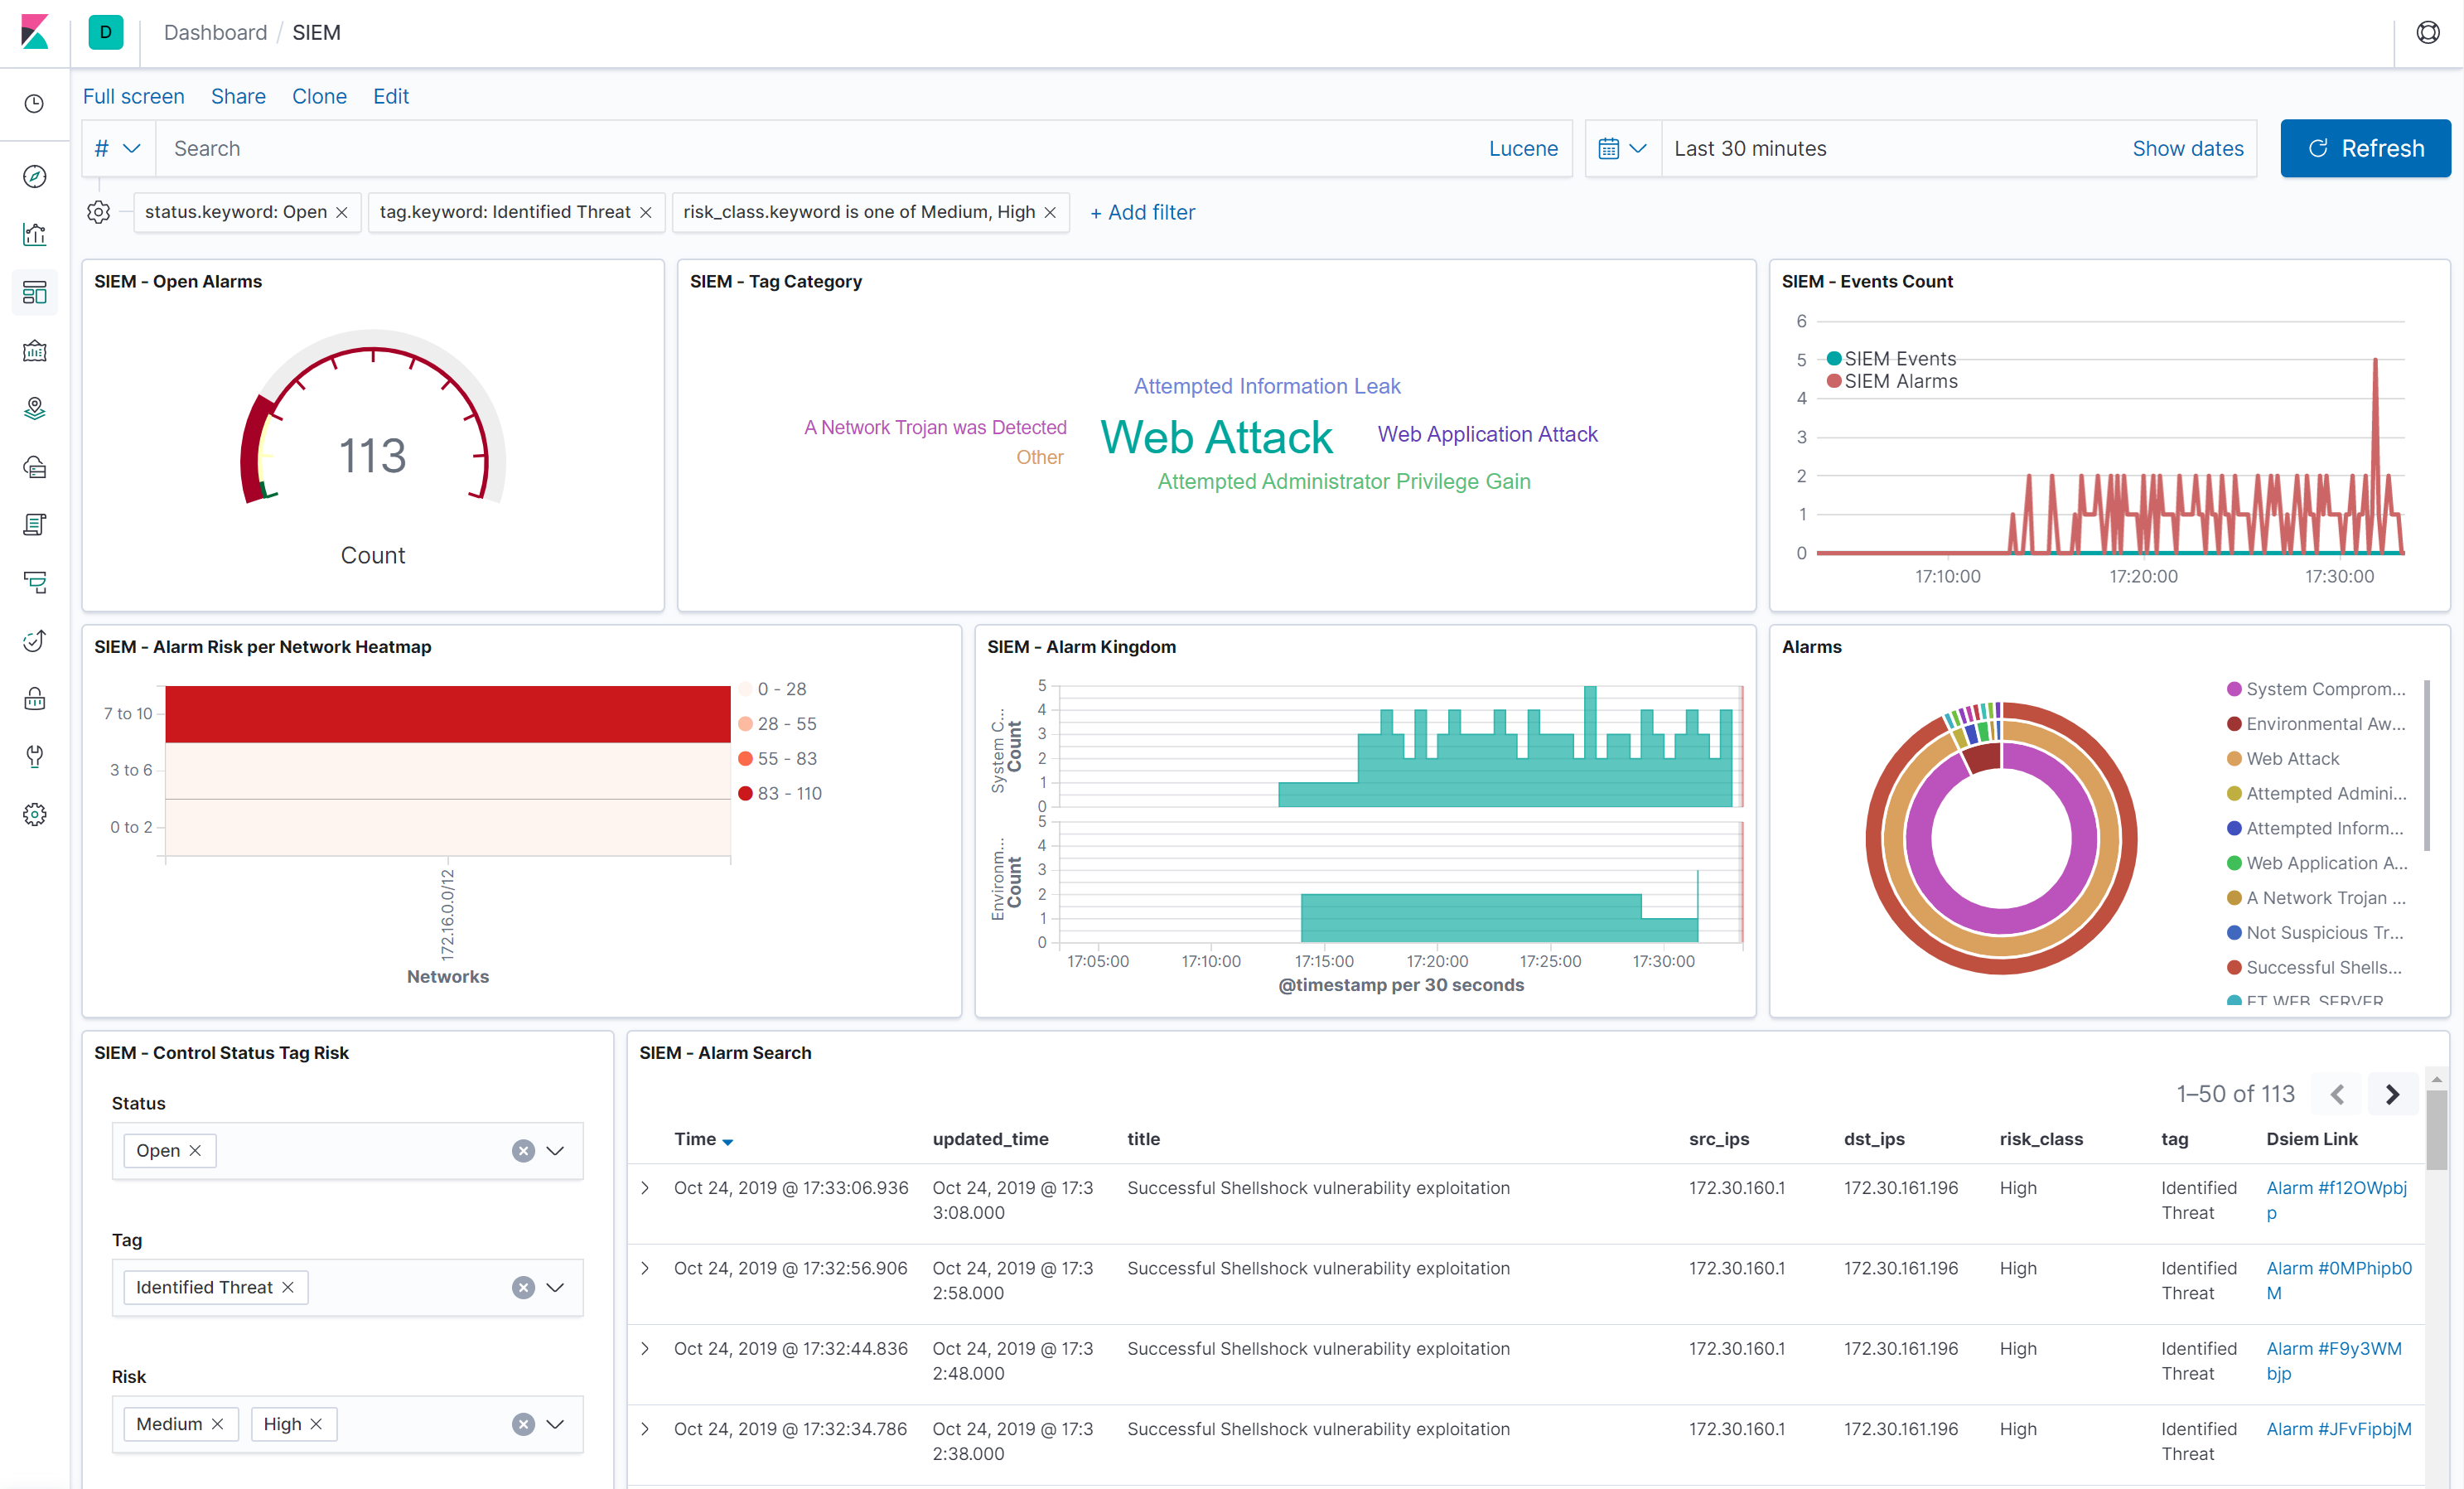
dsiem preview

dsiem

GitHubdefenxor/dsiem

Motore di correlazione degli eventi di sicurezza per stack ELK

vulnerability-analysiscloud-securitythreat-intelligence+3
4462 anni fa
Skadi preview

Skadi

GitHuborlikoski/skadi

Raccogli, elabora e caccia con dati basati sull'host da MacOS, Windows e Linux
disk-forensicsosintmemory-forensics+9
5174 anni fa
Kvasir preview

Kvasir

GitHubkvasirsecurity/kvasir

Kvasir: Gestione dei dati dei test di penetrazione

penetration-testing-frameworksvulnerability-analysisinformation-gathering+3
4279 anni fa
mcpsnoop preview

mcpsnoop

GitHubkerlenton/mcpsnoop

Wireshark for MCP. A transparent proxy between your AI client and MCP server. Watch every call live in your terminal, fail CI on what it finds,…

general-purpose-utilitiesdynamic-analysis-sandboxingnetwork-mapping+5
3345 giorni fa
aftermath preview

aftermath

GitHubjamf/aftermath

Framework per la risposta agli incidenti basato su Swift per macOS, progettato per raccogliere e analizzare artefatti host, inclusi timestamp del…

memory-forensicsforensicsdigital-forensics+3
5941 anno fa
awesome-dfir-skills preview

awesome-dfir-skills

GitHubtsale/awesome-dfir-skills

Una raccolta curata di competenze e flussi di lavoro DFIR per professionisti InfoSec.
ioc-managementmemory-forensicsnetwork-forensics+7
3215 mesi fa
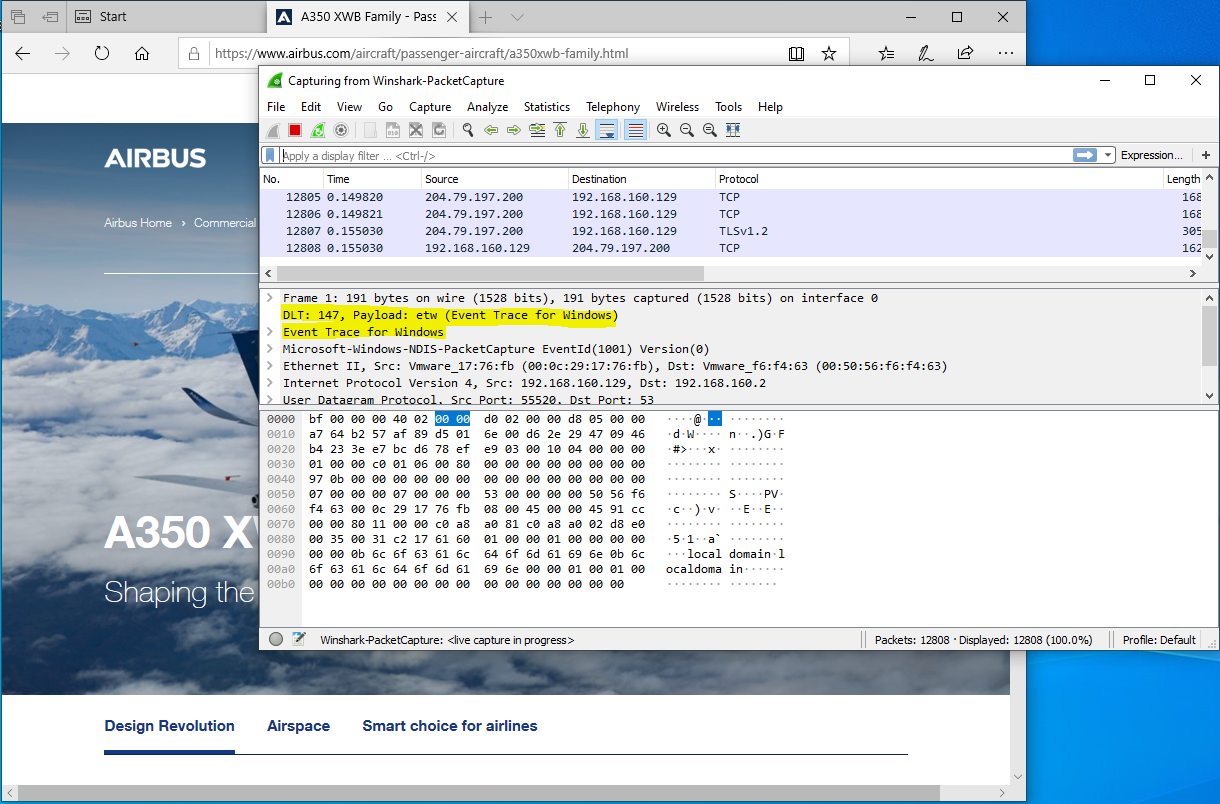
Winshark preview

Winshark

GitHubairbus-cert/winshark

Un plugin per Wireshark per strumentare ETW

packet-sniffing-analysisforensicsnetwork-security+1
5934 anni fa
psad preview

psad

GitHubmrash/psad

psad: Rilevamento delle intrusioni e analisi dei log con iptables

vulnerability-analysisids-ips-evasionforensics+4
4277 anni fa
S1EM preview

S1EM

GitHubv1d1an/s1em

Questo progetto è un SIEM con SIRP e Threat Intel, tutto in uno.

vulnerability-scannersforensicsnetwork-security+6
4621 anno fa
Precedente1…789…38Successivo








