
 #1
Strumenti per esplorare ed espandere il controllo all'interno di reti compromesse spostandosi tra i sistemi.
Raccomandato da Kitploit

 bittersecurity/decepticon
Autonomous LLM red team agent that plans and executes full attack chains—recon, exploitation, privilege escalation, lateral movement and C2—inside an…
 squidsec/bloodbash
Analizzatore offline dei percorsi di attacco AD/Entra per JSON di SharpHound/AzureHound. Evidenzia risultati prioritizzati su escalation dei…
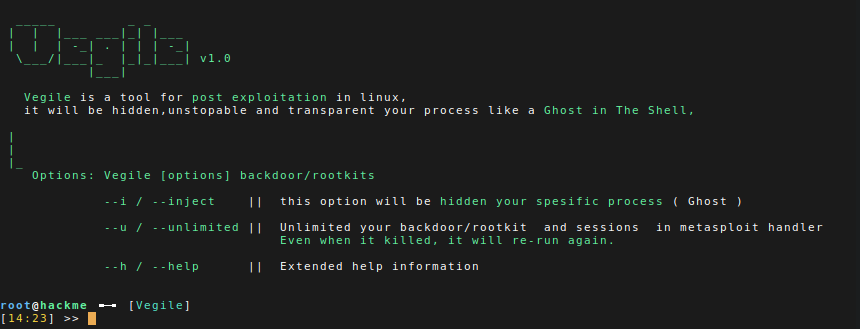 screetsec/vegile
Questo strumento configurerà i tuoi backdoor/rootkit; quando il backdoor è già configurato, nasconderà il tuo processo specifico, renderà illimitata…

 wattocyber/oscp-notes-2026
Vault di appunti OSCP + dashboard cockpit per l'esame: note tecniche unite, raccolte di comandi con variabili precompilate, macchine, credenziali e…
 b3rt1ng/koi
Gestore multi-sessione di reverse shell con upgrade PTY, moduli di post-exploitation, tunneling di Layer 3, offuscamento del payload per l'evasione…
 g13net/lockjaw
Framework C2 modulare per Windows con teamserver in Rust, implant in Zig, syscall indirette, bypass AMSI, injection reflective/PoolParty, esecuzione…
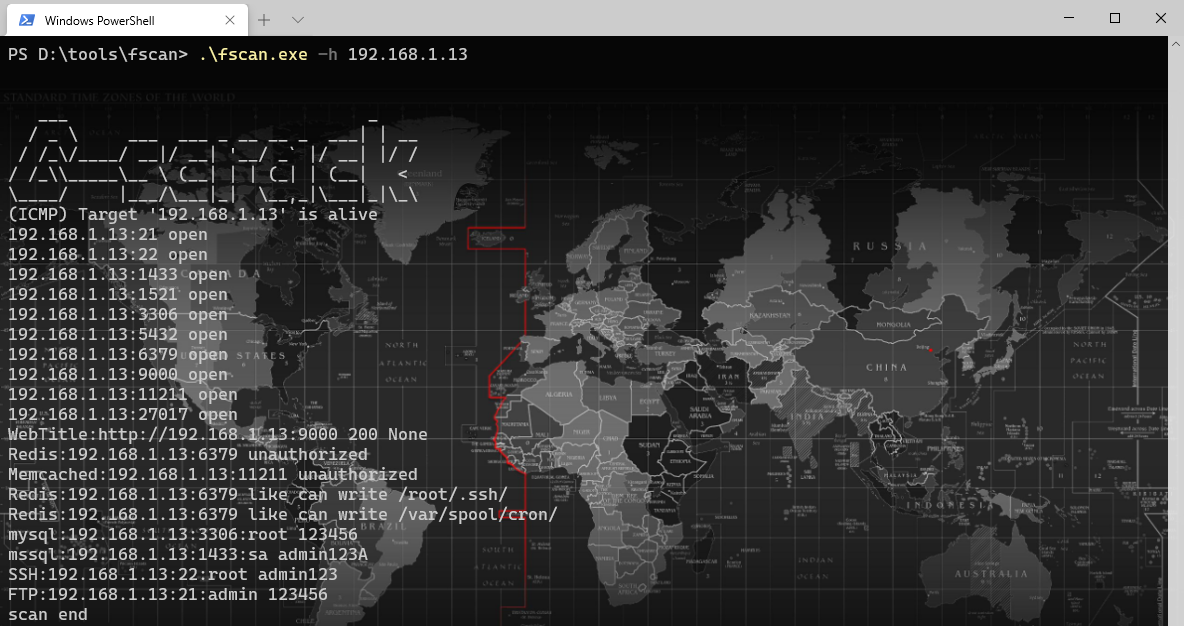 shadow1ng/fscan
Uno strumento di scansione completo per reti interne, che consente una scansione automatica e completa delle vulnerabilità con un solo clic. (Uno…
 samugit83/redamon
Autonomous AI red team framework that chains reconnaissance, exploitation, and post-exploitation into a single pipeline, then triages findings,…
 owasp/owasp-cstg
Guida al test di sicurezza cloud neutrale rispetto al fornitore con fasi strutturate per enumerazione, escalation dei privilegi, movimento laterale e…
 ghostpack/rubeus
Cercando di domare il cane a tre teste.
 jm33-m0/emp3r0r
Autoriparante Maglia Gossip C2 con Scoperta Assistita dei Peer, Esecuzione BOF Multipiattaforma e Agenti Scriptabili.
 sp00kyskelet0n/py-rdp-patcher
Script Python che applica patch al file termsrv.dll su Windows per abilitare sessioni RDP multiple simultanee, supportando Windows 10 versioni 1703…
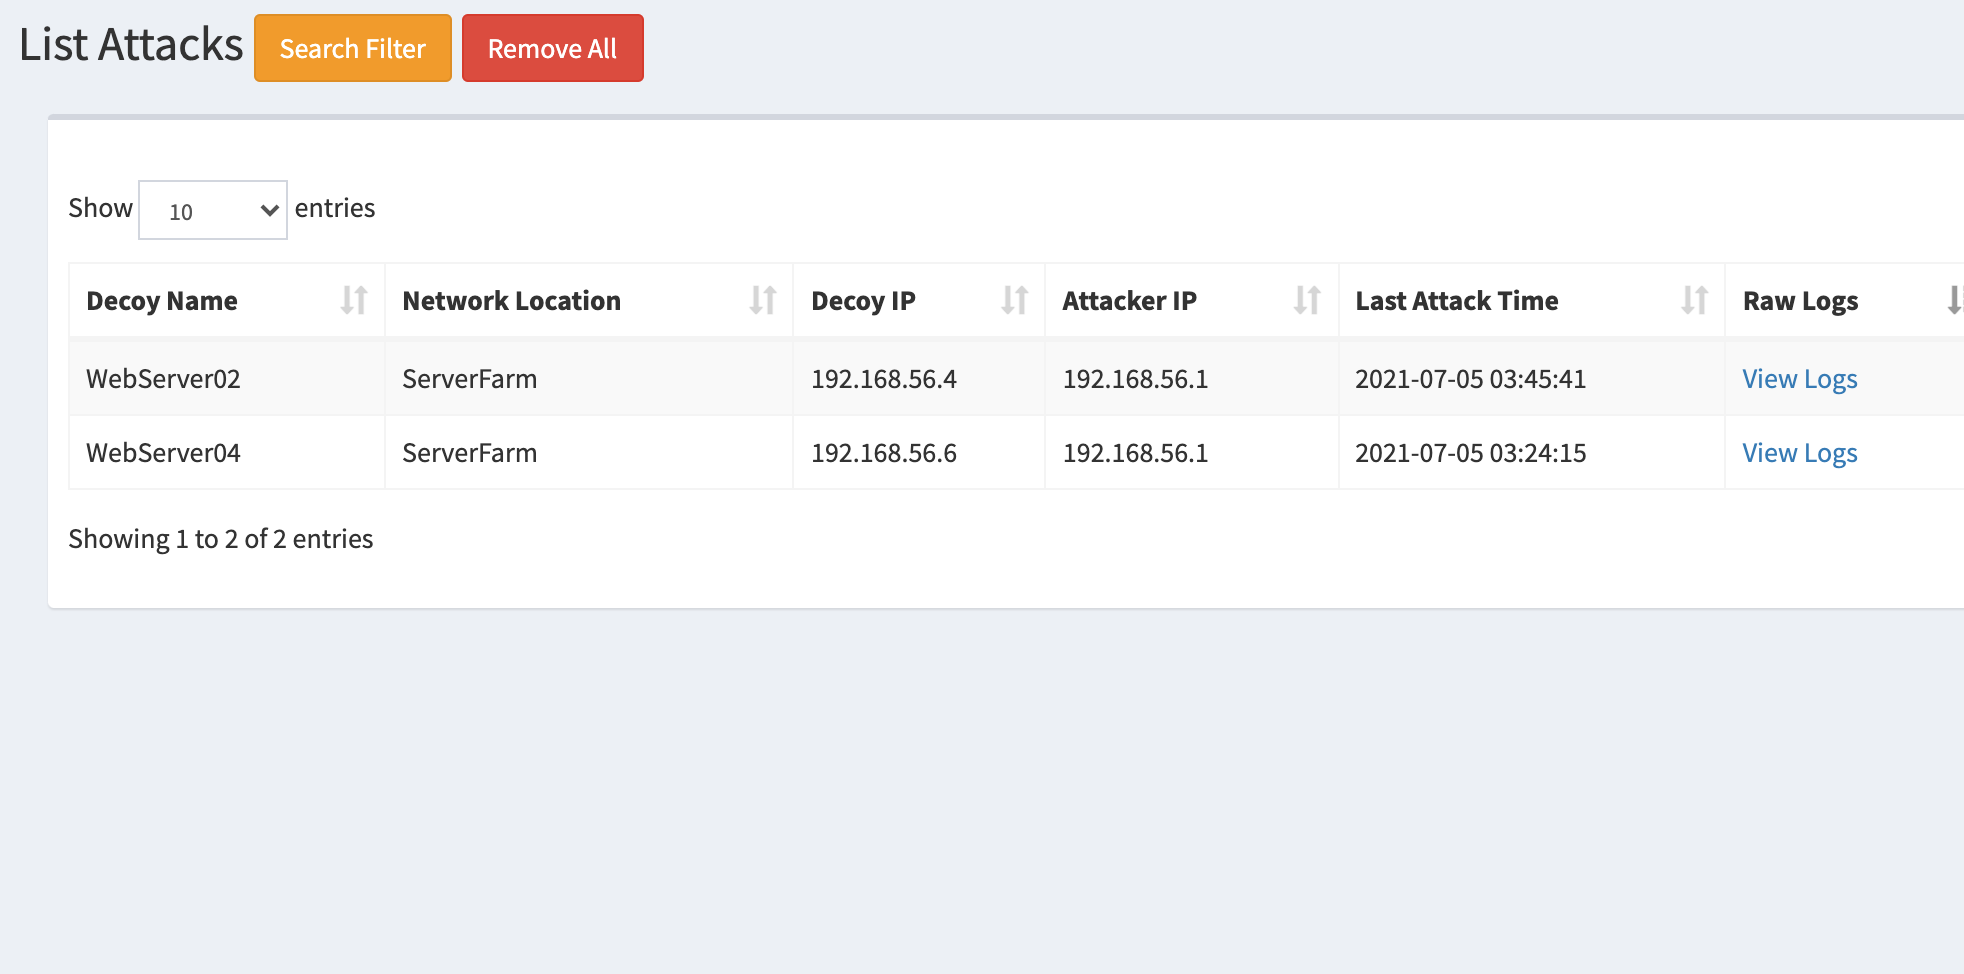 bhdresh/dejavu
DejaVU - Framework di Deception Open Source
 bishopfox/cloudfox
Automazione della consapevolezza situazionale per test di penetrazione cloud.
 kamalx06/tornadoc2
Framework C2 pull-based con dieci trasporti nativi, handler multi-profilo concorrenti, tasking firmato con ECDSA e un team server multi-operatore con…
 stillbigjosh/kube-reaper
Esegue la scansione dei cluster Kubernetes da qualsiasi identità, segnala permessi pericolosi e li concatena in percorsi di escalation multi-step…
 infosecn1nja/red-teaming-toolkit
Questo repository contiene strumenti di sicurezza open-source all'avanguardia (OST) per un red teamer e un threat hunter.
 voidsecsoftwares/voidsyscall
Cross-platform syscall-powered implant & C2 — direct syscalls (Win), raw syscalls (Linux), HTTPS/DNS/ICMP channels. No winapi layer.







