
 #1
Lab, ambienti pratici e challenge riproducibili per esercitarsi in cybersicurezza in modo autorizzato e sicuro.
Raccomandato da Kitploit

 humbss/cve-2022-42889
Applicazione dimostrativa per CVE-2022-42889 (Apache Commons Text RCE) con configurazione Docker ed esecuzione di comandi tramite netcat per test di…
 dbgee/cve-2022-22947
Ambiente di laboratorio riproducibile per CVE-2022-22947, una vulnerabilità di esecuzione remota di comandi nell'API Actuator di Spring Cloud…
 yougina/cve-2022-28346
SQL injection in QuerySet.annotate(), aggregate(), e extra()
 0xblackash/cve-2026-20841
CVE-2026-20841
 ivanbg2004/odh-bricksbuilder-cve-2024-25600-thm
Scanner e PoC per CVE-2024-25600, la RCE non autenticata di Bricks Builder per WordPress. Rileva e verifica i siti vulnerabili. Ricerca sulla…
 kkirsche/slae
Esame SecurityTube Linux Assembly Expert x86
 aniket2912/internal-network-penetration-testing
Modulo didattico sul penetration testing delle reti interne: metodologia, vettori di attacco, enumerazione, sfruttamento, escalation dei privilegi e…
 inertfluid/sk-cve-2026-26030-lab
Lab Docker etico e isolato dalla rete che riproduce CVE-2026-26030 — RCE tramite eval() nel filtro del vector store in-memory di Semantic Kernel…
 ywh-jfellus/cve-2026-9082
PoC per CVE-2026-9082 (Drupal SA-CORE-2026-004) Drupal Core SQLi
 cd6629/cve-2015-3306-python-poc
Convertito con modifiche da un modulo metasploit come esercizio per lo studio dell'OSCP e lo sviluppo di exploit.
 syn-4ck/wvctf
WVCTF o WebVulnCTF è una piattaforma web gamificata che promuove l'addestramento nel pentesting e nella sicurezza dello sviluppo di applicazioni web…
 alpacamybags118/log4j-cve-2021-44228-sample
Esempio di configurazione docker-compose per mostrare come funziona questo exploit
 rizlmaulanaa/cve-2026-23479-redis-uaf-proof-of-concept
Prova di concetto con sfruttamento di vulnerabilità assistito da GDB (solo uso educativo / di laboratorio)
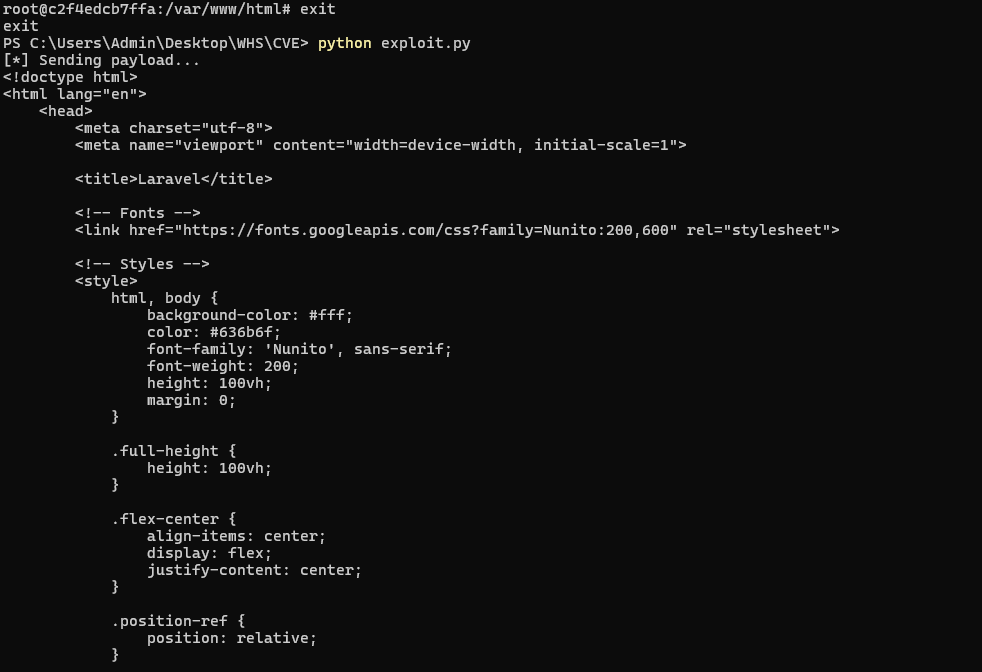 yeahhbean/laravel-cve-2018-15133
Ambiente PoC basato su Docker per la vulnerabilità di unserializzazione CVE-2018-15133 di Laravel APP_KEY. Include script di exploit per verificare…
 gurleen-147/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability-poc
Questo repository contiene note di ricerca e un proof-of-concept (PoC) di alto livello per CVE-2024-21413, una vulnerabilità osservata in alcuni…
 inertfluid/cve-2026-54316-lab
Laboratorio di riproduzione per CVE-2026-54316 (bypass dei permessi tramite bare-hostname / esfiltrazione di Claude Code WebFetch su huggingface.co)
 abraxas/pfsense-api-fleet-jwt
pfSense Plus MIM API toolkit b4acd7ca - Alto - Remoto - IDOR - un JWT del controller è un token di flotta
 emc-kk/cve-2026-97229-lab
Docker lab ed exploit Python per CVE-2026-97229, un overflow di interi nella regex Onigmo di GitLab CI-lint non autenticato che porta a RCE, con…








