
 #1
Lab, ambienti pratici e challenge riproducibili per esercitarsi in cybersicurezza in modo autorizzato e sicuro.
Raccomandato da Kitploit

 lkarlslund/deploy-goad
Script per installare i prerequisiti per il deployment di GOAD su Ubuntu Linux 22.04
 gmh5225/awesome-web3-security
Una lista curata di materiali e risorse sulla sicurezza Web3 per Pentester e Bug Hunter.
 pmaynard/ics-testbed-framework
Distribuisce banchi di prova SCADA/ICS virtuali realistici con nodi IEC 60870-5-104 e OPC-UA, consentendo simulazioni di attacco, generazione di…
 matheusht/redthread
Un motore autonomo di red-teaming per LLM. RedThread gestisce l'intero ciclo di vita della sicurezza: generando attacchi avversari, eseguendo…
 xcellerator/freebsd_kernel_hacking
Imparare FreeBSD Kernel Hacking - Esercizi
 dinosn/mariadb-13-rce-lab
MariaDB 13.0.1-rc RCE lab — priv-esc + heap UAF + catena JOP fino a system() come uid 999(mysql) su immagine Docker stock. Trovato con RAPTOR e…
 abraxas/cve-2026-87902
Proof-of-concept and disclosure pack for CVE-2026-87902, an unauthenticated local file inclusion in WordPress Core via locate_template(), with a…
 wavestone-cdt/defcon-cicd-pipelines-workshop
Workshop pratico sulla sicurezza delle pipeline CI/CD con lab Terraform, sfruttamento di AWS, fuga da Kubernetes ed esercizi di backdooring degli…
 hamid-k/nginx-rift-private-lab
Laboratorio privato Nginx Rift ASLR, catena di exploit e registrazioni demo
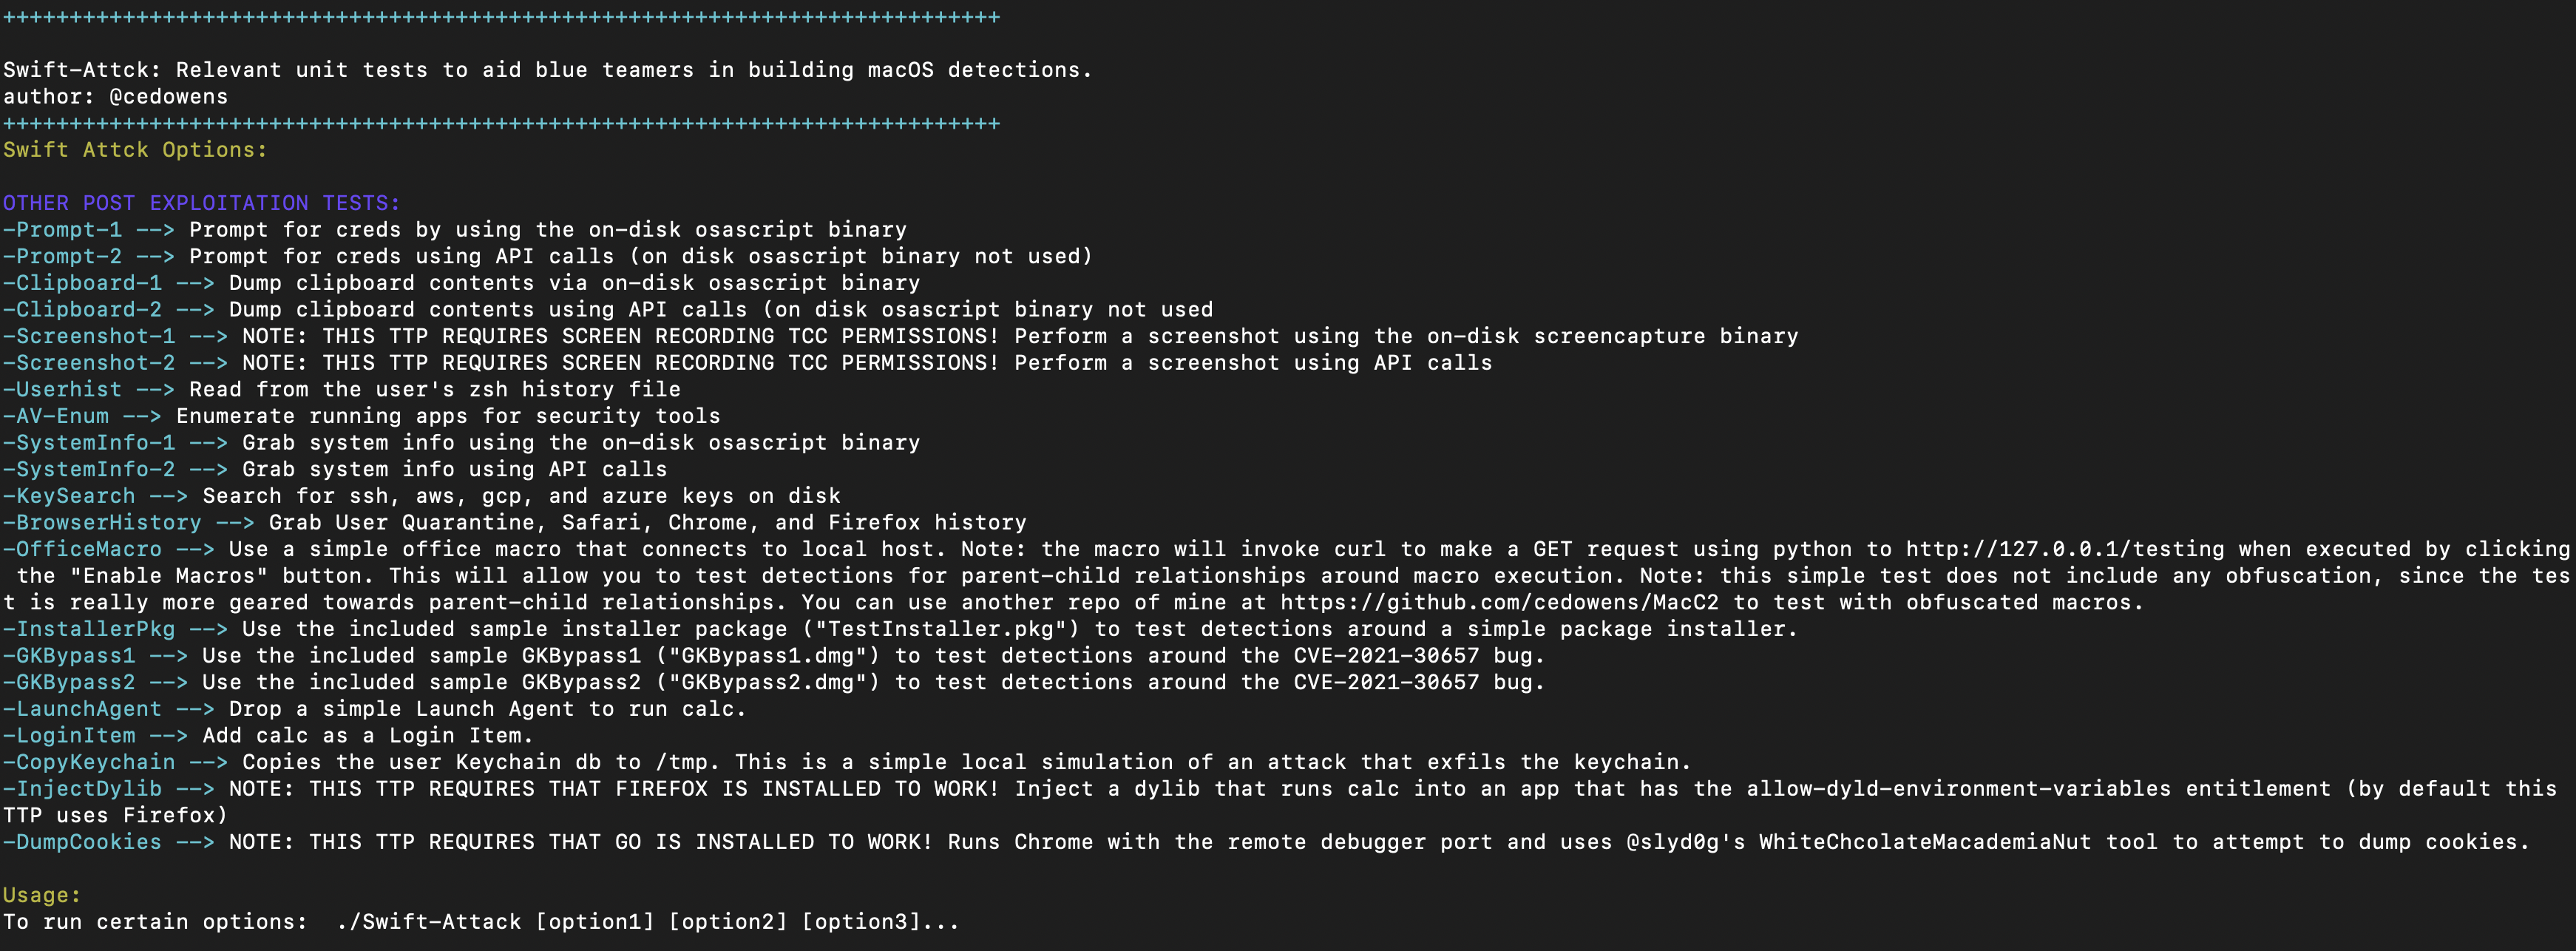 cedowens/swift-attack
Test unitari per i blue team per aiutare nella creazione di rilevamenti per alcuni comuni metodi di post-sfruttamento su macOS.
 owasp/owaspbugbounty
Questo è un contenitore di applicazioni web che funzionano con OWASP Bug Bounty for Projects
 0xsha/cve-2026-6307
Google Chrome CVE-2026-6307 PoC
 zwjjustdoit/xstream-1.4.17
XSTREAM<=1.4.17 Riproduzione della vulnerabilità (CVE-2021-39141, CVE-2021-39144, CVE-2021-39150)
 mainframed/dc30_workshop
Container del workshop di DEFCON 30 sul buffer overlow del mainframe
 duriantaco/ravage
Test di sicurezza web autonomo basato sull'evidenza per target controllati e autorizzati. Con laboratori riproducibili, tracce di audit, report e…
 brnpl/flutter-reverse-engineering-labs
Sfide pratiche per imparare a fare reverse engineering di applicazioni Flutter.
 jonwiggins/xmloxide
Una reimplementazione in puro Rust di libxml2
 hac01/owasp-top-10-k8s-2025
Laboratorio pratico capture-the-flag per OWASP Kubernetes Top 10 (2025). Sfrutta 11 vulnerabilità reali del cluster, cattura le flag, quindi applica…








